


Атаки через Microsoft Teams маскируются под внутреннюю IT-поддержку
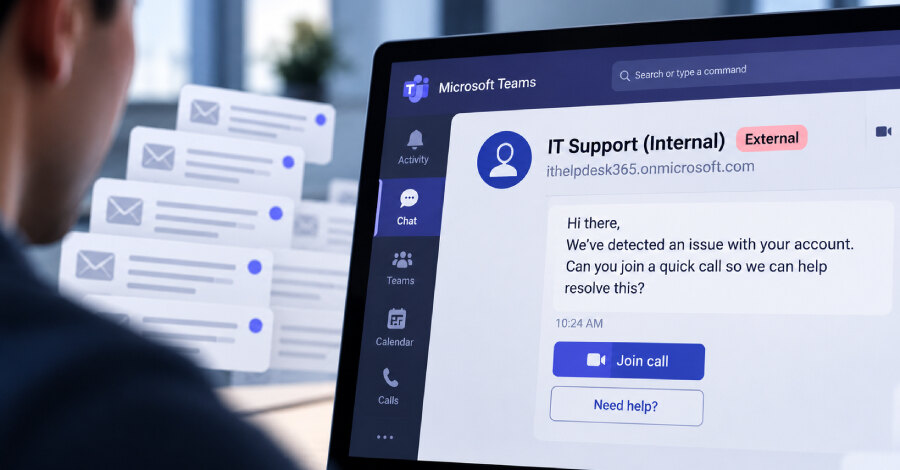
Исследователи Arctic Wolf Labs зафиксировали сотни случаев социальной инженерии через внешние чаты Microsoft Teams: злоумышленники выдавали себя за IT-поддержку, получали удалённый доступ к устройствам и в отдельных атаках развёртывали программу-вымогатель Chaos. В 30–40% расследованных эпизодов использовались домены вида *.onmicrosoft.com, которые Microsoft автоматически создаёт для нового тенанта Microsoft 365.
Кампания нацелена на организации, где разрешено внешнее взаимодействие в Teams. Это не эксплуатация уязвимости в продукте: начальный доступ строится на доверии сотрудника к сообщению, внешне похожему на обращение внутренней службы поддержки.
Как формируется доверие к фальшивой поддержке
Перед сообщением в Teams жертву нередко атакуют почтовой бомбардировкой. Её ящик за короткое время заполняют сотнями подтверждений подписок или рассылок. Затем приходит предложение помощи от якобы IT-специалиста, что создаёт ощущение срочности и делает обращение правдоподобнее.
Учётные записи для переписки создают в новых либо приобретённых тенантах Microsoft 365. Для отображаемых имён выбирают формулировки вроде IT Support (Internal), Help Desk или IT Service Desk; в новых вариантах атакующие добавляют в имя домен или название организации-цели. Среди платных доменов, замеченных Arctic Wolf, около 50% фальшивых идентичностей использовали зону .top, примерно 40% — .com, ещё немногим более 5% — многоуровневые зоны, включая .com.pl, .com.vn и .com.br.
Активность связывают с кластером STAC4749, который уже создавал облачные домены с IT-тематикой в зоне .top и применял правдоподобные имена сотрудников. Постоянные домены onmicrosoft.com также выбираются с названиями, напоминающими службу поддержки или корпоративную IT-инфраструктуру.
Что происходит после начала сеанса
Следующий этап включает голосовое убеждение жертвы и предоставление доступа через легитимные средства удалённого мониторинга и управления. В атаках применялись Quick Assist, AnyDesk, ScreenConnect от ConnectWise, TeamViewer, Atera, Zoho Assist, NetSupport и LogMeIn.
Получив доступ к рабочей станции, операторы проводят разведку, доставляют дополнительные компоненты, в том числе бэкдор GoGRPC, и могут перемещаться к контроллерам домена. Для резервного канала они устанавливают ещё один RMM-инструмент, например Level, затем похищают данные и запускают вымогатель.
В одном из расследованных случаев сотруднику предложили выполнить команду PowerShell. Она загружала MSI-инсталлятор из Azure Blob Storage; тот запускал PowerShell-скрипт, извлекавший и исполнявший встроенный имплант на Python. Бэкдор инициировал ещё одну MSI-транзакцию, выполнял LDAP-запросы к Active Directory для получения перечня компьютеров и пользователей и отправлял результаты на внешний сервер.
На что обратить внимание защитникам
Arctic Wolf отмечает, что атакующие обычно не вставляют ссылку в чат Teams: это могло бы вызвать проверку Safe Links или ZAP. Вместо этого они сами переходят к полезной нагрузке во время удалённой сессии. Поэтому одних механизмов сканирования сообщений недостаточно: критичны также телеметрия конечных точек и контроль идентичностей.
Практический вывод для бизнеса: стоит пересмотреть необходимость внешнего доступа к Teams, проверять обращения «IT-поддержки» по независимому каналу и контролировать запуск удалённых RMM-средств. Сочетание почтовой бомбардировки, нового тенанта и срочного сообщения в Teams следует рассматривать как единый сценарий риска, а не как отдельные несвязанные события.