


Lažna IT podrška preko Teamsa otvara put malveru i ransomveru
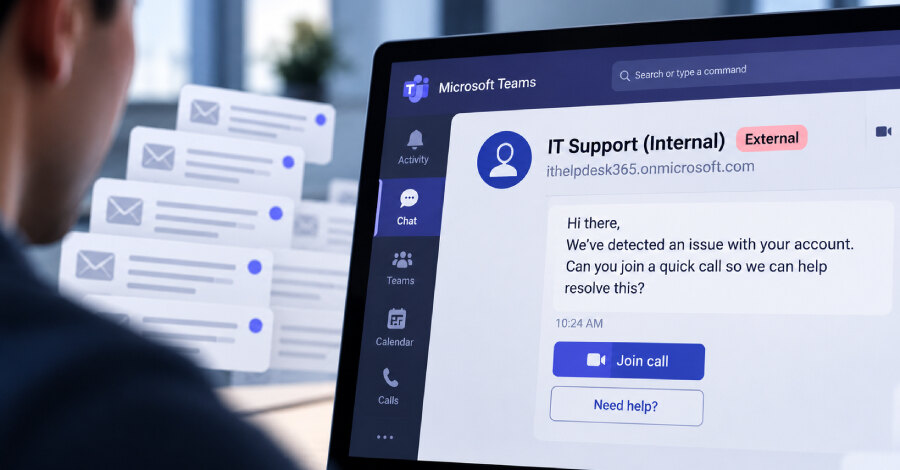
Napadači koriste funkciju kreiranja spoljnog razgovora u Microsoft Teamsu kako bi se predstavili kao IT podrška i isporučili malver ili ransomware. Arctic Wolf Labs je obrazac uočio u stotinama slučajeva, a u približno 30–40% njihovih istraga korišćeni su .onmicrosoft.com domeni povezani s novim Microsoft 365 tenantima. Sophos je ove aktivnosti povezao i sa isporukom Chaos ransomvera.
Kako se gradi kredibilitet lažne podrške
Poruke dolaze sa naloga otvorenih kroz novostvorene ili kupljene Microsoft 365 tenante. Napadači biraju prikazna imena poput „IT Support“, „Help Desk“ ili „IT Service Desk“, često uz ime kompanije ili njen domen, kako bi upozorenje o eksternom korisniku delovalo manje sumnjivo.
Stalni podrazumevani domen koji Microsoft automatski dodeljuje pri kreiranju Microsoft 365 tenanta može da posluži kao dodatni sloj prividne legitimnosti. Imena tenant-a zato često sadrže izraze povezane sa korisničkom podrškom, administracijom ili IT infrastrukturom.
Arctic Wolf Labs beleži i pomeranje ka plaćenim domenima. Među identifikovanim lažnim identitetima približno polovina koristila je nastavak .top, oko 40% standardni .com, dok je nešto više od pet procenata koristilo višedelne domene kao što su .com.pl, .com.vn i .com.br. Aktivnost se podudara sa profilom grupe STAC4749, poznate po IT-tematskim cloud domenima pod nastavkom .top.
Od zatrpanog sandučeta do preuzimanja računara
Teams kontaktu često prethodi bombardovanje e-pošte: sanduče žrtve se za kratko vreme puni stotinama potvrda za biltene ili pretplate. Poruka lažne podrške zatim nudi brzo „rešenje“ problema koji su napadači prethodno sami stvorili.
Cilj je da korisnik odobri interaktivni daljinski pristup preko legitimnog RMM alata, kao što su Quick Assist, AnyDesk, ScreenConnect, TeamViewer, Atera, Zoho Assist, NetSupport ili LogMeIn. Napad je posebno usmeren na organizacije u kojima je eksterni pristup Teamsu omogućen.
Kada dobiju pristup, napadači mogu da prikupljaju podatke o okruženju, isporuče dodatne komponente poput GoGRPC bekdora, kreću se ka kontrolerima domena, dodaju Level radi redundantnog pristupa, iznesu osetljive podatke i aktiviraju ransomware. U jednom slučaju korisnik je naveden da pokrene PowerShell komandu koja preuzima MSI instalater iz Microsoft Azure Blob Storagea; instalater zatim pokreće PowerShell skriptu i ugrađeni Python implant, koji preko LDAP upita iz Active Directory-ja prikuplja objekte računara i korisnika.
Nadzor mora obuhvatiti identitet i uređaj
Napadači uglavnom ne lepe URL direktno u Teams poruku, jer bi to moglo da aktivira Safe Links ili ZAP skeniranje. Umesto toga, do odredišta dolaze tokom udaljene sesije, pa samo filtriranje poruka nije dovoljno za uočavanje ove aktivnosti.
Za poslovanje je praktičan zaključak da kontrola eksternog Teams pristupa, jasna procedura za proveru IT podrške i nadzor telemetrije identiteta i krajnjih uređaja moraju pratiti i upotrebu RMM alata, jer početni kontakt zloupotrebljava poverenje korisnika, a ne grešku u softveru.