


UAT-11985 атакует исследовательские организации Тайваня через Google AitM
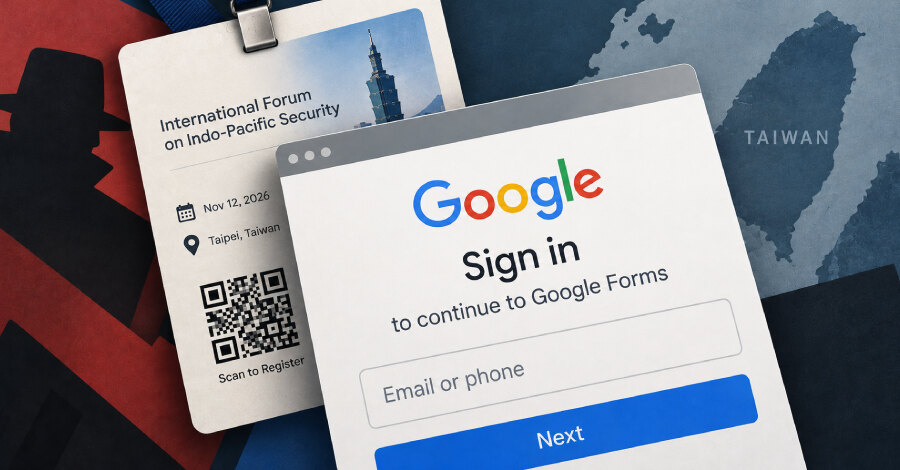
Cisco Talos обнаружила кампанию UAT-11985, нацеленную на людей, связанных с исследовательскими организациями Тайваня. Атакующие рассылают поддельные приглашения на мероприятия и направляют жертв на adversary-in-the-middle (AitM) инфраструктуру, которая перехватывает данные аккаунтов Google и коды многофакторной аутентификации.
Активность впервые заметили в середине 2026 года. Talos считает, что для быстрого создания персонализированных приманок в рамках общей схемы социальной инженерии могли применяться инструменты генерации контента с ИИ.
Приглашение как приманка
Письма используют реальные или правдоподобные публичные темы мероприятий. В них присутствует ссылка на инфраструктуру злоумышленников, хотя при наведении она выглядит как адрес Google Forms. Сообщения построены почти одинаково: развёрнутое описание политического или геополитического контекста, комплимент адресату и блок с темой, датой, площадкой и инструкцией по регистрации.
Для повышения доверия UAT-11985 подделывает отправителей от имени Taiwan European Union Centre, NCCU Institute of International Relations и Taiwan Research Institute. В части случаев злоумышленники берут настоящие афиши с легитимных сайтов, но заменяют QR-код на вредоносный. Это расширяет круг потенциальных жертв за пределы получателей писем: код может отсканировать любой, кто увидит распечатанный материал.
Как работает перехват Google-аутентификации
Сайт-приманка внешне похож на Google Form и предлагает войти в аккаунт Google для завершения регистрации. Затем жертва попадает на поддельную панель входа Google. Это AitM-прокси: он передаёт введённые сведения настоящему сервису аутентификации Google и одновременно получает их в реальном времени.
Перед открытием WebSocket-соединения JavaScript собирает локаль, user agent, размеры экрана и признак мобильного устройства. Эти данные отправляются на управляющий сервер запросом google_login_start. После ввода пароля страница передаёт идентификатор аккаунта, пароль и user agent HTTP-серверу управления в запросе google_login_check.
Talos отмечает, что разделение разовой передачи данных через POST и обновлений состояния через WebSocket помогает прокси отражать динамику аутентификации Google. Панели входа поддерживают только упрощённый китайский, традиционный китайский и английский языки, а выбор региона зависит от navigator.languages браузера. В контексте атак на браузер и SaaS-сервисы атаки на браузер и SaaS-сервисы показывает, почему проверка домена и сценария входа остаётся важной частью защиты учётных записей.
Что проверить организациям
Организациям стоит подтверждать регистрацию на события через официальный сайт приглашающей стороны, а не по ссылкам и QR-кодам из писем или афиш. Сотрудникам следует настороженно относиться к неожиданным окнам входа Google после регистрации. Такой порядок снижает риск передачи пароля и MFA-кода посреднику, который маскируется под привычную форму.