


UAT-11985 koristi lažne pozivnice za krađu Google naloga
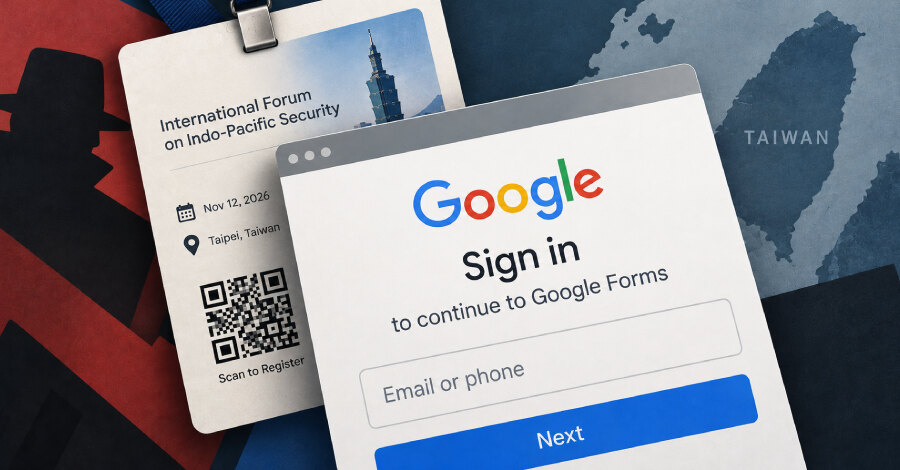
Cisco Talos je od sredine 2026. pratio kampanju UAT-11985 koja je lažnim pozivnicama za događaje ciljala osobe povezane sa tajvanskim istraživačkim organizacijama. Cilj su Google kredencijali i kodovi za višefaktorsku autentikaciju, a napad koristi adversary-in-the-middle, odnosno AitM, infrastrukturu koja žrtvu vodi kroz lažni tok prijave.
Pozivnice, institucije i QR kodovi kao mamac
Operateri kampanje koriste stvarne ili verodostojne javne informacije o događajima i predstavljaju se kao Taiwan European Union Centre, NCCU Institute of International Relations i Taiwan Research Institute. E-poruke imaju gotovo istu sintaksu: opširan opis geopolitičkog ili političkog konteksta, personalizovanu pohvalu primaocu i logističke podatke o temi, datumu, mestu i registraciji.
Cisco Talos ocenjuje da takva ponovljena struktura, uz različite teme i primaoce, ukazuje na sadržaj masovno pripreman uz pomoć ponovo upotrebljivog šablona, verovatno i AI asistencije. Link u poruci vodi na infrastrukturu pod kontrolom napadača, iako pri prelasku mišem može prikazivati adresu koja liči na Google Forms.
U delu slučajeva korišćeni su legitimni posteri preuzeti sa stvarnih sajtova, ali sa zamenjenim QR kodovima. Time se napad širi van poštanskog sandučeta: osoba koja naiđe na odštampani materijal može skenirati kod i otvoriti lažnu stranicu za registraciju.
AitM relay prati prijavu u realnom vremenu
Stranica imitira Google Forms, a zatim iskačućim prozorom traži Google prijavu radi završetka obrasca. Žrtva potom dolazi na kopiju Google panela za prijavu. AitM proxy istovremeno prikuplja unete podatke i prosleđuje ih stvarnoj Google autentikacionoj usluzi, pa može da prati dinamičko stanje procesa prijave.
Obfuskovani JavaScript pre uspostavljanja WebSocket veze prikuplja lokalizaciju, user-agent, dimenzije ekrana i informaciju o mobilnom uređaju. Ti podaci se šalju komandno-kontrolnom serveru zahtevom google_login_start. Posle unosa lozinke, nalog, lozinka i user-agent odlaze HTTP C2 serveru kroz zahtev google_login_check, dok WebSocket služi za brza ažuriranja stanja.
Lažni paneli podržavaju samo pojednostavljeni kineski, tradicionalni kineski i engleski, a izbor regiona zasnivaju na vrednosti navigator.languages. Taj detalj upućuje na fokus na korisnike koji govore kineski. Rizik je širi od jedne pozivnice, jer napadi kroz različite digitalne kanale pokazuje da napadači koriste različite digitalne kanale kako bi došli do identiteta i pristupa servisima.
Praktičan zaključak za organizacije
Timovi treba da tretiraju QR kod sa postera i link za registraciju kao ulaznu tačku istog rizika. Korisno je proveriti stvarno odredište pre otvaranja prijave, potvrditi događaj preko nezavisnog kontakta institucije i prijaviti svaku neočekivanu autentikaciju koja se pojavljuje tokom registracije. Za poslovanje je ključna obuka koja obuhvata i e-poštu i fizičke materijale, uz brzo reagovanje kada se sumnjivi Google zahtev pojavi u toku rada.