


uCreator перехватывает 2FA Telegram и клонирует аккаунты WeChat
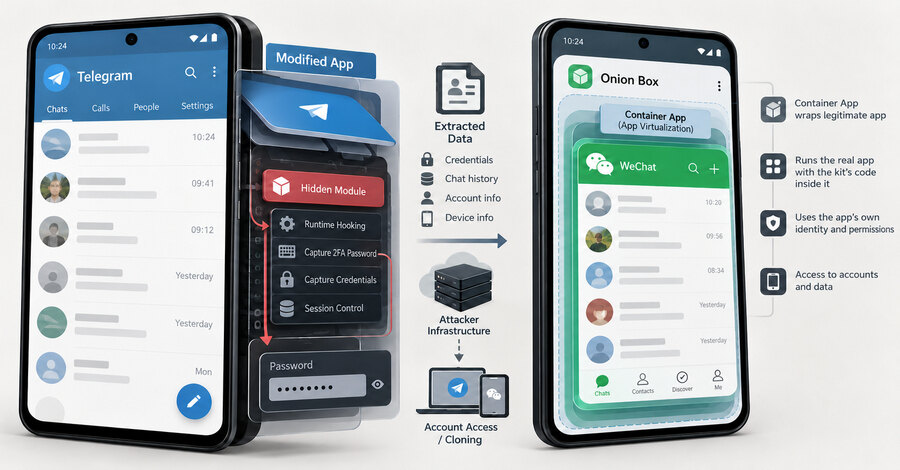
Исследователь Ovi выявил сдаваемый в аренду Android-набор для слежки uCreator, который в модифицированных версиях Telegram способен перехватывать пароль двухэтапной проверки до хеширования, а в WeChat — копировать данные для клонирования учётной записи. Технические признаки Telegram-компонента совпадают с бэкдором Baohuo, который Doctor Web в октябре 2025 года связывала с заражением более 58 тысяч устройств.
Как распространяется набор
uCreator попадает на устройства через установку APK в обход официальных магазинов и методы социальной инженерии. Отдельный путь связан с контейнерным приложением 洋葱盒子, или Onion Box: оно запускает другие приложения внутри собственной среды.
Некоторые поддельные сборки Telegram X используют такое же имя пакета, как легитимное приложение в Google Play, поэтому одного названия для проверки недостаточно. Doctor Web обнаружила, что Baohuo распространялся с середины 2024 года через рекламу внутри приложений, ведущую на фальшивые магазины. Там Telegram X выдавали за сервис знакомств и видеочатов.
В карте Doctor Web по заражённым устройствам на первом месте была Индия с 22,8%, далее Бразилия с 20,5% и Индонезия с 9,6%. Поддельные приложения также находили в сторонних каталогах APKPure, ApkSum и AndroidP. В одном случае APKPure указывал официального разработчика, хотя цифровая подпись приложения отличалась.
Перехват Telegram и захват WeChat
В заражённом Telegram вредоносный модуль запускается вместе с приложением и получает его идентичность и разрешения. После установки код для конкретной цели загружается отдельно, что усложняет анализ исходного установочного файла.
Оператор может отправлять запросы к базе сообщений и получать историю чатов. Когда пользователь вводит пароль двухэтапной проверки Telegram, приложение формирует на устройстве доказательство входа. uCreator перехватывает пароль в открытом виде до хеширования. С ним атакующий может сбросить активные сессии, сменить привязанный номер или удалить аккаунт.
Код также предусматривает блокировку владельца при сохранении сессии атакующего и её сокрытие в списке устройств внутри поддельного клиента. По описанию Doctor Web, Baohuo каждые три минуты передавал на сервер номер телефона, имя и пароль аккаунта. При этом исследователи не утверждают, что все предусмотренные функции были применены в одной реальной атаке.
Для WeChat набор может запускать неизменённое приложение в контейнере. Команда извлекает идентификатор входа, данные приложения архивируются и выгружаются, после чего встроенный сценарий используется для клонирования учётной записи. Этот механизм нацелен на доступ к аккаунту, а не на извлечение истории переписки.
Что известно об инфраструктуре
Ovi и исследователь Jurre нашли код серверной части на самостоятельно размещённом GitLab-сервере. В нём описана облачная консоль для аренды набора продавцами и реселлерами. Команды содержат идентификатор клиента, а планировщик задаёт временные окна, случайные дневные лимиты и бюджеты на аккаунт, чтобы действия выглядели как человеческая активность.
Исследователь обнаружил код поддержки примерно 20 приложений, но опубликовал детали только для Telegram и WeChat. Среди предполагаемых целей — кошельки и мессенджеры в Китае и Юго-Восточной Азии, включая WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash и MoMo. Ovi подчёркивает, что его работа описывает технические возможности, а не измеряет масштаб пострадавших.
При проверке на Pixel 10 Pro с Android 17 встроенный механизм перехвата не смог найти изменившуюся внутреннюю функцию Android. Однако Frida могла выполнять аналогичный перехват, поэтому Ovi называет это дополнительной сложностью для операторов, а не доказательством защиты Android 17. Новейший изученный образец от 29 июля 2026 года всё ещё содержал прежний движок.
Практический вывод для организаций
Компаниям стоит запретить установку APK из неофициальных источников на управляемых устройствах, контролировать список мобильных приложений и проверять их цифровые подписи. Особое внимание требуется мессенджерам, используемым для рабочих коммуникаций и подтверждения входа: поддельный клиент получает доступ на уровне легитимного приложения и способен перехватить введённые в нём данные.
В качестве технических индикаторов Ovi называет файл TgJarPine.dex в ресурсах части изменённых Telegram-сборок и следы LSPatch по пути cache/lspatch/origin/*.apk. Второй признак сам по себе не подтверждает заражение, поскольку может оставаться после легитимного применения LSPatch. Поэтому проверку таких находок следует сочетать с расследованием происхождения APK и сетевой активности устройства.