


uCreator zloupotrebljava izmenjene Telegram i WeChat aplikacije
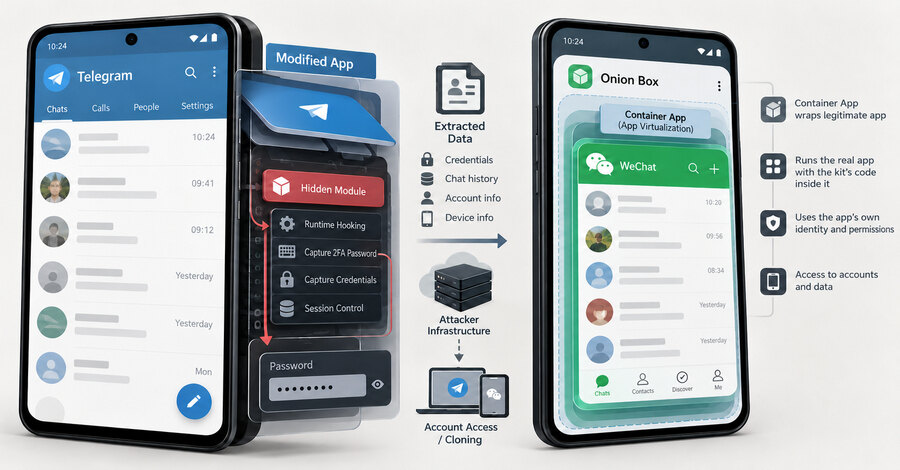
Istraživač Ovi opisao je uCreator kao Android špijunski komplet za iznajmljivanje koji preuzima Telegram i WeChat naloge kroz izmenjene, ali funkcionalne kopije aplikacija. Njegov Telegram modul povezan je sa Baohuo bekdorom koji je Doctor Web u oktobru 2025. pronašao na više od 58.000 zaraženih uređaja, dok analiza iz oktobra 2026. pokazuje podudaranje prostora imena com.ucreator.tgjar, C2 servera i naziva komandi.
Napad zahteva da žrtva instalira kompromitovanu aplikaciju van zvanične prodavnice ili da WeChat pokrene unutar kontejnerske aplikacije 洋葱盒子, odnosno Onion Box. Neke izmenjene kopije Telegram X koriste isto ime paketa kao legitimna aplikacija na Google Play-u, pa samo ime aplikacije nije pouzdan znak bezbednosti.
Kako kompromitovana aplikacija preuzima nalog
Kod dodat u Telegram pokreće se zajedno sa aplikacijom i radi sa njenim identitetom i dozvolama. Modul se nakon instalacije može preuzeti naknadno, što otežava analizu samog instalacionog paketa. Lokalni komandni server u aplikaciji prima naloge, uključujući upite nad skladištem poruka koji mogu vratiti istoriju četova.
Posebno je rizično presretanje lozinke za Telegramovu verifikaciju u dva koraka. Aplikacija lozinku koristi za stvaranje dokaza za prijavu na uređaju, a malver je kopira u čitljivom obliku pre heširanja. Kod zatim predviđa resetovanje prijavljenih sesija, promenu vezanog broja telefona ili brisanje naloga, uz mehanizme za zadržavanje napadačke sesije i njeno skrivanje iz prikaza uređaja u kompromitovanoj aplikaciji.
Doctor Web je kod Baohuo uzoraka zabeležio i slanje broja telefona, imena i lozinke ka serveru na svaka tri minuta. I Ovi i Doctor Web opisuju tehničke mogućnosti uzoraka, ali ne tvrde da je svaki raspoloživi korak upotrebljen u svakoj kampanji.
WeChat kloniranje i infrastruktura za upravljanje
Za WeChat, uCreator može da pokrene neizmenjenu aplikaciju u sopstvenom kontejneru. Jedna komanda izdvaja identitet za prijavu, zatim se podaci aplikacije arhiviraju i otpremaju, a priložena skripta koristi se za kloniranje naloga. Ovaj deo je usmeren na sam nalog, a ne samo na sadržaj razgovora.
Ovi i istraživač Jurre pronašli su pozadinski kod kompleta na samostalno hostovanom GitLab serveru. Kod opisuje konzolu u oblaku koju iznajmljuju trgovci i preprodavci, pri čemu svaka komanda nosi identifikator korisnika. Planer može da postavlja vremenske prozore, nasumične dnevne limite i budžete po nalogu kako bi aktivnost ličila na ljudsko ponašanje i prošla provere rizika platformi.
Distribucija i operativne mere
Doctor Web je naveo da su se Baohuo kopije širile od sredine 2024. kroz oglase u aplikacijama koji su vodili ka lažnim prodavnicama. Tamo je Telegram X predstavljan kao aplikacija za upoznavanje i video-čet. Uzorci su pronađeni i u prodavnicama APKPure, ApkSum i AndroidP; u jednom slučaju APKPure je aplikaciju prikazao pod imenom zvaničnog programera, iako se digitalni potpis razlikovao.
Ovi je proverio mehanizam za presretanje funkcija na Pixel 10 Pro telefonu sa Androidom 17. Stari mehanizam kompleta nije pronašao internu Android funkciju koju koristi, ali je Frida na istom telefonu i dalje mogla da presreće aplikacije. To znači dodatni posao za operatere malvera, a ne dokaz da Android 17 sam blokira napad.
Za organizacije je praktičan zaključak da komunikacione aplikacije treba instalirati isključivo iz zvaničnih kanala, dok upravljanje mobilnim uređajima treba da ograniči sideloadovanje. Potrebno je pratiti promene sesija i naloga, proveravati digitalne potpise kada je to moguće i korisnike upozoriti da funkcionalna aplikacija nije nužno autentična aplikacija.