


UTA0565 использовала три zero-day Chrome и Windows для доставки CLEANGULP
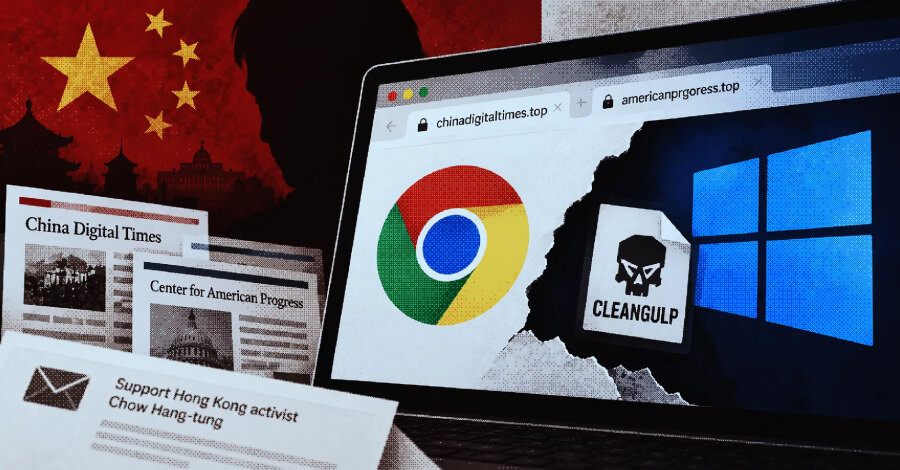
Китайская группировка UTA0565 3 и 4 сентября 2026 года применяла цепочку из трёх уязвимостей нулевого дня в Google Chrome и Microsoft Windows для доставки вредоносной программы CLEANGULP. Эксплуатация CVE-2026-85046, CVE-2026-87491 и CVE-2026-85880 позволяла выйти из песочницы браузера и выполнить код на устройстве жертвы.
Поддельные сайты и скрытая загрузка эксплойта
Специалисты Volexity зафиксировали кампании с фальшивыми сайтами, выдававшими себя за медиаорганизации и неправительственную организацию. Такой подход отличает активность UTA0565 от ранее описанных атак: группа использовала несколько поддельных ресурсов, чтобы убедить адресатов перейти по ссылке.
Одна из кампаний была направлена на государственные структуры в Азии. Получатели видели фишинговые письма на китайском и английском языках с призывом поддержать гонконгскую активистку Чоу Хан-дун. Письма маскировались под Center for American Progress.
Ссылки вели на домены chinadigitaltimes[.]top и americanprgoress[.]top, копировавшие оформление China Digital Times и Center for American Progress. На страницах скрытый iframe подгружал элемент config.html, который запускал набор эксплойтов BlueMoon.
Как работала цепочка Chrome и Windows
BlueMoon объединял две ошибки Chrome — CVE-2026-85046 и CVE-2026-87491 — с уязвимостью Windows Advanced Local Procedure Call CVE-2026-85880. Эта последовательность обеспечивала выход из изолированной среды браузера и удалённое выполнение кода.
Финальный shellcode под названием pp скачивал с поддельного домена исполняемый файл chrome_cleanup.exe. Он устанавливал CLEANGULP — семейство вредоносных программ, скомпилированное Microsoft Visual C Compiler.
Возможности CLEANGULP
CLEANGULP поддерживает удалённую оболочку, запуск команд и вывод списка запущенных процессов. Также программа может выгружать и загружать файлы, а также выполнять beacon object file, или BOF.
Для командного управления образец использовал HTTP и жёстко заданный домен thecovnresation[.]com. Его название похоже на theconversation[.]com — сайт некоммерческого медиа The Conversation, публикующего академические исследования и аналитические материалы.
Volexity отмечает, что применение базового комплекта несколькими китайскими группами может указывать на его совместное распространение, адаптацию и использование внутри сообщества, занимающегося кибершпионажем. Наблюдения пока относятся к активности, замеченной только двумя организациями, поэтому полный масштаб кампании не установлен.
Что учитывать организациям
Случай показывает, что фишинговая страница может быть не только средством сбора учётных данных, но и начальной точкой эксплуатации браузера. Бизнесу важно оперативно устанавливать обновления Chrome и Windows, контролировать переходы на домены-двойники и расследовать подозрительные загрузки, включая файлы, маскирующиеся под очистку браузера.