


UTA0565 iskoristio Chrome i Windows propuste za CLEANGULP
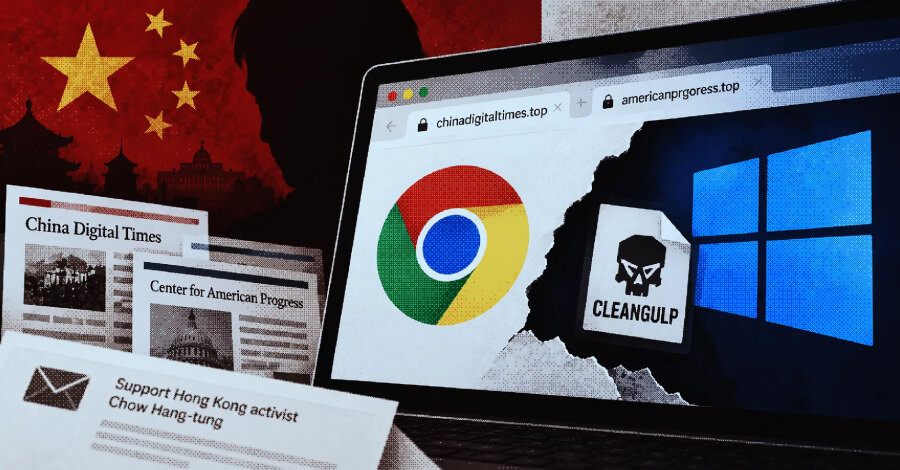
Kineski akter UTA0565 iskoristio je 3. i 4. septembra 2026. lanac od tri tada nultodnevne ranjivosti u Google Chromeu i Microsoft Windowsu — CVE-2026-85046, CVE-2026-87491 i CVE-2026-85880 — za izlazak iz izolovanog okruženja pregledača, udaljeno izvršavanje koda i instalaciju malvera CLEANGULP.
Volexity je zabeležio kampanje sa lažnim veb-sajtovima koje su oponašale više organizacija. Akter se predstavljao kao medijske organizacije i nevladina organizacija, dok su napadi odstupali od ranije opisanih slučajeva upravo po upotrebi više lažnih odredišta za obmanu žrtava.
Tri propusta u jednom lancu napada
Jedna od kampanja bila je usmerena na azijske državne subjekte. Poruke na kineskom i engleskom pozivale su primaoce da podrže hongkonšku aktivistkinju Chow Hang-tung, a predstavljale su se kao Center for American Progress.
Linkovi u porukama vodili su na domene chinadigitaltimes.top i americanprgoress.top, koji su imitiralI China Digital Times i Center for American Progress. Stranice su učitavale dodatni HTML element kroz skriveni iframe, što je bilo ključno za izvršavanje naredne faze napada.
Element pod nazivom config.html koristio je BlueMoon komplet za eksploataciju. Kombinacija Chrome propusta CVE-2026-85046 i CVE-2026-87491, zajedno sa ranjivošću CVE-2026-85880 u Windows Advanced Local Procedure Call mehanizmu, omogućila je izlazak iz sandboxa pregledača. Završni „pp” shellcode zatim je sa lažnog domena preuzimao izvršni fajl chrome_cleanup.exe.
CLEANGULP i infrastruktura za upravljanje
CLEANGULP je porodica malvera izrađena pomoću Microsoft Visual C Compiler-a. Njegove funkcije uključuju izvršavanje komandi, prikaz aktivnih procesa, otpremanje i preuzimanje fajlova, kao i izvršavanje beacon object file modula.
Malver za komunikaciju sa komandno-kontrolnom infrastrukturom preko HTTP-a koristi unapred ugrađeni domen thecovnresation.com. Naziv očigledno imitira theconversation.com, neprofitni medij poznat po objavljivanju akademskih istraživanja, analiza i komentara.
Volexity navodi da upotreba istog jezgra kompleta među različitim akterima ukazuje na koordinisani napor unutar kineske CNE zajednice, u kojoj se alat verovatno deli, prilagođava i naoružava. Dosadašnja zapažanja potiču od samo dve organizacije, pa puni obim i posledice aktivnosti nisu utvrđeni.
Poslovni zaključak
Ovaj slučaj pokazuje da provera pošiljaoca nije dovoljna kada napad koristi verodostojne kopije sajtova i propuste pregledača. Organizacije treba da objedine brzo primenjivanje bezbednosnih ažuriranja za Chrome i Windows, filtriranje domena koji oponašaju poznate brendove i nadzor neuobičajenih preuzimanja izvršnih fajlova iz pregledača.