


Бэкдор Vasilek почти два года скрывался в VMware Tools медорганизации
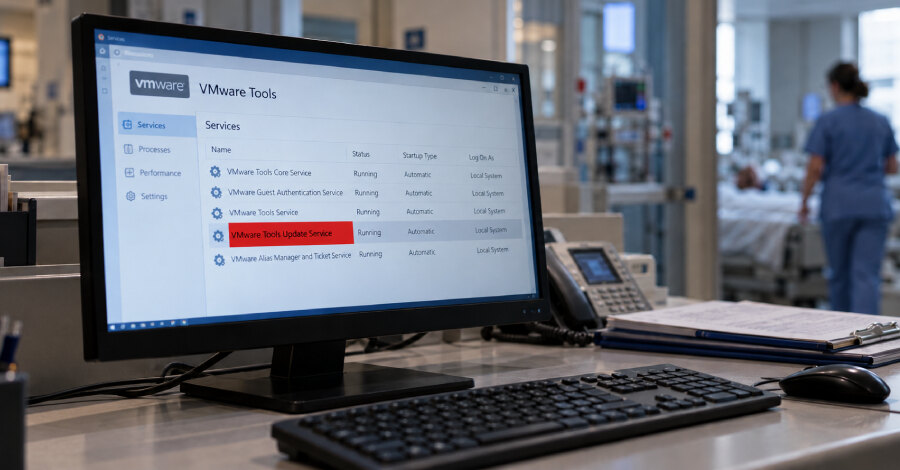
Специалисты Solar в декабре 2025 года выявили проникновение в неназванную российскую медицинскую организацию, первые признаки которого относятся к началу 2024 года. Связанный с белорусскими хактивистами кластер Partisan Zmiy, также известный как Cyber Partisans, скрывал бэкдор Vasilek в каталоге VMware Tools и сохранял доступ к сети почти два года.
Злоумышленники не проводили разрушительную атаку, хотя группе приписывают вайпер Pryanik. Solar связывает длительное присутствие с ценностью инфраструктуры цели: у организации были двусторонние доверительные отношения с многочисленными дочерними медицинскими учреждениями.
Маскировка под компонент VMware
Для закрепления атакующие создали сервис-загрузчик vmauad, замаскированный под штатный компонент VMware. Они использовали доверенный, но не находившийся под постоянным контролем каталог VMware Tools: размещали там вредоносные исполняемые файлы либо подменяли легитимные DLL файлом vmtools.dll с бэкдором.
Служба запускала поддельный файл C:\Program Files\VMware\VMware Tools\authd.exe. Он раз в неделю, по субботам с 22:00 до 23:00, поднимал туннель GOST, а через восемь часов после старта службы однократно запускал обновлённый Vasilek версии 1.5.8.
Что умеет Vasilek
Бэкдор собирает сведения о заражённом компьютере, выполняет команды Windows, запускает и завершает процессы, передаёт файлы, делает снимки экрана и записывает нажатия клавиш. Также он может повышать привилегии через runas, не давать системе перейти в спящий режим, обновляться и удалять себя.
В версии 1.5.8 появилась команда move_cursor, которая перемещает курсор и имитирует пользовательский ввод. Ранее Vasilek применял Telegram для управления и вывода данных, однако Solar отмечает нестабильность такого канала из-за блокировки Telegram российскими провайдерами.
На что обратить внимание защитникам
Solar указывает, что группа делает ставку не столько на расширение функций, сколько на скрытность: привязку к имени хоста в двух компонентах, ночные запуски полезной нагрузки, наследование системного прокси, подмену неиспользуемым легитимным ПО, ротацию файлов, изменение временных меток и подавление исходящих сообщений.
Для бизнеса этот инцидент означает необходимость контролировать целостность файлов в доверенных каталогах VMware Tools, проверять новые и изменённые службы Windows, а также учитывать риски доверительных связей между головной организацией и филиалами. Длительное скрытое присутствие может быть важнее немедленного нарушения работы инфраструктуры.