


Vasilek maskiran kao VMware Tools servis u zdravstvenoj mreži
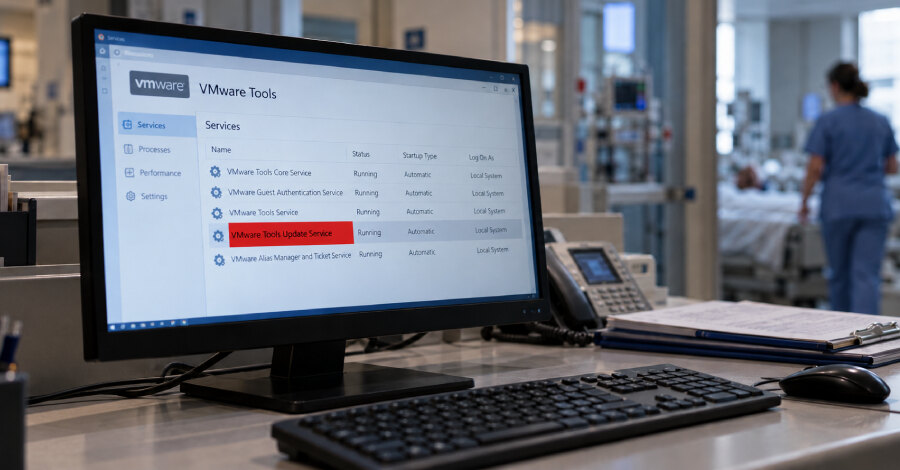
Beloruskoj grupi Partisan Zmiy, poznatoj i kao Cyber Partisans, pripisuje se gotovo dvogodišnji upad u mrežu neimenovane ruske zdravstvene organizacije. Kompanija Solar otkrila je aktivnost u decembru 2025, ali najraniji tragovi kompromitacije datiraju iz početka 2024. Napadači su za postojanost koristili servis vmauad, prikriven kao VMware komponenta, i backdoor Vasilek u verziji 1.5.8.
Pouzdan direktorijum kao mesto za prikrivanje
Solar navodi da su izvršne datoteke postavljene, odnosno legitimne VMware DLL biblioteke zamenjene zlonamernom datotekom vmtools.dll, u lokaciji VMware Tools koja je pouzdana, ali nije bila pod nadzorom. Servis vmauad potom pokreće zlonamerni program C:\Program Files\VMware\VMware Tools\authd.exe, čime se uklapa u očekivanu strukturu instaliranog softvera.
Program je imao vremenski preciznu rutinu: GOST tunel pokretao se svake subote od 22 do 23 časa, dok se ažurirani Vasilek izvršavao jednom, osam sati nakon pokretanja servisa. Takav raspored je deo šireg obrasca prikrivanja koji obuhvata rotaciju datoteka na istim putanjama, menjanje vremenskih oznaka i izbegavanje upadljivog saobraćaja.
Mogućnosti Vasileka i cilj dugotrajnog pristupa
Vasilek može da prikupi informacije o računaru, izvršava Windows komande, pokreće i prekida procese, prenosi datoteke, pravi snimke ekrana i beleži pritiske tastera. Podržava podizanje privilegija putem komande runas, sprečavanje prelaska sistema u režim mirovanja, kao i sopstveno ažuriranje ili uklanjanje.
Među novijim funkcijama je komanda move_cursor, namenjena pomeranju kursora i simuliranju korisničkog unosa na ekranu žrtve. Vasilek je ranije koristio Telegram za komandno-upravljačku komunikaciju i iznošenje podataka, ali Solar ističe da je ta komunikacija postala nestabilna pošto ruski internet provajderi blokiraju Telegram.
Zašto je ovaj slučaj važan za povezane sisteme
Za razliku od ranijih aktivnosti povezivanih sa ovom grupom, tokom ovog upada nije zabeležena destruktivna akcija, iako je Partisan Zmiy poznat i po brisaču Pryanik i alatu Evlx za sistematsko uklanjanje Windows evidencija događaja. Solar pretpostavlja da je uzdržavanje od prekida rada povezano sa vrednošću pristupa širokoj infrastrukturi i dvosmernim odnosima poverenja sa brojnim povezanim medicinskim ustanovama.
Poslovni zaključak je da bezbednosni nadzor ne sme da pretpostavi da su direktorijumi legitimno instaliranog softvera bezbedni sami po sebi. Provera integriteta izvršnih datoteka i biblioteka, praćenje novih ili izmenjenih servisa i stroža kontrola odnosa poverenja među povezanim mrežama pomažu da se ovakvo dugotrajno prisustvo ranije otkrije.