


WordPress исправил Comment2Shell, ведущую от комментария к RCE
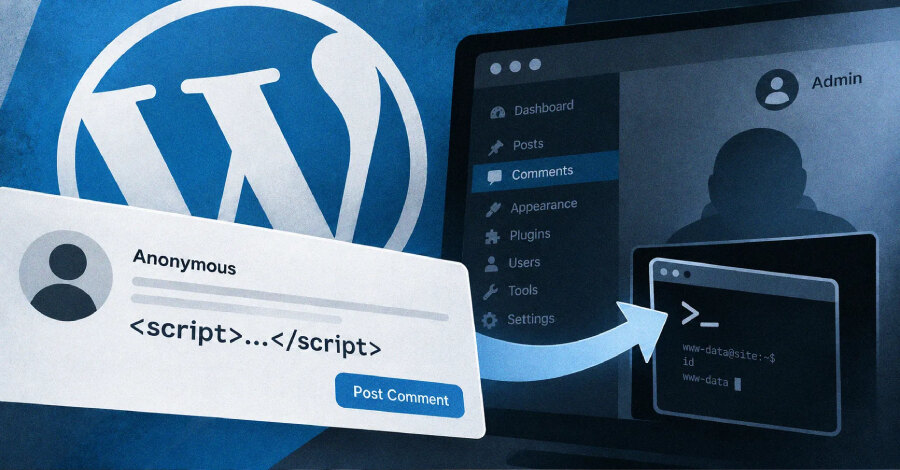
WordPress выпустил исправление CVE-2026-93485, получившей название Comment2Shell, в версии 7.1.1 17 сентября. Ошибка позволяла анонимному посетителю разместить комментарий со скрытым JavaScript-кодом; при открытии страницы авторизованным администратором цепочка могла завершиться выполнением команд на сервере. Patchstack оценил уязвимость в 7,1 балла по CVSS.
По состоянию на публикацию WordPress и исследователь Rafie Muhammad не сообщали о случаях эксплуатации Comment2Shell. Уязвимость также отсутствует в перечне CISA известных эксплуатируемых проблем. Однако она затрагивает версии WordPress с 4.7 по 7.1 и требует оперативного обновления.
Как комментарий превращался в выполнение кода
WordPress проверяет комментарий на опасный HTML в момент сохранения, а затем повторно форматирует содержимое при выводе страницы. Проблема находилась на стыке этих двух операций. Специально размещённый перенос строки внутри атрибута разрешённого HTML-тега менял разметку при форматировании и переносил текст атакующего в позицию, которую браузер воспринимал как активный обработчик события.
Такой обработчик запускался автоматически во время загрузки страницы и не требовал клика. Скрипт выполнялся в браузере любого посетителя с его уровнем доступа. Для перехода к выполнению кода на сервере страницу с вредоносным комментарием должен был открыть уже вошедший в систему администратор.
В этом случае скрипт мог использовать действующую административную сессию для загрузки плагина с веб-шеллом. Такой плагин способен принимать команды атакующего на сервере. Цепочка работала на сайтах с блочной темой либо классической темой с аналогичным способом форматирования комментариев.
Почему одобрение комментариев не решает проблему
Для атаки комментарий должен был появиться на странице. WordPress указал, что эксплуатация возможна при условии одобрения комментария, но модерация комментариев по умолчанию отключена. Кроме того, настройку, удерживающую первый комментарий нового автора, можно обойти, поэтому один только процесс модерации не является защитным барьером.
Риск анонимной цепочки выполнения кода напоминает, что критическая уязвимость WordPress core с RCE требует разделять контроль публикаций и своевременное устранение уязвимостей в ядре CMS.
Какие обновления установить
Для ветки 7.1 следует установить WordPress 7.1.1, для 7.0 — 7.0.5, для 6.9 — 6.9.8. Владельцам поддерживаемых старых веток, вплоть до 4.7, необходимо выбрать исправленный релиз своей ветки: документация WordPress указывает патчи начиная с 4.7.36.
Если обновление невозможно выполнить немедленно, временной мерой станет закрытие комментариев для отдельных публикаций или всего сайта. WAF либо защитный плагин может заблокировать подготовленный комментарий, но отдельного обходного решения WordPress и исследователь не публиковали. Обновление устраняет саму ошибку, но не отменяет уже внесённые изменения, поэтому при подозрении на атаку стоит проверить неизвестные плагины и файлы.
В WordPress 7.1.1 исправлены 11 проблем безопасности; Comment2Shell была единственной из них, доступной атакующему без учётной записи. Для бизнеса практический вывод прост: обновление ядра, ограничение комментариев на период патчинга и аудит расширений помогают сократить риск, пока административные сессии остаются целью подобных цепочек.