


Comment2Shell: WordPress zakrpio put od komentara do izvršavanja koda
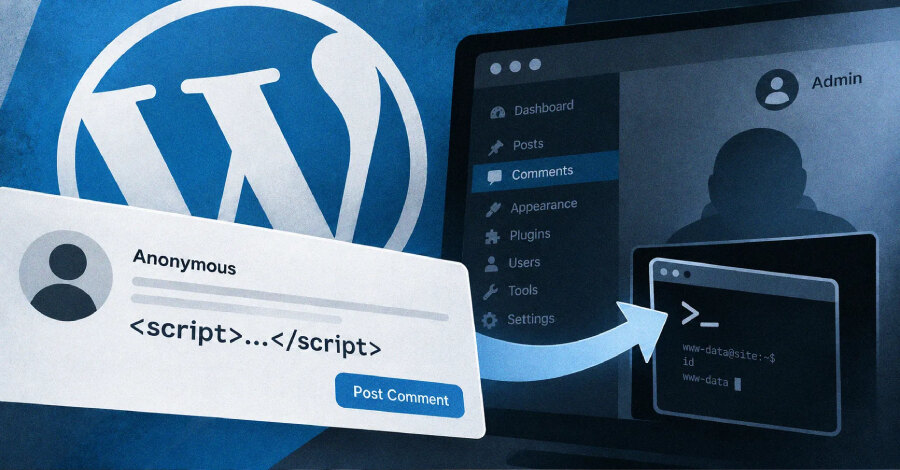
WordPress je 17. septembra objavio bezbednosnu zakrpu za CVE-2026-93485, propust nazvan Comment2Shell, u izdanju 7.1.1. Ranjivost sa ocenom 7,1 po CVSS-u omogućavala je anonimnom posetiocu da kroz komentar ostavi skriptu koja, kada stranicu otvori prijavljeni administrator, može dovesti do izvršavanja koda na serveru. Patchstack je dodelio identifikator, a nema potvrđenih slučajeva zloupotrebe niti je propust na američkoj listi aktivno iskorišćenih ranjivosti.
Kako nastaje lanac napada
WordPress proverava opasan HTML pri čuvanju komentara, a zatim ga ponovo oblikuje pri prikazu stranice. Istraživač Rafie Muhammad opisao je da se problem nalazio između ta dva koraka: prelom reda unutar atributa dozvoljenog HTML taga mogao je pri formatiranju razdvojiti tag i prebaciti napadačev tekst na mesto koje pregledač tumači kao aktivni obrađivač događaja.
Takav obrađivač pokretao se automatski pri učitavanju stranice, bez klika korisnika. Skripta se izvršavala u pregledaču svakoga ko otvori stranicu i raspolagala njegovim nivoom pristupa sajtu. Za prelazak na serversko izvršavanje koda bio je potreban još jedan uslov: stranicu je morao otvoriti prijavljeni administrator.
U tom slučaju skripta je mogla da iskoristi administratorsku sesiju za otpremanje dodatka sa veb-školjkom, odnosno fajlom koji prihvata komande napadača. Rizik se nadovezuje na ranjivost WordPress core sa anonimnim RCE putem zahteva i pokazuje zašto se administratorske sesije moraju posmatrati kao cilj visokog prioriteta.
Koji sajtovi su izloženi
Napad je zavisio i od načina na koji tema prikazuje komentare. Radio je na sajtovima sa blok temom, kao i sa klasičnim temama koje komentare formatiraju na isti način, dok drugi načini prikaza nisu bili obuhvaćeni opisanim lancem.
Komentar je prethodno morao da postane vidljiv na stranici. WordPress je naveo da je iskorišćavanje uslovljeno odobravanjem komentara, ali je moderiranje podrazumevano isključeno. Podešavanje koje zadržava prvi komentar novog autora može se zaobići, zbog čega moderacija sama po sebi nije bezbednosna zaštita.
Ažuriranje i provera okruženja
Pogođene su grane od WordPressa 4.7 do 7.1. Za aktuelne grane preporučene su verzije 7.1.1, 7.0.5 i 6.9.8, dok starije podržane grane treba podići na odgovarajuće bezbednosno izdanje, zaključno sa 4.7.36. Izdanje 7.1.1 otklanja ukupno 11 bezbednosnih problema, a Comment2Shell je jedini među njima dostupan napadaču bez naloga.
Ako ažuriranje ne može odmah da se sprovede, privremeno zatvaranje komentara na objavama ili na celom sajtu smanjuje ulaznu tačku. Veb aplikacioni zaštitni zid ili bezbednosni dodatak mogu blokirati posebno oblikovan komentar, ali nisu zamena za zakrpu. Pošto ažuriranje ne uklanja već napravljene izmene, organizacije koje sumnjaju na pokušaj napada treba da provere nepoznate dodatke i fajlove, a zatim da ažuriranje jezgra i kontrolu administratorskih sesija uključe u redovan operativni postupak.