


CISA подтвердила эксплуатацию уязвимости WordPress при обновлении
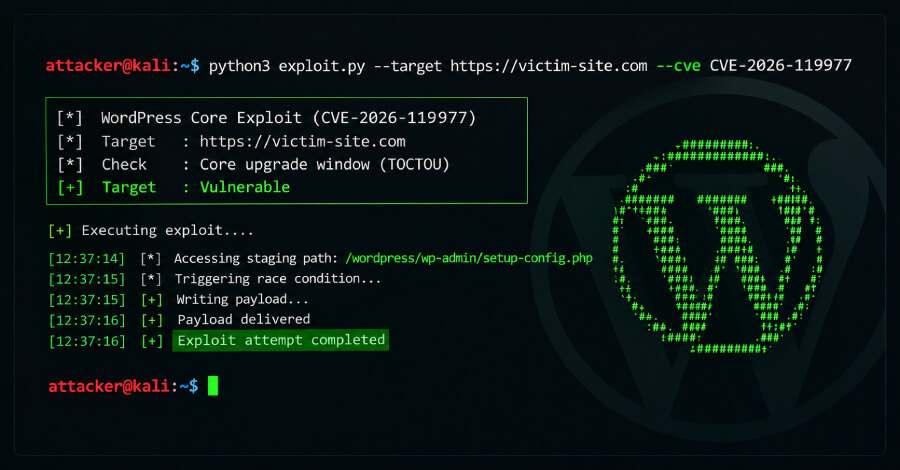
CISA подтвердила активную эксплуатацию уязвимости WordPress Core CVE-2026-119977 с оценкой CVSS 8,1 и внесла её в каталог Known Exploited Vulnerabilities. Ошибка класса TOCTOU может позволить неаутентифицированному атакующему выполнить произвольный код на сервере в короткое время полного обновления ядра WordPress.
Исправления для проблемы вышли в конце прошлого месяца. CISA предписала федеральным гражданским ведомствам США установить их до 6 ноября 2026 года.
Что происходит во время обновления
Причина уязвимости связана с предсказуемыми временными путями, доступными через веб, которые используются при полном пакетном обновлении WordPress Core. TOCTOU означает расхождение между моментом проверки состояния и моментом последующего использования объекта.
По описанию CISA, атакующему не требуется учётная запись на сайте. Однако для эксплуатации необходимо успеть использовать краткое окно, возникающее в процессе полного обновления ядра.
Признаки массового сканирования
Компания Wordfence сообщила, что в первые 21 час после публичного раскрытия зарегистрировала более 18 500 запросов к промежуточным путям установщика setup-config.php. На момент публикации она заблокировала 12 632 попытки эксплуатации за последние 24 часа.
Телеметрия Previdian также зафиксировала три попытки эксплуатации на сенсорах-ловушках. События наблюдались 30 октября 2026 года и были связаны с IP-адресом, геолокированным в Великобритании.
Что проверить владельцам сайтов
Администраторам WordPress следует установить доступные исправления для ядра и убедиться, что обновление прошло успешно. После этого стоит просмотреть журналы веб-сервера и защитных средств на обращения к временным путям и к setup-config.php в периоды обновлений.
Практический вывод для бизнеса прост: обновление WordPress нельзя откладывать, поскольку CISA уже располагает свидетельствами реальной эксплуатации, а атака не требует учётных данных. Контроль журналов вокруг процедуры обновления поможет оценить, не совпали ли подозрительные запросы с окном установки патча.