


CISA potvrdila aktivne napade na propust u WordPress Core-u
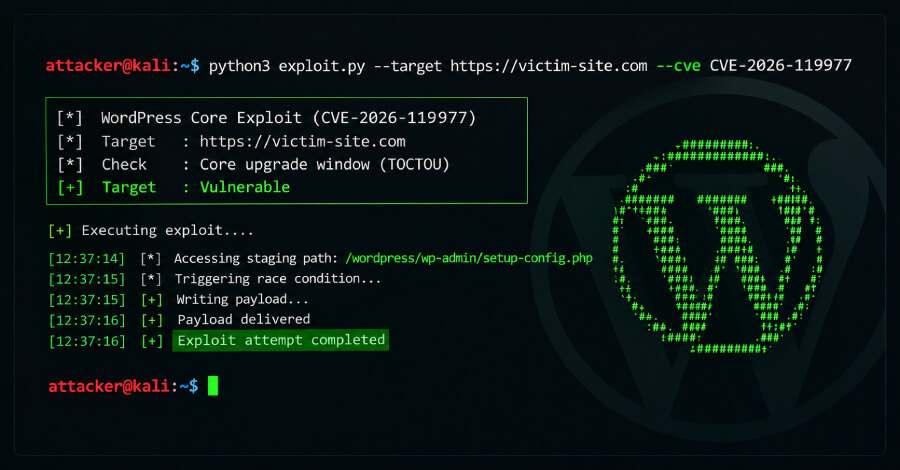
Američka Agencija za sajber bezbednost i bezbednost infrastrukture, CISA, uvrstila je ranjivost CVE-2026-119977 u WordPress Core-u u katalog poznatih iskorišćenih ranjivosti (KEV), nakon potvrde aktivne zloupotrebe. Propust ima CVSS ocenu 8,1, a može omogućiti neautentifikovanom napadaču izvršavanje proizvoljnog koda na pogođenom serveru tokom potpune nadogradnje WordPress jezgra.
Ispravke su objavljene krajem prethodnog meseca. CISA je saveznim civilnim izvršnim agencijama SAD odredila rok do 6. novembra 2026. da ih primene, što pokazuje da se ranjivost tretira kao operativno hitna.
Rizik nastaje tokom prozora za nadogradnju
Ranjivost je TOCTOU uslov trke, odnosno greška nastala kada se stanje proverava u jednom trenutku, a potom koristi u drugom. U ovom slučaju problem je vezan za predvidive, putem veba dostupne privremene putanje koje WordPress koristi pri potpunoj nadogradnji paketa jezgra.
Napadaču nije potreban korisnički nalog na sajtu. Ipak, mora da pogodi kratak vremenski prozor tokom kompletne Core nadogradnje. Uspešan pokušaj može dovesti do izvršavanja koda na serveru bez autentifikacije.
Obim pokušaja nakon objave
Wordfence je saopštio da je tokom prvih 21 sat od javnog otkrivanja zabeležio više od 18.500 zahteva usmerenih na privremene instalacione putanje setup-config.php. U poslednja 24 sata, do trenutka objave podataka, blokirano je 12.632 pokušaja iskorišćavanja propusta.
Previdian je registrovao tri pokušaja eksploatacije na svojim honeypot senzorima. Događaji su zabeleženi 30. oktobra 2026. godine, a povezani su sa IP adresom geolociranom u Ujedinjenom Kraljevstvu.
Praktični koraci za organizacije
Timovi koji upravljaju WordPress sajtovima treba da provere da li su dostupne zakrpe primenjene na svim instancama i da posebno obrate pažnju na tok potpunih nadogradnji jezgra. Važno je evidentirati verzije, planirati održavanje i nadzirati neuobičajene zahteve ka instalacionim i privremenim putanjama tokom tog procesa.
Za poslovanje je ključan zaključak da nadogradnja nije samo administrativni zadatak: kada je propust već aktivno iskorišćen, pravovremena primena ispravke i kontrola procesa ažuriranja smanjuju izloženost servera.