


CISA сообщила об активной эксплуатации уязвимости Zyxel GS1900
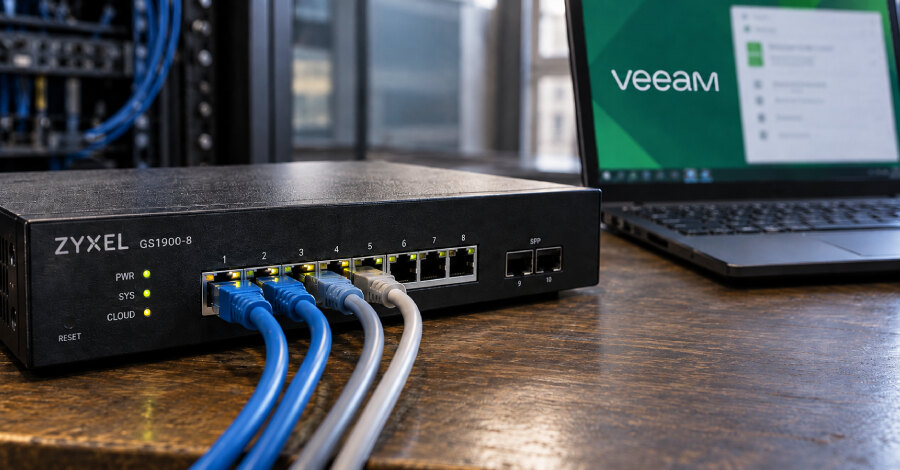
Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло CVE-2026-7273 в каталог Known Exploited Vulnerabilities (KEV): уязвимость с оценкой CVSS 8,8 затрагивает коммутаторы Zyxel серии GS1900 и уже используется в атаках. Отдельно Arctic Wolf предупредила об активной эксплуатации CVE-2026-32996 с оценкой CVSS 7,3 в Veeam Agent for Microsoft Windows, которая позволяет локальному пользователю получить контроль уровня SYSTEM.
Коммутаторы Zyxel требуют обновления прошивки
CVE-2026-7273 представляет собой переполнение буфера в стеке в CGI-программе прошивки GS1900. По описанию Zyxel, неаутентифицированный атакующий, находящийся в локальной сети, может отправить специально сформированный HTTP-запрос и потенциально выполнить команды операционной системы.
Проблема затрагивает GS1900-8, GS1900-8HP, GS1900-10HP, GS1900-16, GS1900-24, GS1900-24E, GS1900-24EP, GS1900-24HPv2, GS1900-48 и GS1900-48HPv2 с версиями 2.90, указанными производителем как уязвимые. Для каждой модели Zyxel выпустила обновление с увеличенным вторым номером сборки: например, для GS1900-8 исправление доступно в 2.90(AAHH.2)C0 вместо 2.90(AAHH.1)C0 и более ранних версий.
CISA не раскрыла, кто эксплуатирует дефект, когда начались атаки, сколько организаций оказалось затронуто и какие действия выполнялись после проникновения. На момент публикации Zyxel не обновила своё уведомление сведениями об активной эксплуатации. Для федеральных гражданских ведомств США установлен срок установки исправлений — до 24 сентября 2026 года.
Локальное повышение привилегий в Veeam Agent
В случае CVE-2026-32996 проблема связана с обработкой привилегированных клиентских сессий службой Veeam Endpoint Backup. Служба использует локальный именованный канал gRPC \\.\pipe\Veeam\VAW\ServiceConnectionPipe и кэширует повышенный административный принципал по идентификатору сессии, который контролируется клиентом и не привязан к пользователю или соединению.
Идентификаторы привилегированных сессий записываются в файл C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log, доступный для чтения обычным пользователям. Получив действующий UID, атакующий может использовать его для выполнения команд с правами SYSTEM. Arctic Wolf отмечает, что публичный PoC демонстрирует атаку запуском whoami и записью результата в файл.
Контекст подобных цепочек хорошо дополняет уязвимости Cisco и техники ClickFix, где уязвимости Cisco и техники ClickFix показали разнообразие актуальных путей компрометации. Для бизнеса первоочередной задачей остаются инвентаризация затронутых коммутаторов и конечных точек, установка доступных исправлений Zyxel и Veeam, а также проверка того, какие пользователи имеют локальный доступ к системам резервного копирования.