


Aktivno se zloupotrebljavaju propusti u Zyxel i Veeam rešenjima
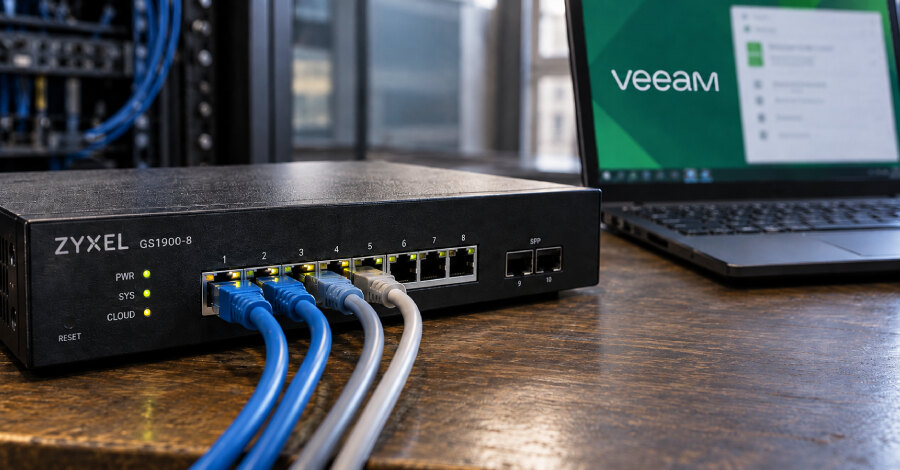
CISA je ranjivost CVE-2026-7273 u svičevima Zyxel GS1900 dodala u katalog Known Exploited Vulnerabilities zbog dokaza o aktivnoj zloupotrebi. Propust ima CVSS ocenu 8,8, a Zyxel navodi da napadač bez autentifikacije, ali sa pristupom lokalnoj mreži, može oblikovanim HTTP zahtevom izvršiti komande operativnog sistema. Istovremeno, Arctic Wolf upozorava na aktivnu zloupotrebu CVE-2026-32996 u Veeam Agent for Microsoft Windows, koja lokalnom napadaču može doneti SYSTEM privilegije.
Zyxel GS1900: ažuriranja firmvera za pogođene modele
CVE-2026-7273 je prekoračenje bafera zasnovanog na steku u CGI programu firmvera Zyxel GS1900 serije. Rizik se odnosi na uređaje sa navedenim starijim izdanjima firmvera, uključujući GS1900-8, GS1900-8HP, GS1900-10HP, GS1900-16, GS1900-24, GS1900-24E, GS1900-24EP, GS1900-24HPv2, GS1900-48 i GS1900-48HPv2.
Zyxel je za svaki od tih modela objavio izdanje 2.90 sa završetkom C0 i povećanim brojem revizije sa .1 na .2. Tako je, na primer, za GS1900-8 ispravka dostupna u verziji 2.90(AAHH.2)C0, dok su pogođene verzije 2.90(AAHH.1)C0 i starije. CISA nije objavila ko sprovodi napade, kada su počeli, koliko je organizacija obuhvaćeno niti šta su napadači radili nakon pristupa ranjivoj usluzi.
Veeam Agent for Windows i put do SYSTEM naloga
Arctic Wolf opisuje CVE-2026-32996, sa CVSS ocenom 7,3, kao lokalnu eskalaciju privilegija u Veeam Agent for Microsoft Windows. Problem se nalazi u načinu na koji servis Veeam Endpoint Backup obrađuje povišene klijentske sesije preko lokalne gRPC imenovane cevi \\.\pipe\Veeam\VAW\ServiceConnectionPipe.
Servis vezuje povišeni administratorski principal za identifikator sesije koji kontroliše klijent, ali ga ne vezuje za korisnika koji šalje zahtev niti za konkretnu vezu. Identifikatori povišenih sesija upisuju se u datoteku C:\ProgramData\Veeam\Endpoint\Svc.VeeamEndpointBackup.log, koju mogu čitati standardni korisnici. Napadač sa lokalnim pristupom zato može preuzeti važeći identifikator i zloupotrebiti ga za izvršavanje komandi kao SYSTEM.
Operativni prioriteti za IT timove
Federalne civilne izvršne agencije SAD imaju rok do 24. septembra 2026. da primene Zyxel ispravke. Za druge organizacije, aktivna zloupotreba je dovoljan razlog da se provera modela i verzija mrežnih uređaja ne odlaže, uz planirano ažuriranje firmvera u skladu sa operativnim procedurama.
Za krajnje uređaje važno je proveriti prisustvo i verzije Veeam Agent for Microsoft Windows, kao i ograničiti mogućnost lokalnog pristupa gde to poslovni proces dozvoljava. Širi obrazac opisan u obrazac aktivno iskorišćenih propusta u infrastrukturi potvrđuje da upravljanje zakrpama, segmentacija mreže i nadzor privilegovanih procesa ostaju praktične mere za smanjenje posledica aktivno iskorišćenih propusta.