


Amazon выявила охоту ИИ-агентов за API-ключами LiteLLM и Dify
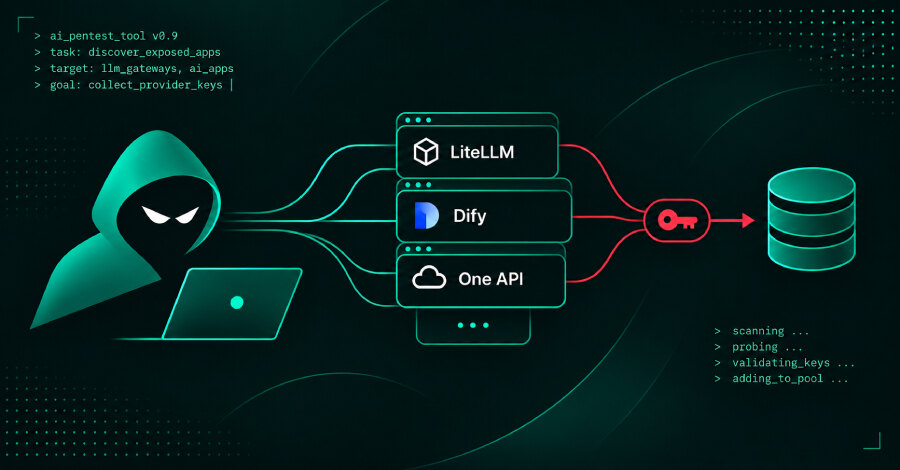
Amazon Threat Intelligence обнаружила кампанию, в которой ИИ-агенты искали ключи провайдеров моделей в доступных из интернета приложениях LiteLLM, Dify, One API и других сервисах. Записи, полученные сетью ловушечных серверов MadPot с 3 октября до конца прошлой недели, описывают сотни целей, проверку найденных ключей и их добавление в общий пул.
Amazon с умеренной уверенностью считает, что агенты работали на базе ARTEX — открытого инструмента для тестирования на проникновение. Компания подчёркивает: активность на системах вне MadPot она не наблюдала и не может подтвердить результаты, о которых сообщали сами агенты.
Что искали агенты
Операторы задавали цель, после чего планирующий агент делил её на задачи для рабочих агентов, запускающих средства безопасности. Для выбора следующего шага они передавали результаты большой языковой модели. В запросах к приманкам нередко сохранялась вся история кампании: инструкции операторов и заявленные находки.
В записях упомянуты шлюзы и прокси для LLM: One API, New API, Veloera, Sub2API и LiteLLM, а также конструкторы ИИ-приложений Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat и Ollama. Интерес к таким системам объясняется их ролью хранилища ключей сразу от нескольких поставщиков моделей: одна слабая административная точка может открыть доступ к нескольким аккаунтам.
Сценарий включал проверку стандартного master key LiteLLM, незавершённых установок, открытых без авторизации страниц настроек и уязвимостей. Среди техник также названы обход аутентификации через заголовок isCliRequest в системах семейства One API, SSRF через функции загрузки URL, секреты в клиентском JavaScript, source map, отладочных маршрутах и файлах окружения.
Какие уязвимости и следы названы
Для Langflow в плейбуке указана CVE-2025-3248 — отсутствие аутентификации, позволяющее удалённо выполнить код. Затронуты версии до 1.3.0, а исправление выпущено в 1.3.0. CISA внесла эту проблему в каталог известных эксплуатируемых уязвимостей в мае 2025 года.
Для RAGFlow названа CVE-2026-28797, связанная с серверной инъекцией шаблонов. По данным NVD, затронуты версии 0.24.0 и более ранние; в примечаниях к версии 0.25.0 от 21 апреля указано рендеринг шаблонов в рекомендуемой песочнице. Amazon не приводит затронутые версии или исправление для обхода через isCliRequest.
Cloudflare сообщила об отдельном расследовании с ARTEX: злоумышленники получили account-level API token, использовавшийся для CI/CD. У токена не было ограничений по IP-адресам и частоте запросов, а затем за час было отправлено 400 запросов на выгрузку баз данных. Cloudflare не подтвердила, были ли получены данные. В аккаунте появились Worker-скрипты с именами artex-*, artex-pgrecon-*, artex-pgw-* и artex-do-*.
Что проверить компаниям
Amazon рекомендует рассматривать ИИ-приложения, модельные шлюзы и конечные точки инференса как обычные производственные системы. Следует заменить стандартные учётные данные, не оставлять установку незавершённой, искать секреты в конфигурациях, переменных окружения, скриптах развёртывания, CI/CD-пайплайнах, базах данных, репозиториях и образах контейнеров.
Раскрытые ключи нужно быстро отозвать и заменить, а публичные интерфейсы и конечные точки инференса — защитить аутентификацией. Для токенов Cloudflare компания советует задавать срок действия и ограничивать допустимые IP-адреса. Практический вывод для бизнеса: инвентаризация ключей и закрытие базовых ошибок конфигурации должны стать первыми шагами защиты ИИ-сервисов, поскольку агенты ускоряют поиск уже известных слабых мест.