


AI agenti ciljaju ključeve u LiteLLM, Dify i API prolazima
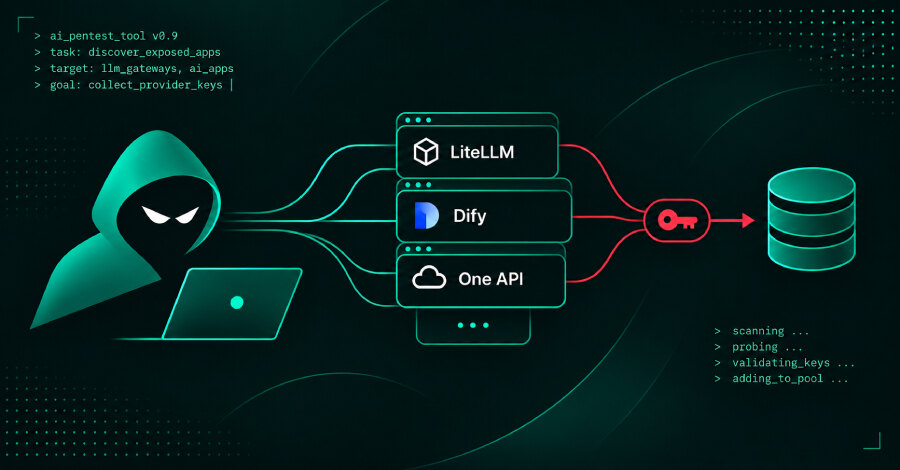
Amazon Threat Intelligence zabeležio je kampanju u kojoj su AI agenti tražili API ključeve u javno dostupnim aplikacijama LiteLLM, One API i Dify, kao i u drugim LLM prolazima i alatima za izradu AI aplikacija. Zapisi sa Amazonove mreže mamaca MadPot obuhvataju stotine meta i opisuju proveru ukradenih ključeva, koji su zatim dodavani u zajednički skup za pokretanje modela tokom daljih pretraga.
Amazon navodi da ne može da potvrdi rezultate koje su agenti prijavili za sisteme izvan posmatrane mreže. Ipak, sa umerenim stepenom pouzdanosti procenjuje da su agenti radili uz ARTEX, alat otvorenog koda za penetraciono testiranje. Zapisi su često sadržali kompletnu istoriju kampanje: instrukcije operatera, izvršene zadatke i prijavljene nalaze.
Šta su agenti tražili
Operater ARTEX-u zadaje metu i cilj, a planer zadatak deli na manje korake koje izvršavaju radni agenti uz bezbednosne alate. Za odluku o sledećem koraku agenti se obraćaju velikom jezičkom modelu. U glavnoj kampanji pretraživali su internetom izložene AI aplikacije, izdvajali ključeve provajdera iz njihovih podešavanja, proveravali da li ključevi rade i prikupljali ih u zajednički fond.
Posebno su bili zanimljivi LLM prolazi i proksiji koji čuvaju pristupne podatke za više provajdera, jer jedna loše zaštićena administratorska stranica može otkriti više naloga. Među navedenim metama su One API, New API, Veloera, Sub2API i LiteLLM, kao i Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat i Ollama.
Playbook koji su istraživači videli obuhvatao je podrazumevane administratorske kredencijale, nedovršene instalacije koje spoljašnji korisnik može preuzeti, otvorene krajnje tačke za upravljanje i podešavanje provajdera, kao i zaobilaženje autentikacije zaglavljem isCliRequest u sistemima porodice One API. Pominju se i SSRF putanje preko funkcija za preuzimanje URL-ova, tajne u JavaScript fajlovima, source mapama, debug rutama i fajlovima okruženja.
Propusti i zloupotreba tokena
Amazon je izdvojio propust CVE-2025-3248 u Langflow-u, gde nedostatak autentikacije može omogućiti udaljeno izvršavanje koda; pogođene su verzije pre 1.3.0, dok je 1.3.0 označena kao ispravljena. Za RAGFlow je naveden CVE-2026-28797, SSTI propust koji prijavljenom korisniku može omogućiti izvršavanje komandi operativnog sistema. NVD navodi verzije 0.24.0 i starije kao pogođene, a beleške za verziju 0.25.0 navode renderovanje šablona u preporučenom sandbox-u.
Cloudflare je u odvojenom slučaju zabeležio kompromitovani API token korišćen za CI/CD bez IP ograničenja i ograničenja broja zahteva. Nakon pristupa tokenu usledilo je 400 zahteva za izvoz baze podataka tokom jednog sata, pri čemu kompanija nije saopštila da li je bilo koji zahtev vratio podatke. U drugom delu aktivnosti pojavile su se Worker skripte naziva artex-*, artex-pgrecon-*, artex-pgw-* i artex-do-*, a saobraćaj je dostizao više od 69 zahteva u minutu.
Prioriteti za zaštitu AI okruženja
Tehnike iz kampanje nisu nove, ali automatizovani agenti povećavaju brzinu i upornost pretrage. Rizik nastaje kada ostanu podrazumevane ili ugrađene lozinke, ključevi u kodu i javnim fajlovima, interfejsi bez autentikacije ili neažuriran softver. Zato AI aplikacije, model prolaze i inference krajnje tačke treba tretirati kao produkcione sisteme čije će izložene tajne biti brzo pronađene.
Praktičan poslovni korak je promena podrazumevanih administratorskih pristupa, redovno pretraživanje konfiguracija, promenljivih okruženja, CI/CD tokova, repozitorijuma i image slojeva radi otkrivanja tajni, te brzo rotiranje izloženih kredencijala. API tokeni treba da imaju rok važenja, ograničenja po IP adresi i najmanja potrebna ovlašćenja, uz nadzor neuobičajene potrošnje i korišćenja usluga.