


Исследователи показали захват ИИ-агентов через расширения браузера
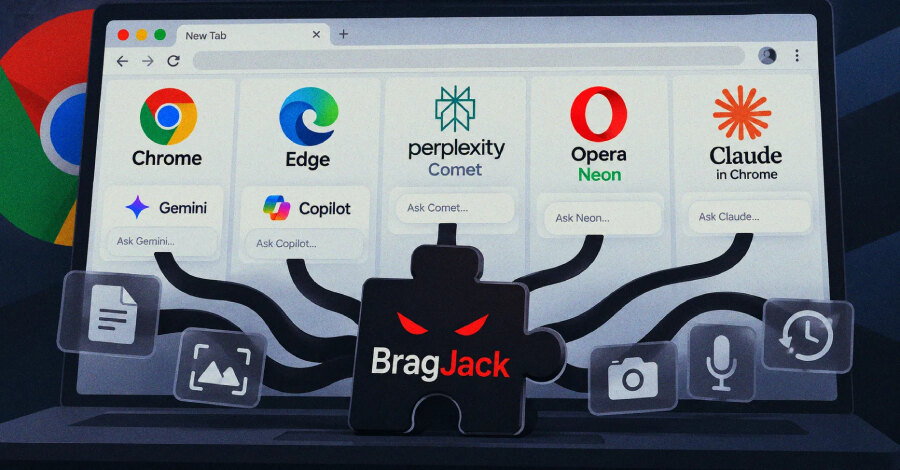
Исследователи Forever Security продемонстрировали, что одно браузерное расширение могло перехватить встроенных ИИ-помощников в Gemini Live для Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude in Chrome. Для Chrome проблема GlicJack получила идентификатор CVE-2026-0628 и оценку 8,8 из 10; Microsoft исправила отдельную ошибку Edge с CVE-2026-55945, оценённую в 4,2 балла.
Как расширение получало доступ к агенту
Во всех рассмотренных продуктах ИИ-агент состоит из серверной части и компонента в браузере, который может работать с экраном, файлами, камерой и выполнять действия. Этот компонент должен принимать команды только от доверенной страницы производителя, например gemini.google.com или perplexity.ai.
Forever Security описала способ подмены такой доверенной страницы. Расширению требовались два распространённых разрешения: на изменение содержимого веб-страниц и declarativeNetRequest для изменения сетевого трафика. В сочетании они позволяли внедрить код в доверенную страницу и передать агенту команды от имени поставщика.
Исследование не подтверждает эксплуатацию в реальных атаках. Во всех сценариях злоумышленнику необходимо, чтобы расширение уже работало в браузере жертвы. Эта отправная точка типична для многих атак через браузерные дополнения.
Чем отличались сценарии
В Chrome демонстрация позволяла читать локальные файлы, включать камеру и микрофон, получать данные профиля и делать снимки экрана. Уязвимость GlicJack Гал Вайзман раскрыл публично в марте, а Google устранила её в Chrome 143.0.7499.192 в начале января 2026 года.
Наиболее широкие возможности Forever Security отнесла к Comet. Агент браузера мог читать файлы, получать список посещённых сайтов, делать скриншоты и действовать от имени пользователя. Исследователи использовали тестовый адрес testing.perplexity.com, который не был защищён от расширений так же, как основной сайт Perplexity.
В Edge исследователи объединили захват разрешённой маркетинговой страницы Microsoft с гонкой состояний между режимами размышления и выполнения действия. Opera Neon, по их описанию, принимал команды со страницы opera.com, на которой расширения могли выполнять код. Для Claude in Chrome компания назвала сценарий наименее серьёзным: одно расширение злоупотребляло возможностями другого.
Что проверить организациям
Для управления риском расширений важен и контекст, который массовые исправления Chrome фиксирует на примере массовых исправлений Chrome, поскольку обновления закрывают лишь известные варианты атак.
Chrome следует обновить до версии 143.0.7499.192 или новее, Edge — до 150.0.4078.48 или новее. Для Comet, Opera Neon и Claude in Chrome Forever Security сообщила о выплатах вознаграждений, но не назвала сроки устранения именно описанного метода. Практический вывод для бизнеса: поддерживать браузеры в актуальном состоянии и регулярно проверять установленные расширения, особенно в средах с доступом к корпоративным данным.