


Proširenja mogu preuzeti AI asistente u Chromium pregledačima
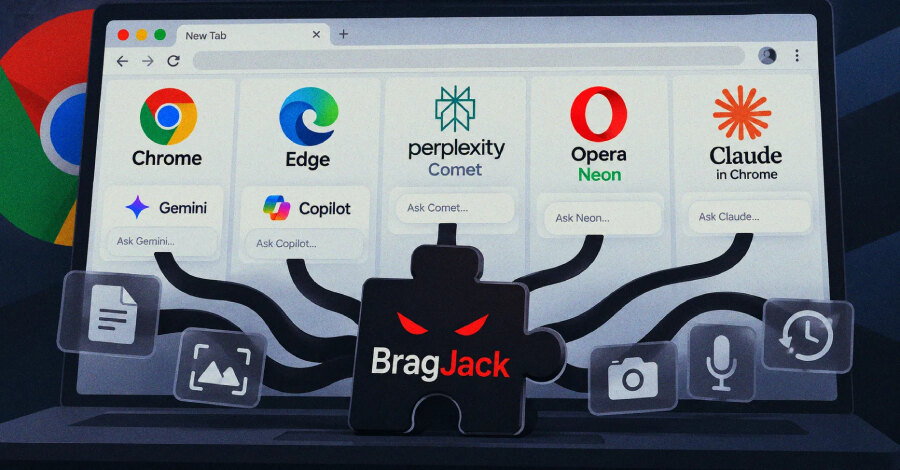
Istraživači kompanije Forever Security demonstrirali su da jedno već instalirano proširenje pregledača može preuzeti ugrađene AI asistente u Gemini Live u Chromeu, Perplexity Cometu, Microsoft Edgeu, Opera Neonu i proširenju Claude in Chrome. Za Chrome je ranjivost GlicJack označena kao CVE-2026-0628 i ispravljena u verziji 143.0.7499.192, dok je Microsoft otklonio problem u Edgeu, CVE-2026-55945, u verziji 150.0.4078.48.
Kako proširenje dolazi do AI agenta
Model napada zasniva se na razdvajanju AI sistema na komponentu u pregledaču i servis koji odlučuje o narednim koracima. Lokalna komponenta može da vidi sadržaj ekrana, otvara datoteke, koristi kameru ili izvršava radnje, ali bi trebalo da prihvata komande samo sa pouzdane stranice proizvođača.
Forever Security navodi da su dve česte dozvole za proširenja dovoljne za zaobilaženje te granice: dozvola za izmenu sadržaja stranica i declarativeNetRequest, mehanizam za menjanje mrežnog saobraćaja. Njihovom kombinacijom proširenje može ubaciti sopstveni kod u pouzdanu stranicu i poslati komande lokalnoj AI komponenti kao da ih šalje sam dobavljač.
Važno ograničenje demonstracija jeste početni uslov: napadač prethodno mora navesti korisnika da instalira i pokrene zlonamerno proširenje. Nema javnih dokaza da je bilo koja od opisanih metoda iskorišćena u stvarnim napadima, a 16. septembra 2026. nijedan od dva CVE-a nije bio na listi Known Exploited Vulnerabilities američke CISA-e.
Različite posledice po proizvodima
Najširi skup mogućnosti istraživači su opisali za Comet. Preuzeti agent mogao je da čita lokalne datoteke, prikaže istoriju posećenih sajtova, pravi snimke ekrana i deluje u ime korisnika. Perplexity je blokirao proširenja na glavnoj stranici, ali je istraživanje koristilo test adresu testing.perplexity.com, na kojoj ista zaštita nije bila primenjena.
U Chromeu je demonstracija uključivala čitanje lokalnih datoteka, pravljenje snimaka ekrana, pristup profilu pregledača i aktiviranje kamere i mikrofona. Edge, Opera Neon i Claude in Chrome mogli su biti iskorišćeni za upravljanje AI agentom. Forever Security je Claude in Chrome ocenio kao najmanje ozbiljan slučaj, jer se radi o zloupotrebi jednog proširenja nad drugim proširenjem.
Za Edge je istraživanje kombinovalo kontrolu Microsoftove marketinške stranice koja je mogla da šalje upite AI-ju i vremensku grešku, odnosno race condition, između režima razmišljanja i izvršavanja. Kod Opera Neona, prema navodima istraživača, proširenjima nije bilo sprečeno pokretanje koda na opera.com, pa su komande mogle biti poslate direktno.
Šta organizacije treba da urade
Ažuriranje Chromea na 143.0.7499.192 ili noviju verziju i Edgea na 150.0.4078.48 ili noviju uklanja dve ranjivosti sa dodeljenim CVE oznakama. Za Comet, Opera Neon i Claude in Chrome istraživači su naveli isplaćene nagrade, ali nisu objavili datum otklanjanja baš opisanog načina napada.
Rizik je važan i u svetlu širenje mogućnosti pregledača jer širenje mogućnosti pregledača povećava posledice pogrešno odobrenog dodatka. Organizacije treba da ažuriraju pregledače, preispitaju inventar instaliranih proširenja i ograniče njihovu upotrebu kroz centralne politike, posebno na uređajima koji koriste AI agente sa pristupom lokalnim podacima i radnjama u pregledaču.