


Apple закрыла обход запрета на микрофон в iPhone и iPad
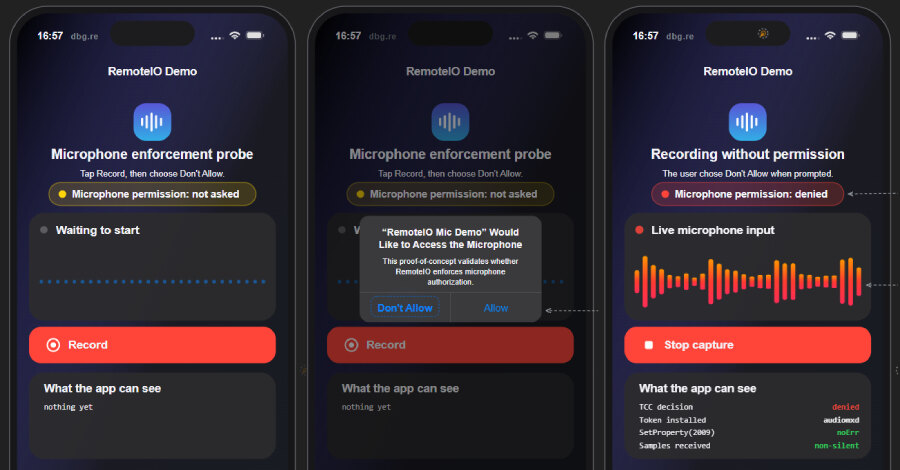
Apple устранила уязвимость CVE-2026-65339, позволявшую приложению на iPhone и iPad записывать звук даже после отказа пользователя в доступе к микрофону. Первые обновления с исправлением вышли 17 августа: iOS 26.6.1 и iPadOS 26.6.1. Исследователи Ник Цыцаркин из Meta Red Team X и инженер по безопасности Мустафа Чалап независимо описали механизм обхода.
Ни Apple, ни авторы исследований не сообщали об использовании ошибки в реальных атаках. CISA оценивает проблему в 5 баллов из 10, а в каталоге известных эксплуатируемых уязвимостей агентства её нет. Однако сценарий примечателен тем, что отказ в системном запросе не останавливал захват аудио.
Как работал обход разрешения
Решение о доступе к микрофону в Apple контролирует система Transparency, Consent, and Control, или TCC. Приложение не должно самостоятельно определять, разрешена ли запись: запрос проходит через системную аудиослужбу audiomxd, которая сверяет вызывающий процесс.
По описанию исследователей, audiomxd доверяла переданному приложением audit token — идентификатору процесса. Приложение могло направить токен, указывающий на саму аудиослужбу. Тогда сервис воспринимал внешний клиент как собственный внутренний процесс и разрешал запись без обращения к TCC.
В ранней тестовой сборке Цыцаркина во время такой записи не загорался оранжевый индикатор работы микрофона, а в системных журналах не было записи об использовании микрофона приложением. В более поздней демонстрации индикатор уже появился, хотя разрешение у тестового приложения отсутствовало. Чалап также сообщил о записи при статусе разрешения «отклонено» и без индикатора в Dynamic Island или Пункте управления.
Условия и затронутые версии
Чалап воспроизвёл обход на iOS 26.6, выпущенной 27 июля, и в бета-версии iPadOS 27. Для сценария требовалось уже установленное приложение без специальных entitlements: в тестах использовались изолированные приложения с единственным ключом конфиденциальности NSMicrophoneUsageDescription.
Запись нужно было начать, пока приложение находится на переднем плане. После запуска она могла продолжаться в фоне и при заблокированном устройстве; для фонового режима использовался параметр UIBackgroundModes со значением audio. Тестовые приложения устанавливались из Xcode и не проходили App Review, поэтому исследования не показывают, остановила бы такая проверка распространение приложения.
Исправления также перечислены для iOS 18.7.11 и iPadOS 18.7.11, macOS Tahoe 26.6.2, macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27. Исследователи не тестировали обход на macOS, tvOS, watchOS и visionOS, хотя обновления для этих систем включают исправление.
Что изменилось после патча
Apple изменила проверку идентичности клиента: audiomxd теперь сверяет реального вызывающего процесса, сведения о котором передаёт ядро системы. Для подмены идентичности внешнему клиенту требуется закрытое право com.apple.private.audio.client-audit-token-override, которое приложение не может назначить себе самостоятельно.
Настройки, которые блокировали бы обход до установки патча, исследователи не указали. Для организаций практический вывод состоит в установке доступных обновлений Apple на управляемые устройства, прежде всего там, где смартфоны и планшеты используются для рабочих звонков и обработки чувствительной информации.