


Apple ispravio zaobilaženje dozvole za mikrofon na iPhoneu
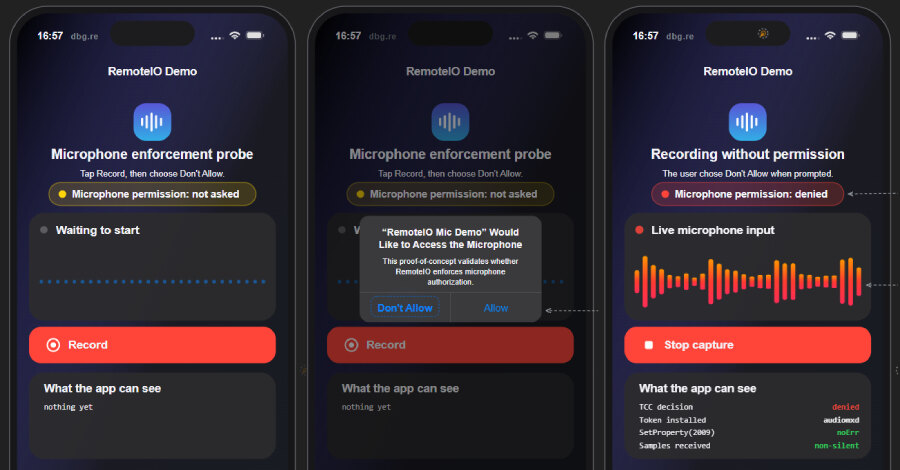
Apple je ispravio ranjivost CVE-2026-65339 koja je aplikacijama na iPhoneu i iPadu mogla omogućiti snimanje zvuka i kada korisnik na zahtevu za pristup mikrofonu izabere „Ne dozvoli“. Prve bezbednosne ispravke objavljene su 17. avgusta u izdanjima iOS 26.6.1 i iPadOS 26.6.1, dok je CISA propustu dodelila CVSS ocenu 5,0 od 10.
Nik Tsytsarkin iz tima Meta Red Team X i bezbednosni inženjer Mustafa Calap nezavisno su prijavili i tehnički opisali isti problem. Ni Apple ni istraživači nisu naveli da je ranjivost iskorišćena u napadima, a CISA je ne vodi u katalogu poznatih iskorišćenih ranjivosti.
Kako je zaobilažena odluka korisnika
Odluka o pristupu mikrofonu na Apple uređajima prolazi kroz sistem Transparency, Consent, and Control, poznat kao TCC. On proverava koji proces traži dozvolu. Problem je nastao u audio servisu audiomxd, koji je prihvatao podatak aplikacije o identitetu procesa koji navodno traži snimanje.
Aplikacija je mogla poslati audit token koji servis predstavlja kao sam audiomxd. Servis je tada primenjivao internu putanju namenjenu sopstvenom audio radu i dopuštao snimanje bez nove TCC provere. Podaci potrebni za takvo lažno predstavljanje bili su aplikaciji dostupni preko kernela.
Calap je zaobilaženje reprodukovao na iOS 26.6 i iPadOS 27 beta izdanju. Njegove test-aplikacije bile su izolovane, bez dodatnih dozvola, a sadržale su samo ključ NSMicrophoneUsageDescription potreban za prikaz zahteva za mikrofon. Snimanje je moralo da počne dok je aplikacija u prvom planu, ali je nakon toga moglo da traje i kada aplikacija pređe u pozadinu ili se uređaj zaključa.
Indikator i ograničenja testova
U ranijem testiranju narandžasti indikator korišćenja mikrofona nije se pojavljivao, a sistemski dnevnici nisu beležili korišćenje mikrofona od strane aplikacije. Tsytsarkin je kasnije snimio demonstraciju na izdanju na kom se indikator ponovo prikazivao. Calap je takođe opisao test u kom indikator nije bio vidljiv ni u Dynamic Islandu ni u Kontrolnom centru.
Testirane aplikacije instalirane su iz Xcode-a i nisu prošle kroz App Review, pa nalazi ne pokazuju da li bi taj proces sprečio distribuciju takve aplikacije. Propust se odnosio samo na snimanje mikrofonom preko audio servisa i nije aplikaciji davao druge dozvole za privatnost.
Koje verzije treba ažurirati
Apple je objavio ispravke kroz iOS 26.6.1 i iPadOS 26.6.1, kao i kroz iOS 18.7.11 i iPadOS 18.7.11 za starije podržane uređaje. Zakrpe su dostupne i u macOS Tahoe 26.6.2, macOS Sequoia 15.8, tvOS 27, watchOS 27 i visionOS 27. Meta navodi da je ispravka bila uključena i u iOS 27.0 beta 5.
Izmena u servisu sada proverava stvarni identitet pozivaoca koji obezbeđuje kernel. Spoljašnji pozivaoci više ne mogu menjati identitet klijenta bez privatne dozvole com.apple.private.audio.client-audit-token-override, koju aplikacija ne može sama sebi dodeliti.
Kako nije opisana korisnička postavka koja blokira ovo zaobilaženje, praktičan korak za organizacije je instaliranje dostupnih ažuriranja i provera obuhvata uređaja sistemom za upravljanje zakrpama. Time se zatvara put kojim je odbijena dozvola za mikrofon mogla biti zaobiđena.