


APT36 использовала приватные репозитории GitHub для управления Rust-бэкдором
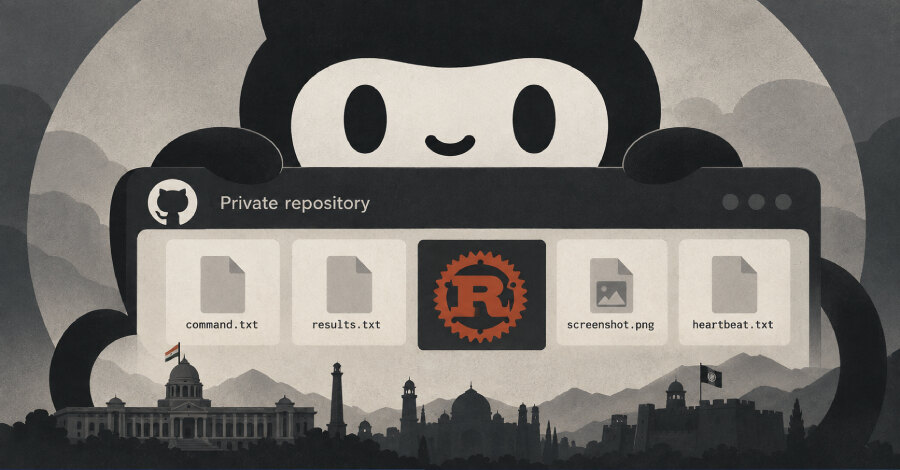
Связанная с Пакистаном группировка Transparent Tribe, известная также как APT36 и Earth Karkaddan, провела атаки на государственные и оборонные организации Индии и Афганистана. Zscaler ThreatLabz назвала кампанию Operation RapidRust и описала четыре ранее не документированные вредоносные программы: RUSTYSHADE, RUSTYMOVE, PSNATCH и BASHNATCH.
Ключевым компонентом стал RUSTYSHADE — бэкдор на Rust, использующий контролируемые атакующими приватные репозитории GitHub для зашифрованной связи с управляющей инфраструктурой. Через GitHub REST API он читает и записывает файлы, обеспечивая двусторонний обмен между заражённым устройством и операторами.
GitHub как канал управления
В приватном репозитории RUSTYSHADE использует файл command.txt для зашифрованных команд, results.txt для их результатов, info.txt для данных разведки и heartbeat.txt для подтверждения активности заражения. Скриншоты, фотографии с веб-камеры и выгруженные данные также сохраняются в отдельных файлах.
Бэкдор способен делать снимки экрана, получать изображение с веб-камеры, выполнять файловые операции и запускать команды в фоновом режиме. Исследователи отметили частичное функциональное сходство RUSTYSHADE с имплантом GITSHELLPAD на Go, который наблюдался в кампании Gopher Strike в сентябре 2025 года.
Кража файлов и распространение через USB
После компрометации операторы загружали стилер из контролируемого GitHub Gist. PowerShell-вариант PSNATCH рекурсивно ищет в заранее заданных каталогах документы Microsoft Office, изображения, архивы, медиафайлы, исполняемые файлы, скрипты и базы данных, изменённые за последние три месяца. Объём ограничен 1 ГБ на один файл и 5 ГБ за один запуск; собранное отправляется в приватный репозиторий, названный в честь заражённой машины.
BASHNATCH выполняет схожую задачу в Linux. Для бокового распространения предназначен RUSTYMOVE — компактный 64-битный инструмент на Rust для Windows. Он отслеживает подключение внешних носителей через PowerShell и копирует в корень накопителя архив DriverInstaller.zip с RUSTYSHADE и ярлык DocScanner-11-Aug-2026-5-37pm.pdf.LNK, который, предположительно, запускает бэкдор после распаковки архива.
Маскировка доставки и рабочий график
Группа регистрировала домены-двойники индийских новостных изданий: theprints[.]org имитировал The Print, а indiatodays[.]org — India Today. На этих ресурсах размещались вредоносные PowerShell-скрипты и полезные нагрузки.
По наблюдениям Zscaler ThreatLabz, значительная часть действий пришлась на период с 20 августа по 1 сентября 2026 года. Команды управления выдавались только по будням, с 04:00 до 11:00 UTC. После проникновения APT36 выполняла разведку системы, пользователей и сети, а затем доставляла следующие компоненты.
Для организаций практический вывод состоит в необходимости проверять обращения рабочих устройств к GitHub и GitHub Gist, особенно к приватным репозиториям, контролировать запуск PowerShell и ограничивать работу со съёмными носителями. Отдельного внимания требуют домены, имитирующие известные медиа, поскольку они использовались для доставки вредоносного кода.