


Transparent Tribe uvodi Rust bekdor sa GitHub C2 kanalom
Grupa Transparent Tribe, poznata i kao APT36 i Earth Karkaddan, povezana je sa novim napadima na vladine i odbrambene organizacije u Indiji i Avganistanu. Zscaler ThreatLabz kampanju naziva Operation RapidRust, a u njoj su identifikovani do tada nedokumentovani alati RUSTYSHADE, RUSTYMOVE, PSNATCH i BASHNATCH.
Najvažniji element kampanje je RUSTYSHADE, bekdor napisan u Rustu koji za šifrovanu komandno-kontrolnu komunikaciju koristi privatne GitHub repozitorijume. Akteri su uz to koristili domene koji oponašaju indijske medijske brendove The Print i India Today za smeštanje zlonamernih PowerShell skripti i tereta.
GitHub kao šifrovani komandno-kontrolni kanal
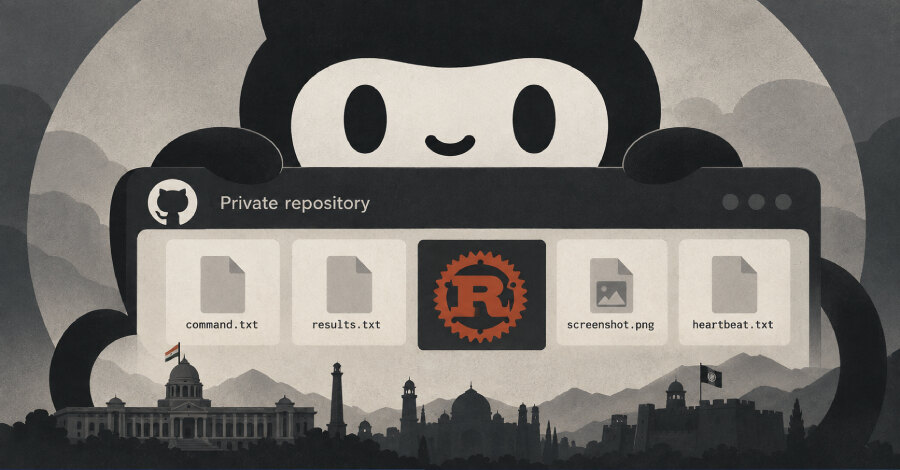
RUSTYSHADE preko GitHub REST API-ja čita i upisuje datoteke u privatni repozitorijum, čime ostvaruje dvosmernu komunikaciju sa operaterima. Komande se čuvaju u datoteci command.txt, a izlaz njihovog izvršavanja u results.txt. Podaci o sistemu odlaze u info.txt, dok heartbeat.txt služi za potvrdu da je kompromitovani sistem aktivan.
Bekdor može da pravi snimke radne površine, fotografiše preko veb-kamere, obavlja operacije nad datotekama i izvršava komande u pozadini. Šifrovani snimak ekrana čuva se kao screenshot.png, fotografija kamere kao webcam_photo.jpg, a sadržaj izdvojenih datoteka kao download.bin.
Zscaler navodi i funkcionalno preklapanje sa GITSHELLPAD-om, implantatom u Golangu uočenim u septembru 2025. tokom kampanje Gopher Strike. U oba slučaja, repozitorijumi se koriste kao posrednik za razmenu podataka između zaraženog uređaja i infrastrukture napadača.
Krađa datoteka i širenje preko prenosivih uređaja
Nakon kompromitovanja sistema, operateri preuzimaju kradljivce datoteka sa GitHub gista pod kontrolom napadača. PSNATCH je PowerShell alat za Windows koji rekurzivno pretražuje unapred određene direktorijume i prikuplja nedavno menjane Office dokumente, slike, arhive, medijske datoteke, izvršne datoteke, skripte i baze podataka.
PSNATCH cilja datoteke menjane tokom prethodna tri meseca, uz ograničenje od 1 GB po datoteci i 5 GB po izvršavanju. Prikupljeni sadržaj šalje u privatni repozitorijum imenovan po inficiranoj mašini. BASHNATCH ima sličnu namenu, ali je bash skripta namenjena Linux sistemima.
RUSTYMOVE je lagani 64-bitni Windows alat u Rustu za širenje preko USB uređaja. PowerShell skripta neprekidno prati priključivanje prenosivih medija i u korenski direktorijum svakog prepoznatog uređaja kopira DriverInstaller.zip sa RUSTYSHADE-om i DocScanner-11-Aug-2026-5-37pm.pdf.LNK, za koji se sumnja da pokreće bekdor posle raspakivanja.
Šta timovi za bezbednost treba da provere
Aktivnosti su zabeležene između 20. avgusta i 1. septembra 2026, dok su C2 komande izdavane radnim danima od 4 do 11 časova UTC. Posle pristupa sistemu sledili su izviđanje sistema, korisnika i mreže, a zatim raspoređivanje narednih tereta.
Za organizacije je praktičan zaključak da kontrole izlaznog saobraćaja ne smeju automatski smatrati bezbednim legitimne razvojne platforme. Potrebno je pregledati neuobičajenu upotrebu privatnih GitHub repozitorijuma, nadzirati izvršavanje PowerShell i LNK datoteka, ograničiti USB medije i proveravati domene koji oponašaju poznate medijske brendove.