


Бэкдор в ARTEX открыл root-доступ на 62 консолях
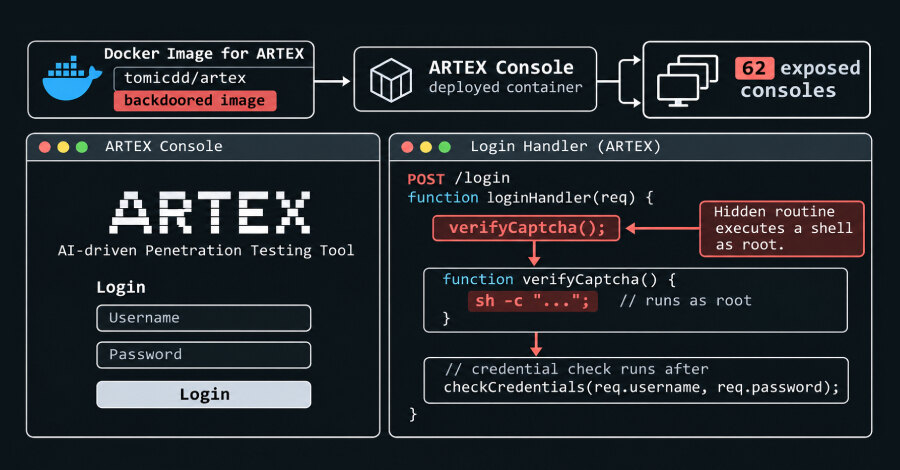
Индийская CERT-In предупредила об активной кампании группы Crafty Falcon против организаций банковского, финансового и страхового сектора, а исследователь Badbyte обнаружил бэкдор в копии инструмента ARTEX. С 2 по 4 ноября 2026 года в интернете были доступны 62 консоли с вредоносной сборкой, которая позволяла получить root-доступ без аутентификации.
CERT-In связывает активность с использованием общедоступных ИИ-инструментов для наступательной безопасности: ARTEX, PentAGI, Cairn и CyberStrikeAI. По оценке ведомства, они способны автономно выполнять полные цепочки атак, быстро создавать и дорабатывать целевые скрипты и менять полезную нагрузку в зависимости от реакции системы.
Кампания против финансовых организаций
Целями Crafty Falcon стали организации BFSI-сектора Индии, криптобиржи и поставщики услуг с цифровыми активами. CERT-In сообщила о случаях хищения ключей и средств. Инфраструктура атакующих при этом меняет IP-адреса в срок от нескольких часов до нескольких дней.
Начальный доступ злоумышленники получают через интернет-доступные приложения, открытые API и привилегированные конечные точки. Среди отмеченных векторов — украденные долгоживущие статические API-токены, поддельные коммиты в репозиториях исходного кода, открытые учётные данные в конфигурациях, коде или базах данных, а также приложения и удалённые сервисы без многофакторной аутентификации.
После получения доступа атакующие могут похищать учётные данные API платёжных агрегаторов, шлюзов и банков-партнёров. Затем они вызывают API перевода средств из уже разрешённой инфраструктуры организации. CERT-In указывает, что такой подход обходит проверки создания кредита, KYC, подтверждения получателя, достаточности баланса и лимитов на одну операцию.
Как работал бэкдор в ARTEX
Разработчик ARTEX удалил репозиторий с GitHub после сообщений об использовании инструмента при реальных вторжениях, однако на платформе появились копии. В репозитории trhhubsd/ARTEX была изменена одна строка docker-compose.yml: вместо исходного образа загружался tomicdd/artex из Docker Hub.
Badbyte выяснил, что модифицированная сборка добавляла скрытую функцию verifyCaptcha() в обработчик входа. Если поле CAPTCHA начиналось с секретной метки, оставшаяся часть значения выполнялась через sh -c с правами root, а результат возвращался до проверки учётных данных. Такой механизм создавал неаутентифицированную root-оболочку на каждой установке и мог не попасть в обычную проверку кода.
По статистике Docker Hub, образ tomicdd/artex был скачан 9 тыс. раз. Идентичный бэкдор также обнаружили в congdonglinux/artex. По состоянию на 4 ноября 2026 года исследователь насчитал 1 645 хостов с консолью ARTEX; 26 из 62 уязвимых консолей находились в США, 17 — в Гонконге, семь — в Китае.
Контроль ИИ-систем и контейнеров
CERT-In параллельно опубликовала рекомендации по аудиту безопасности ИИ. Документ требует проверять документированные идентичности агентов, разрешённые цели и инструменты, границы полномочий и соблюдение принципа наименьших привилегий. Для значимых действий предусмотрено одобрение человека, а для высокорисковых систем — аварийная остановка, отзыв учётных данных и защита от автоматического перезапуска.
Практический вывод для бизнеса: инструменты тестирования и ИИ-агенты следует получать из проверяемых источников, проверять образы и состав зависимостей до запуска, не предоставлять им root-права без необходимости и изолировать от производственной среды. Отдельного контроля требуют API-токены, MFA для удалённого доступа и журналы событий: CERT-In отмечает, что операторы кампании пытаются удалять логи и вмешиваться в средства защиты конечных точек.