


Backdoored ARTEX otvorio root pristup na 62 javne konzole
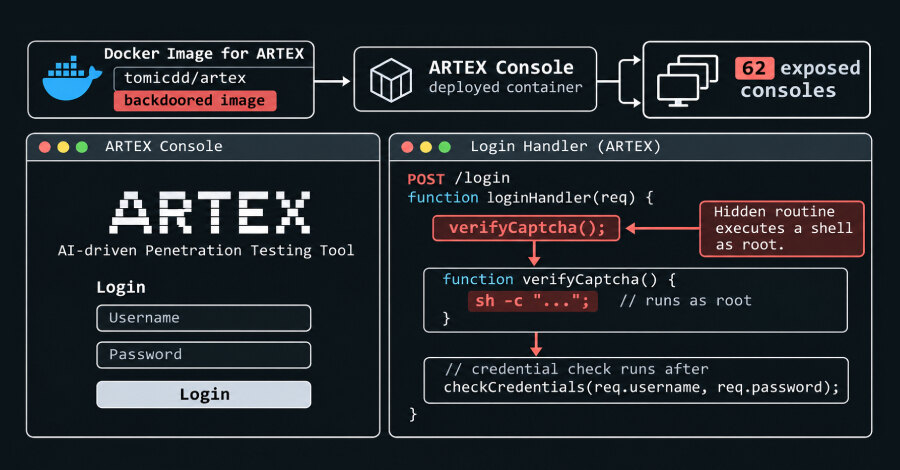
Indijski tim za reagovanje na računarske incidente CERT-In upozorio je na aktivnu kampanju aktera Crafty Falcon protiv organizacija iz bankarskog, finansijskog i osiguravajućeg sektora, dok je između 2. i 4. novembra 2026. pronađeno 62 internet dostupne ARTEX konzole sa verzijom koja omogućava neautentifikovan root pristup. Akter koristi javno dostupne AI alate ARTEX, PentAGI, Cairn i CyberStrikeAI, a kompromitovana Docker slika tomicdd/artex preuzeta je 9.000 puta.
AI alati u lancu napada na finansijske organizacije
CERT-In aktivnost opisuje kao tekuću. Alati mogu autonomno da izvršavaju potpune lance napada, brzo stvaraju i dorađuju prilagođene skripte i menjaju teret napada prema odgovoru mete. Prateća infrastruktura rotira IP adrese u periodu od nekoliko sati do nekoliko dana.
Napadi su usmereni i na berze kriptovaluta i pružaoce usluga digitalne imovine, uz krađu ključeva i sredstava. U finansijskim okruženjima napadači zloupotrebljavaju aplikacije dostupne sa interneta, izložene API-je i privilegovane krajnje tačke da pribave kredencijale API-ja platnih agregatora, platnih prolaza i partnerskih banaka.
Među početnim vektorima CERT-In navodi ukradene dugotrajne statičke tokene, kompromitovanje repozitorijuma izvornog koda falsifikovanim izmenama, lozinke u otvorenom tekstu u konfiguracijama i bazama, kao i aplikacije i udaljene servise bez višefaktorske autentifikacije. Zatim se API-ji za prenos novca pozivaju iz infrastrukture koja je već na dozvoljenoj listi organizacije.
Kako je izmenjena ARTEX slika sakrila pristup
Razvojni tim ARTEX-a uklonio je originalni repozitorijum sa GitHub-a nakon zloupotrebe alata u stvarnim upadima, ali su se pojavile kopije. Istraživač pod pseudonimom Badbyte utvrdio je da je jedna kopija promenila samo jednu liniju u datoteci docker-compose.yml, tako da preuzima sliku tomicdd/artex sa Docker Hub-a.
Izmenjena verzija dodaje skrivenu funkciju verifyCaptcha() u obradu prijave. Ako CAPTCHA polje počinje tajnim markerom, ostatak unosa izvršava se kroz sh -c sa root privilegijama, a rezultat se vraća pre provere kredencijala. Takav mehanizam daje root komandnu liniju bez prijave i ne mora biti uočljiv pri pregledu koda.
Prva pogođena instanca pojavila se 20. oktobra 2026, dvanaest dana po postavljanju Docker slike. Od 62 konzole, 26 je bilo u SAD, 17 u Hong Kongu, a sedam u Kini. Do 4. novembra pronađeno je ukupno 1.645 hostova koji služe ARTEX konzolu, a slika congdonglinux/artex označena je kao identična kompromitovanoj slici.
Operativne mere za organizacije
CERT-In navodi i pokušaje brisanja zapisa, menjanja alata za zaštitu krajnjih tačaka, pristup javno dostupnim neprodukcijskim okruženjima i prelazak ka produkciji preko deljenih kredencijala, tokena ili mrežnih putanja. Napadači mogu izvršavati testne transakcije male vrednosti pre većih prenosa i zloupotrebljavati API-je za poravnanje trgovaca.
Praktičan poslovni zaključak je da se svaka slika alata za testiranje, posebno ona pokrenuta sa visokim privilegijama, mora proveriti pre upotrebe, a javno izložene konzole treba ukloniti ili strogo ograničiti. MFA, zaštita tajni, pregled API dozvola i nadzor nad cloud i neprodukcijskim okruženjima ostaju nužni da bi kompromitovan alat imao što manji domet.