


BigDiskBuster блокирует обновления Microsoft Defender заполнением диска
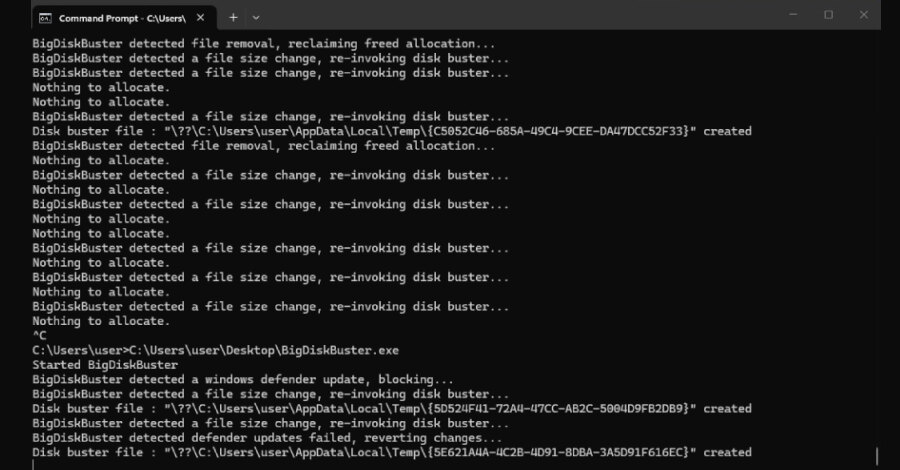
Исследователь Abdelhamid Naceri опубликовал proof-of-concept BigDiskBuster, который препятствует установке обновлений платформы и сигнатур Microsoft Defender, заполняя всё свободное пространство на диске C:. Для этой техники пока нет патча, CVE или отдельного бюллетеня Microsoft.
При срабатывании Defender не прекращает работу, однако остаётся без новых данных обнаружения. На опубликованном скриншоте попытка обновления заканчивается типовой ошибкой Windows; вызывает ли такой сбой автоматическое оповещение, из демонстрации неясно.
Как работает BigDiskBuster
Инструмент отслеживает появление новых каталогов в путях, которые Microsoft Defender использует для обновлений. Когда антивирус начинает загружать обновление платформы или определений, BigDiskBuster создаёт скрытый временный файл размером на всё оставшееся свободное место.
В результате каталоги обновления не могут увеличиваться, и операция завершается ошибкой. После удаления Defender временного каталога инструмент удаляет собственный файл и ожидает следующей попытки обновления.
Кроме того, BigDiskBuster открывает дескриптор MRT.exe — Windows Malicious Software Removal Tool — способом, который может помешать Windows Update заменить этот файл. Сам Naceri называет утилиту недоработанной и заявляет о её работе на всех поддерживаемых версиях Windows, но независимого подтверждения этого заявления пока нет.
Связь с предыдущей уязвимостью
Автор сравнивает BigDiskBuster с UnDefend — другой техникой отказа в обслуживании Microsoft Defender, раскрытой им в апреле. Microsoft устранила UnDefend в мае: уязвимость получила идентификатор CVE-2026-45498, а исправление вошло в Antimalware Platform версии 4.18.26040.7.
Механизмы различаются. UnDefend использовал неконтролируемое потребление ресурсов, тогда как BigDiskBuster лишает процесс обновления свободного места на системном диске. Распространяется ли майское исправление на новую технику, не установлено.
Что проверить администраторам
Готового исправления или официальной временной меры Microsoft не представила. Актуальность сигнатур и платформы можно проверить в Windows Security: «Защита от вирусов и угроз», затем «Обновления защиты» и «Проверить наличие обновлений».
В PowerShell сведения о версиях доступны через команду Get-MpComputerStatus: важны поля AMEngineVersion и AMProductVersion. Для выявления техники полезно отслеживать повторяющиеся ошибки обновления Defender, длительную нехватку свободного места на системном томе и крупные скрытые файлы во временных каталогах.
Практический вывод для бизнеса: контроль состояния обновлений Defender следует дополнять мониторингом свободного места и политиками запуска. Ограничение исполнения неизвестных бинарных файлов через WDAC или AppLocker снижает возможность запустить подобный инструмент на рабочей станции или сервере.