


BigDiskBuster blokira ažuriranja Microsoft Defendera popunjavanjem diska
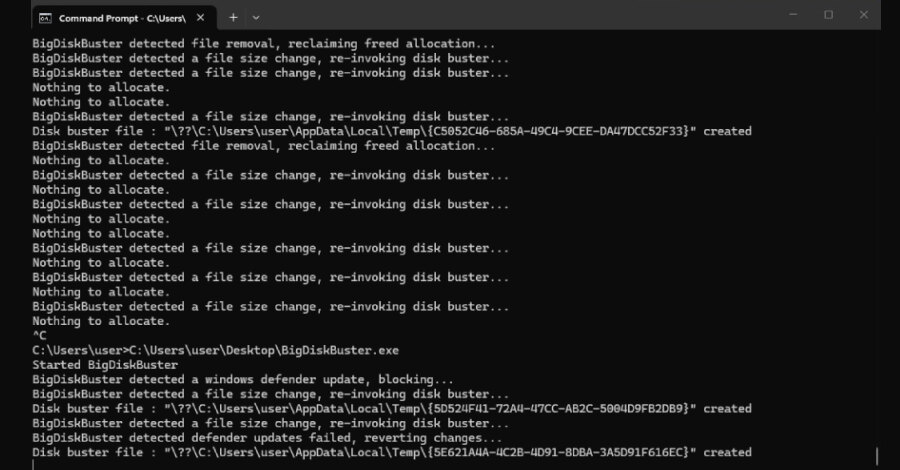
Na GitHubu je 19. septembra objavljen BigDiskBuster, proof-of-concept alat koji može da spreči instaliranje ažuriranja platforme i potpisa za Microsoft Defender tako što popunjava sav slobodan prostor na disku C:. Za tehniku nema zakrpe, CVE oznake ni Microsoftovog bezbednosnog upozorenja, a autor Abdelhamid Naceri navodi da deluje na svim podržanim verzijama Windowsa.
Kako dolazi do prekida ažuriranja
BigDiskBuster prati pojavu novih direktorijuma u Defenderovim putanjama za ažuriranje. Kada Defender počne preuzimanje ažuriranja platforme ili definicija, alat stvara skriveni privremeni fajl veličine dovoljne da zauzme sav preostali slobodan prostor. Direktorijumi za ažuriranje tada ne mogu da rastu i postupak se završava neuspehom.
Nakon neuspelog pokušaja Defender uklanja pripremni direktorijum, a BigDiskBuster briše privremeni fajl i čeka naredni pokušaj. Alat takođe otvara ručicu prema MRT.exe, Windows alatu za uklanjanje zlonamernog softvera, na način koji bi mogao da onemogući Windows Update da zameni tu datoteku.
Microsoft Defender nastavlja da radi kada ažuriranje ne uspe, ali njegov sadržaj za detekciju vremenom postaje zastareo. Snimak ekrana koji je objavio autor prikazuje generičku grešku Windowsa pri ažuriranju. Iz samog proof-of-concepta nije jasno da li takav neuspeh automatski aktivira upozorenje.
Odnos prema ranijem problemu UnDefend
Naceri BigDiskBuster poredi sa alatom UnDefend, objavljenim u aprilu, koji je drugim mehanizmom blokirao ažuriranja definicija. Microsoft je UnDefend zakrpio u maju kao CVE-2026-45498, u verziji Antimalware Platform 4.18.26040.7.
UnDefend je koristio nekontrolisanu potrošnju resursa, dok BigDiskBuster popunjavanjem diska sprečava rast direktorijuma za ažuriranje. Nije utvrđeno da li majska zakrpa obuhvata novu tehniku, a nezavisni istraživač nije potvrdio ponašanje koje autor pripisuje BigDiskBusteru.
Šta administratori mogu da provere
Pošto ne postoji dobavljačka zakrpa ni preporučeno zaobilazno rešenje, administratori mogu proveriti da li su potpisi i verzija platforme aktuelni u Windows Security, kroz Virus & threat protection, zatim Protection updates i Check for updates. U PowerShellu komanda Get-MpComputerStatus prikazuje aktuelne vrednosti u poljima AMEngineVersion i AMProductVersion.
Praktičan nadzor treba da obuhvati ponovljene neuspehe Defenderovih ažuriranja, dugotrajno malo slobodnog prostora na sistemskom volumenu i velike skrivene fajlove u privremenim direktorijumima. Ograničavanje izvršavanja nepoznatih binarnih fajlova pomoću WDAC-a ili AppLockera smanjuje mogućnost da se ovakav alat pokrene u okruženju.