


Binance раскрыла схему атаки, завершившейся кражей $6,43 млрд
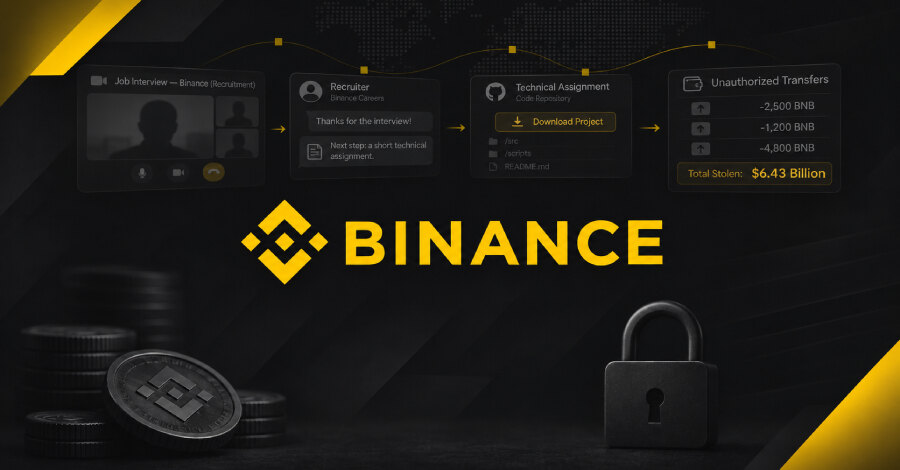
Binance заявила, что хищение активов на $6,43 млрд стало итогом многоэтапной кампании против инфраструктуры криптобиржи. В цепочке участвовали троянизированный установщик Homebrew, фиктивные собеседования с кандидатами, вредоносный репозиторий, компрометация внутреннего ИИ-инструмента и доступ к сервису подписания кошельков.
Два инженера и несколько точек входа
Первый эпизод произошёл в июне 2026 года. Инженер команды Wallet DevOps, обозначенный как Engineer A, искал через поисковик популярный ИИ-инструмент и скачал троянизированный установщик Homebrew. Это была атака на цепочку поставки.
Binance обнаружила инцидент и превентивно сменила связанные учётные данные. Однако атакующие получили сведения о роли инженера и его коллегах, работавших с инфраструктурой кошельков.
В сентябре злоумышленники обратились к Engineer B через легитимную платформу поиска работы, представившись директором по проектам. После первого видеособеседования с якобы HR-специалистом состоялся второй разговор с человеком, назвавшимся руководителем несуществующей компании.
«Тестовое задание» с вредоносным кодом
В конце второго интервью Engineer B предложили скачать на рабочий компьютер репозиторий с заданием. При настройке репозитория выполнился вредоносный код, запустивший несанкционированные действия.
Вредоносная программа маскировалась и обходила средства защиты: она подменила компонент легитимного инструмента разработки отравленной версией, выполняла команды и связывалась с внешним сервером атакующих. Злоумышленники также удаляли артефакты, которые могли помочь расследованию.
20 октября атакующие использовали компьютер Engineer B и внутренний ИИ-инструмент, чтобы получить контроль над Engineer A и ещё одним разработчиком кошельков, Engineer C. На устройстве Engineer A они обнаружили токен с правом развёртывания контейнеров.
Доступ к подписанию транзакций
29 октября, с 17:15 до 19:56, атакующие вошли на компьютер Engineer C, применили учётные данные, похищенные у Engineer A, развернули контейнер и запустили вредоносный скрипт. Затем они получили несанкционированный доступ к внутреннему сервису подписания кошельков и инициировали транзакции вне штатного процесса вывода средств.
Binance сообщила о перестройке затронутой системы кошельков в новой среде, замене скомпрометированных устройств, отзыве учётных данных и токенов, а также пересборке внутреннего ИИ-инструмента и механизмов контроля доступа. Компания также провела расширенное сканирование устройств сотрудников, усилила поведенческое обнаружение аномалий и контроль рисков для кошелёчных сервисов.
Для бизнеса этот инцидент показывает, что защита критических операций должна учитывать не только фишинг, но и доверенные на вид пакеты, репозитории и рекрутинговые контакты. Права развёртывания, токены и доступ ИИ-систем к внутренним средам стоит ограничивать, сегментировать и регулярно проверять.