


Binance: lažni intervjui i AI zloupotreba u krađi od 6,43 milijarde
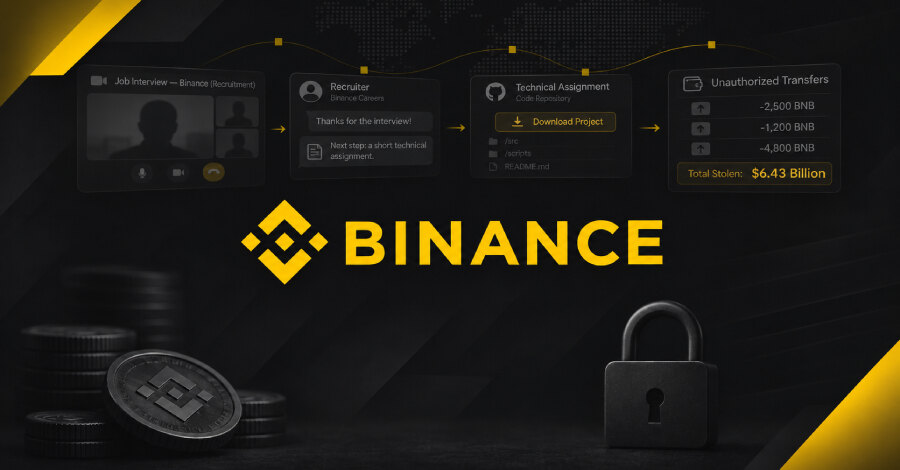
Binance je saopštio da je krađa imovine vredne 6,43 milijarde dolara bila rezultat višefazne kampanje koja je obuhvatila kompromitovani Homebrew instalacioni paket, lažne razgovore za posao, zlonamerni kod i zloupotrebu internog AI alata. Napad je pogodio članove Wallet DevOps i Wallet Software timova, a završna aktivnost izvedena je 29. oktobra 2026. godine.
Lanac kompromitacije počeo je razvojnim alatom
Prva faza zabeležena je u junu 2026. Jedan inženjer iz Wallet DevOps tima preuzeo je trojanizovani Homebrew instalater dok je preko pretraživača tražio popularan AI alat. Binance je napad otkrio i preventivno rotirao povezane akreditive, ali su napadači došli do podataka o ulozi tog inženjera i njegovim kolegama u infrastrukturi novčanika.
Druga faza usledila je u septembru. Napadač je preko legitimne platforme za traženje posla prišao drugom inženjeru predstavljajući se kao direktor projekta. Nakon prvog video-razgovora sa navodnim predstavnikom ljudskih resursa, usledio je razgovor sa osobom koja se predstavila kao izvršni direktor nepostojeće kompanije.
Pred kraj drugog razgovora inženjer je dobio instrukciju da na službeni računar preuzme navodni zadatak, odnosno repozitorijum sa zlonamernim kodom. Kod se izvršavao tokom podešavanja, zamenio komponentu legitimnog razvojnog alata kompromitovanom verzijom i uspostavio komunikaciju sa serverom pod kontrolom napadača. Akteri su pritom uklanjali forenzičke tragove kompromitacije.
Token, kontejner i servis za potpisivanje transakcija
Od 20. oktobra napadači su sa kompromitovanog računara drugog inženjera zloupotrebljavali interni AI alat kako bi preuzeli kontrolu nad prvim inženjerom i još jednim Wallet Software inženjerom. Pronašli su token sa dozvolom za postavljanje kontejnera na računaru prvog inženjera.
Između 17.15 i 19.56 časova 29. oktobra prijavili su se na računar trećeg inženjera, upotrebili ukradene akreditive, postavili kontejner i pokrenuli zlonamernu skriptu. Time su ostvarili neovlašćen pristup internom servisu za potpisivanje transakcija novčanika i inicirali transakcije mimo uobičajenog procesa isplate.
Mere oporavka i poslovna pouka
Binance je obnovio pogođeni sistem novčanika u novom okruženju, ponovo izgradio interni AI alat i kontrole pristupa, zamenio pogođene uređaje i opozvao akreditive i tokene povezanih inženjera. Kompanija je sprovela dodatna skeniranja uređaja zaposlenih, pojačala AI zasnovano otkrivanje anomalija u ponašanju i kontrole rizika za servis novčanika.
Kompanija je navela i da je od početka godine sprečila 57 sumnjivih sajber slučajeva povezanih sa Severnom Korejom. Ovaj slučaj pokazuje da zapošljavanje, preuzimanje razvojnih paketa, krajnje tačke i privilegovani pristupi ne smeju biti odvojene bezbednosne teme: poslovanje treba da uskladi provere kandidata, kontrolu koda i strogo ograničavanje tokena sa dozvolama za produkciju.