


Chrome добавил защиту от ClickFix-команд при включённой Enhanced Protection
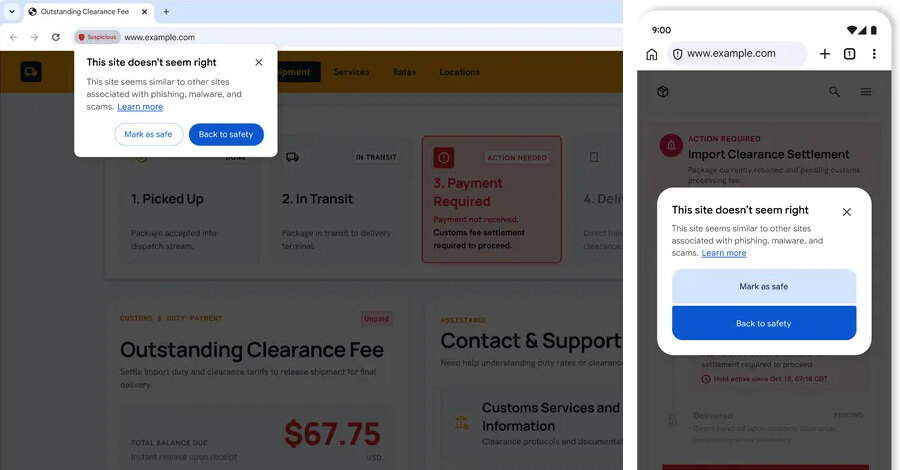
Google внедряет в Chrome защиту от атак ClickFix для пользователей, включивших Enhanced Protection. Браузер сможет выявлять подозрительные команды, которые пользователь копирует в буфер обмена, отправлять очищенный фрагмент в Safe Browsing на проверку и выводить предупреждение до исполнения команды в окне «Выполнить» Windows или Terminal в macOS.
Как работает ClickFix
ClickFix — приём социальной инженерии, при котором злоумышленники убеждают человека самостоятельно скопировать и вставить код в операционную систему. Пользователь может попасть на скомпрометированный легитимный сайт или вредоносное рекламное объявление, а затем оказаться на фишинговой странице.
Такие страницы имитируют проверку Cloudflare, Google reCAPTCHA либо сообщают о несуществующей ошибке. В качестве «решения» посетителю предлагают вставить команду в диалог Windows Run или приложение Terminal на Mac. Нажатие Enter запускает многоэтапную цепочку заражения.
Для загрузки следующего этапа атакующие нередко используют штатные инструменты системы — PowerShell или cmd.exe. Это помогает командам выглядеть как обычная активность и обходить защиту браузера, поскольку загрузка происходит уже за его пределами. В контексте защиты браузера обновления Chrome регулярно устраняют и другие риски показывает, что обновления Chrome регулярно устраняют и другие риски, связанные с безопасностью веб-среды.
Проверка команды до запуска
По заявлению Google, Chrome обнаруживает момент, когда пользователь с Enhanced Protection копирует потенциальный сценарий ClickFix. Перед передачей в Safe Browsing содержимое буфера очищается от персональных данных. Если система сочтёт команду опасной, браузер покажет предупреждение до её выполнения.
Google также вводит классификацию предупреждений Safe Browsing. К подозрительным отнесут сайты с обманными паттернами, характерными для известных вредоносных ресурсов. Категория опасных сайтов предназначена для уже известных вредоносных страниц с высоким риском вреда пользователю.
Другие меры против мошенничества
Chrome развивает локальные модели машинного обучения для выявления мошеннических страниц техподдержки, поддельных антивирусов и фальшивых обновлений браузера. Модель оценивает содержимое страницы, представленный бренд, назначение страницы и вероятность мошенничества.
Google подчёркивает, что текст страницы отправляется на сервер только при наличии высокодостоверных признаков мошенничества. Такие данные обрабатываются временно: они не журналируются, не хранятся и не используются для обучения моделей.
Для компаний практический вывод состоит в том, чтобы включить Enhanced Protection на рабочих устройствах и отдельно объяснить сотрудникам сценарий ClickFix. Настоящая проверка сайта не требует копировать команды в окно запуска Windows или терминал macOS.