


Chrome uvodi ClickFix upozorenja za kopiranje opasnih komandi
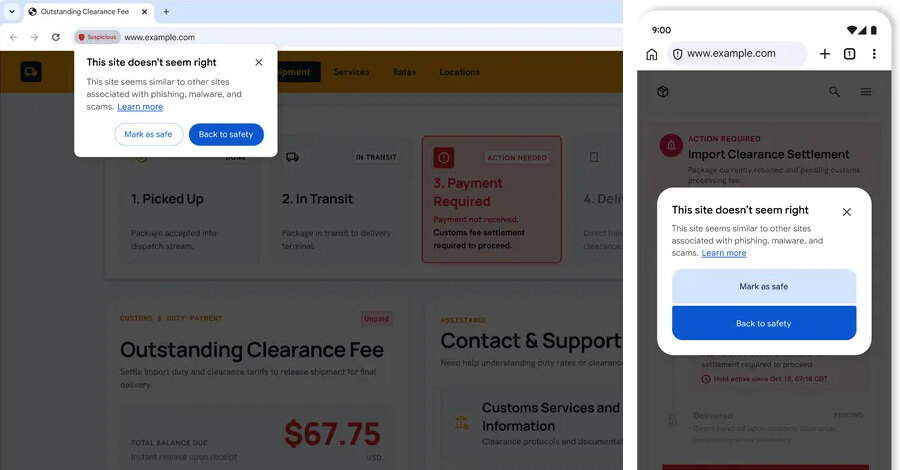
Google uvodi dodatne zaštite u Chrome za korisnike koji uključe Enhanced Protection: pregledač sada prepoznaje kada korisnik kopira potencijalno opasnu ClickFix komandu i, ako je Safe Browsing oceni rizičnom, prikazuje upozorenje pre njenog izvršavanja. Cilj je zaustavljanje napada koji korisnika navode da kod nalepi u Windows Run dijalog ili macOS Terminal.
ClickFix prebacuje izvršavanje van pregledača
ClickFix je tehnika socijalnog inženjeringa u kojoj napadači koriste kompromitovane legitimne sajtove ili zlonamerne oglase da žrtvu preusmere na phishing stranicu. Na njoj se mogu pojaviti lažna Cloudflare ili Google reCAPTCHA provera, odnosno izmišljena poruka o grešci, uz instrukciju da se kopira i pokrene komanda.
Pritiskom na Enter nakon lepljenja komande može početi višefazni lanac infekcije, uključujući instalaciju kradljivaca podataka ili trojanaca za udaljeni pristup. Komande često koriste legitimne sistemske alate, poput PowerShell-a i cmd.exe, za preuzimanje sledećeg zlonamernog tereta.
Takav obrazac zaobilazi uobičajenu pretpostavku da će bezbednosni mehanizmi pregledača presresti sumnjivo preuzimanje. Preuzimanje se, naime, pokreće iz terminala, a ne iz Chrome-a. Zato je važan novi trenutak kontrole: provera nastupa dok korisnik kopira komandu, pre nego što je izvrši.
Kako radi nova Chrome provera
Kada korisnik sa uključenim Enhanced Protection kopira moguću ClickFix skriptu, Chrome iz sadržaja ostave uklanja lične podatke i zatim ga šalje sistemu Safe Browsing na dodatnu analizu. Ako sistem utvrdi da je komanda opasna, Chrome prikazuje upozorenje koje treba da spreči nastavak napada pre izvršavanja koda.
Google istovremeno uvodi taksonomiju upozorenja za sajtove: kategorija „sumnjivi” obuhvata stranice sa obmanjujućim obrascima povezanim s poznatim zlonamernim sajtovima, dok se „opasni” odnose na poznate zlonamerne sajtove sa visokim rizikom štete za korisnika.
Za prepoznavanje tehničke podrške i drugih prevara Chrome se oslanja i na pristupe zasnovane na velikim jezičkim modelima koji rade na uređaju. Model procenjuje sadržaj stranice, predstavljeni brend, nameru stranice i verovatnoću prevare. Tek kada sajt pokazuje pokazatelje prevare sa visokim stepenom pouzdanosti, analizira se tekst stranice za slanje van uređaja; Google navodi da se tada sadržaj obrađuje privremeno, bez beleženja, čuvanja ili korišćenja za obuku modela.
Širi kontekst zaštite oglašavanja i privatnosti
Google u SAD i Kanadi uvodi i Financial Services Verification, program provere oglašivača koji treba da potvrdi da oglase finansijskih usluga postavljaju ovlašćeni pružaoci. Oglašivači za određene finansijske oglase moraju dokazati ovlašćenje relevantnih regulatora ili priznatih registara. U SAD Google sarađuje sa American Bankers Association, a u Kanadi sa Canadian Bankers Association.
Razvoj zaštite u pregledačima nastavlja se i kod Apple-a: Safari i WebKit u izdanjima iOS, iPadOS, macOS i visionOS 27 blokiraju infrastrukturu za identity resolution na nivou domena. Ta praksa povezuje adresu e-pošte sa trajnim identifikatorom za praćenje između sajtova.
Za organizacije je operativna pouka jasna: uz aktiviranje Enhanced Protection, obuka zaposlenih treba da naglasi da CAPTCHA provera, poruka o grešci ili podrška ne zahtevaju unos komande u Run dijalog ili terminal. U kontekstu Google bezbednosne ispravke za Chrome vidljivo je da bezbednost pregledača ostaje važan sloj, ali poslovni procesi moraju sprečiti da obmana navede korisnika na samostalno pokretanje koda.