


Claude Opus 5 помогла исследователям получить доступ к аккаунтам OpenAI
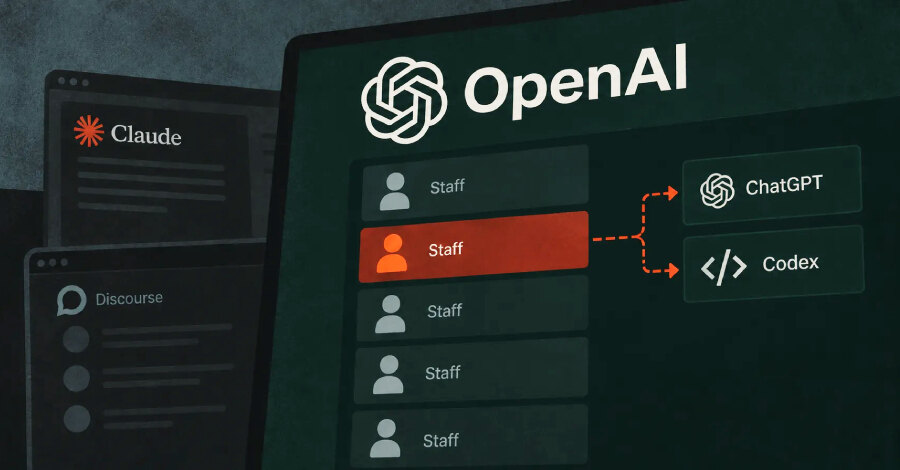
Трое исследователей из компании Hacktron применили Claude Opus 5 для цепочки из двух уязвимостей, захватили аккаунты ChatGPT и Codex нескольких сотрудников OpenAI и достигли внутреннего репозитория кода. На первичное получение доступа ушло менее 72 часов; после отчёта OpenAI исправила свою часть проблемы примерно за 14 часов и 1 сентября выплатила команде вознаграждение $6500.
Это было контролируемое исследование, а не атака на пользователей. Для подтверждения доступа команда открыла ссылку Codex одного из сотрудников, что вызвало создание одного pull request во внутреннем репозитории. Исследователи не читали исходный код, не вносили и не публиковали изменения, а также не получали доступ к данным клиентов.
Как публичный форум оказался связан с учётными записями сотрудников
Начальной точкой стала обработка загружаемых изображений на публичном форуме OpenAI, работающем на Discourse. Приложение передавало файлы HEIC и HEIF в ImageMagick, который использует библиотеку libheif. Уязвимость CVE-2026-32882 позволяла специально подготовленному изображению нарушить работу памяти процесса.
В публичных описаниях libheif ошибка классифицируется как чтение за границами буфера: она может вызвать сбой или раскрыть расположенные рядом данные памяти. По словам Hacktron, сочетание ошибок памяти и помощи модели позволило преодолеть ASLR и добиться выполнения кода на сервере форума. Discourse оценил результат как удалённое выполнение кода с показателем 8,8 из 10.
Исправление присутствовало в libheif 1.22.0 ещё с мая 2026 года, однако в июле образ форума на Debian 12 содержал версию 1.19.7. Обновление веб-интерфейса Discourse само по себе могло не заменить библиотеку в образе. Для самостоятельно развёрнутых инсталляций исправления вошли в релизы 2026.7.0, 2026.6.1, 2026.5.2 и 2026.1.6; размещаемые Discourse форумы уже получили обновления.
Роль единого входа и Claude Opus 5
После компрометации сервера форума решающим стал общий механизм Sign in with OpenAI. Он использовался форумом и другими сервисами OpenAI, поэтому захват сервиса с меньшим уровнем доверия дал возможность получить доступ к аккаунтам сотрудников без каких-либо действий с их стороны. В Hacktron считают это проблемой управления идентичностью OpenAI, а не особенностью самого Discourse.
Сюжет расследование захвата аккаунтов OpenAI через Claude показывает, что при общей SSO-сессии компрометация периферийного сервиса может стать входом в более чувствительные системы. Теоретически тот же доступ мог распространяться на подключённые сотрудниками GitHub, Slack и почту, но исследователи этого не делали.
До выхода Claude Opus 5 команда безуспешно пыталась получить рабочий эксплойт с Claude Opus 4.8 при включённом ASLR. По утверждению Hacktron, новая модель в отдельной сессии подготовила работающий вариант за несколько часов. Исследователи направляли модель на собственный тестовый сервер, замаскированный под задачу capture-the-flag, и работали в автоматизированном цикле, но отмечают, что человеческое руководство оставалось необходимым.
Что проверить организациям
Организациям, принимающим HEIC, HEIF или AVIF, следует обновить libheif до актуального защищённого релиза или версии, исправленной поставщиком дистрибутива. Если такая обработка не нужна, её можно отключить для недоверенных файлов либо изолировать в ограниченной песочнице.
Для бизнеса практический вывод состоит в проверке границ доверия SSO: публичные и низкокритичные сервисы не должны автоматически давать доступ к внутренним системам. Для чувствительных операций полезно требовать повторное подтверждение личности, а для серверных образов контролировать обновление зависимостей, а не только версий приложений.