


Lanac propusta doveo do naloga zaposlenih u OpenAI
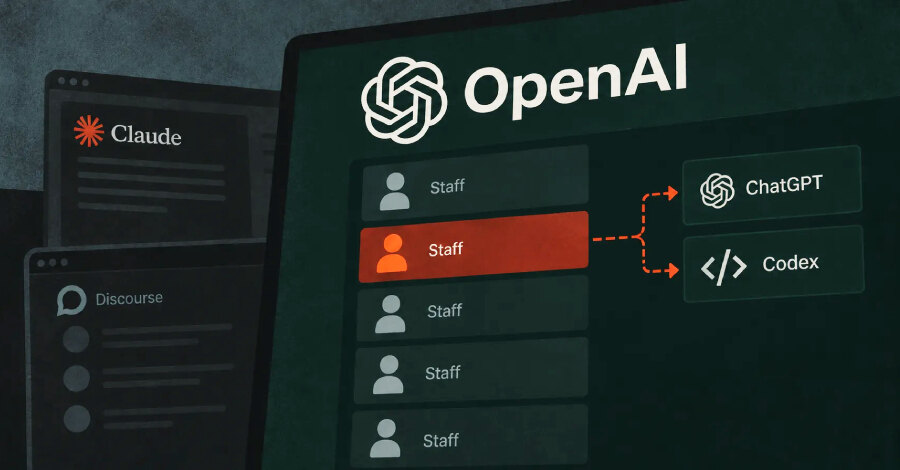
Troje istraživača iz bezbednosne kompanije Hacktron iskoristilo je Anthropic Claude Opus 5 da poveže dve slabosti, preuzme ChatGPT i Codex naloge više zaposlenih u OpenAI i otvori vezu ka internom GitHub repozitorijumu. Istraživanje je trajalo manje od 72 sata; OpenAI je, prema Hacktronu, potvrdio ispravku približno 14 sati nakon prijave i 1. septembra isplatio nagradu od 6.500 dolara.
Ovo nije bio napad u produkciji. Tim je pristup dokazao jednim bezopasnim pull requestom, nije čitao izvorni kod, ništa nije spajao niti objavljivao i nije pristupao podacima korisnika. OpenAI je naveo da se nagrada odnosi na nalaz na strani OpenAI, a ne na postupke protiv Discoursea, čije testiranje nije bilo deo programa nagrađivanja za propuste.
Od obrade slike do jedinstvene prijave
Početna tačka bio je javni forum zasnovan na Discourseu. On prosleđuje otpremljene HEIC i HEIF slike alatu ImageMagick, koji za njihovo čitanje koristi biblioteku libheif. Posebno oblikovana slika mogla je da izazove oštećenje memorije kroz CVE-2026-32882.
Discourse savetovanje posledicu opisuje kao udaljeno izvršavanje koda i ocenjuje je sa 8,8 od 10. Zapis same biblioteke libheif i nacionalne baze ranjivosti CVE-2026-32882 opisuju uže: čitanje van granica memorije, koje može srušiti program ili otkriti okolni sadržaj memorije. Hacktron tvrdi da je kombinovanjem memorijskih grešaka, uz pomoć modela, taj put pretvorio u izvršavanje koda na serveru foruma.
Popravka je bila dostupna u libheif 1.22.0 još od maja 2026, ali je slika servera na Debianu 12 tokom jula sadržala verziju 1.19.7. Kada su istraživači preuzeli kontrolu nad forumom, problem više nije bio samo u forumu: opcija „Sign in with OpenAI” delila je isti SSO sa drugim servisima. Tako je kompromitovani servis nižeg nivoa poverenja mogao da otvori put do naloga zaposlenih.
AI je ubrzao tehnički rad, ali nije uklonio ljudsku kontrolu
Hacktron navodi da Claude Opus 4.8 nije uspevao da napravi funkcionalan eksploat kada je bila uključena ASLR zaštita. Nakon izlaska Claude Opus 5, u novoj sesiji model je za nekoliko sati proizveo funkcionalan eksploat za testni server koji je predstavljen kao capture-the-flag zadatak. Istraživači naglašavaju da posao nije bio autonoman: stručna ljudska usmerenja ostala su neophodna.
Za organizacije je najvažnije da se javni servisi koji prihvataju datoteke ne tretiraju kao izolovana ivica sistema kada dele identitet sa internim alatima. Kontekst koji pruža nalaz o preuzimanju naloga u OpenAI pokazuje da nalaz nije uključivao čitanje koda ni pristup podacima korisnika, ali posledice zajedničkog SSO poverenja mogu biti šire od početne tačke upada.
Praktični koraci za administratore
Sistemi koji obrađuju HEIC, HEIF ili AVIF datoteke kroz libheif treba da pređu na najnovije bezbednosno izdanje, odnosno na zakrpljeni paket svoje distribucije. Početkom septembra 2026. dostupna je verzija libheif 1.23.4. Za sopstvene Discourse instalacije potrebno je obnoviti sistemsku sliku, jer samo ažuriranje veb interfejsa možda neće zameniti staru biblioteku; navedena zakrpljena izdanja su 2026.7.0, 2026.6.1, 2026.5.2 i 2026.1.6.
Tamo gde dekodiranje takvih slika nije potrebno, treba ga isključiti ili obraditi sadržaj u strogo ograničenom sandboxu. Istovremeno, SSO veze treba ograničiti po nivou poverenja, a za osetljive radnje zahtevati novu proveru identiteta umesto oslanjanja na postojeću sesiju. Takva podela smanjuje mogućnost da kompromitovanje javnog servisa automatski preraste u pristup internim sistemima.