


Cold Relic использовала данные Google Workspace для атаки на вторую компанию
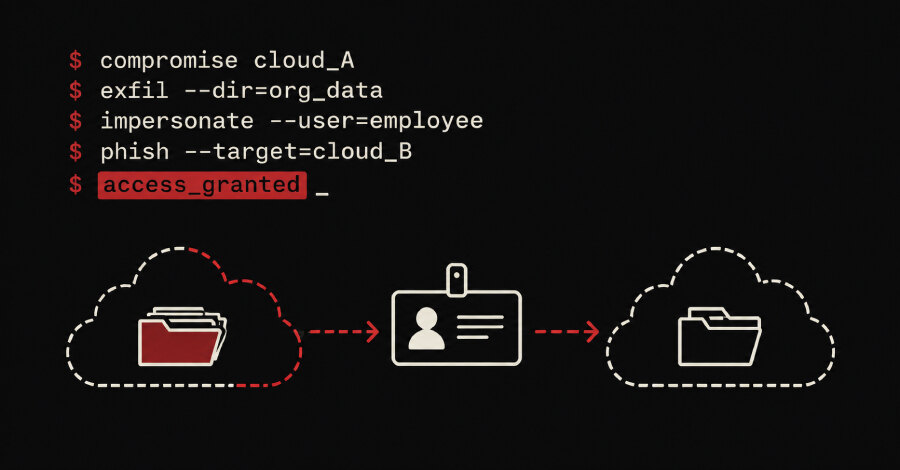
Связанная с Россией группировка Cold Relic использовала данные, похищенные из Google Workspace одной американской организации в конце 2025 года, для компрометации второй организации в 2026-м. Google Mandiant и группа Threat Intelligence Group установили, что атакующие выгрузили списки сотрудников, данные домена и облачные файлы, а затем применили их для убедительной имитации знакомого контакта.
Cold Relic также известна как COLDRIVER, UNC4057, Callisto, Gossamer Bear и Star Blizzard. Google связывает её кампании с фишингом, вредоносным ПО и сбором информации, представляющей стратегический интерес для российского правительства. Среди прежних целей были чиновники, оборонные подрядчики и НКО в Европе и Северной Америке.
Как был скомпрометирован Google Workspace
Первоначальный доступ к первой организации был получен через сеть резидентских прокси, географически близкую к жертве. Злоумышленники использовали украденные учётные данные Super Admin и атаку MFA push fatigue: владелец аккаунта подтвердил один из запросов на многофакторную аутентификацию.
После входа Cold Relic зарегистрировала в тенанте собственное устройство для сохранения доступа. Группа применяла passkeys и резервные коды MFA как альтернативные способы авторизации. Google также зафиксировала повторную аутентификацию через незаблокированные passkeys, сохранявшиеся после сброса пароля и сессий и обходившие контроль регистрации устройств.
С правами Super Admin атакующие массово открывали файлы облачного диска для аккаунта под своим контролем и скачивали их напрямую. Они заходили в Admin Console, изучали журналы расследований безопасности и почтового аудита, а также просматривали, изменяли и удаляли уведомления Alert Center, скрывая следы первоначального проникновения.
Экспорт данных стал основой следующего фишинга
Через Google Takeout группа экспортировала полный список сотрудников и данные всего домена. После массовой кражи она сохраняла доступ несколько месяцев, синхронизировала почтовые ящики через OAuth с внешними почтовыми клиентами и искала документы с учётными данными, почтовыми архивами и кадровой информацией.
Даже после вытеснения из первой организации Cold Relic продолжила рассылку от адресов, имитирующих её сотрудников, внутренним пользователям и контактам из тех же профессиональных кругов. Контекст риска дополняет атаки на SaaS-сервисы и контроль облачной безопасности, где отражены атаки на SaaS-сервисы и значение контроля облачной безопасности.
Во второй американской организации группа скомпрометировала аккаунт Microsoft Entra ID, который использовался как федеративный SSO-провайдер для Google Workspace. Выдавая себя за сотрудника первой компании, атакующие связались с целью в защищённом мессенджере и отправили фишинговую ссылку под видом документа о технической проблеме. Ссылка была рассчитана на кражу учётных данных и токенов Entra ID.
После успешной авторизации Cold Relic зарегистрировала новое MFA-устройство в SSO-решении и сохранила доступ к учётной записи. Затем были массово скачаны файлы, доступные в облачном диске пользователя. Google отметила, что позднее профиль мессенджера получил другое имя, вероятно для атак на другие организации в той же профессиональной сети.
Что проверить организациям
Инцидент показывает, что компрометация облачной идентичности может стать основой для атак на партнёров и профессиональные контакты. Организациям следует контролировать действия Super Admin, регистрацию новых MFA-методов и passkeys, OAuth-подключения, использование Google Takeout и массовые операции с файлами. Сообщения от знакомого отправителя не должны заменять проверку ссылки, запроса на авторизацию и канала связи.