


Cold Relic povezao upade u dve američke organizacije
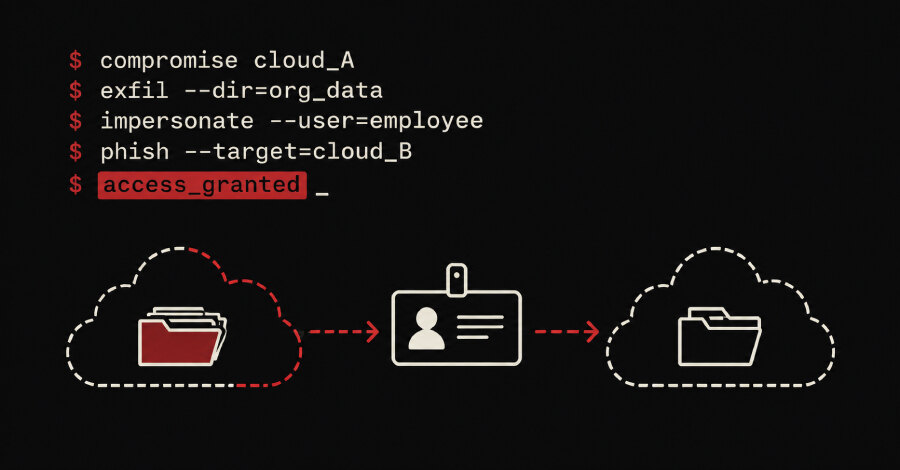
Ruska špijunska grupa Cold Relic, ranije poznata kao COLDRIVER i UNC4057, iskoristila je podatke ukradene iz Google Workspace okruženja jedne američke organizacije za kompromitovanje druge organizacije u SAD. Google je istražio prvi upad iz kraja 2025. i drugi incident tokom 2026, u kojem su napadači upotrebili ukradeni adresar zaposlenih, identitete i podatke za uverljiviji pristup novoj meti.
Grupa je poznata i pod imenima Callisto, Gossamer Bear i Star Blizzard. Google je opisuje kao aktera koji koristi phishing i malver radi pristupa informacijama od strateškog značaja za rusku vladu, a zatim održava pristup registracijom lažnih MFA uređaja, passkeya i rezervnih MFA kodova.
Od administratorskog naloga do masovnog izvoza podataka
U prvom slučaju početni pristup ostvaren je preko mreže rezidencijalnih proksija geografski bliskih žrtvi. Napadač je posedovao ukradene akreditive Super Admin naloga i kombinovao ih sa napadom zamaranja MFA zahtevima. Nakon što je korisnik prihvatio MFA obaveštenje, grupa je u okviru zakupca registrovala sopstveni uređaj radi zadržavanja pristupa.
Cold Relic je potom koristio passkeye i rezervne MFA kodove kao alternativne mehanizme prijave. Sa privilegijama Super Admin naloga, napadači su sadržaj cloud diska organizacije preuzimali direktno i masovnim deljenjem fajlova na e-mail adresu pod njihovom kontrolom.
Tokom rada u okruženju, grupa je pristupala Admin Console-u, proveravala bezbednosne istrage i evidenciju e-mail revizije da utvrdi vidljivost odbrane. Pregledala je, menjala i brisala obaveštenja Alert Center-a, čime je uklanjala tragove početne kompromitacije. Zatim je preko Google Takeout servisa izvezla kompletne spiskove zaposlenih i podatke na nivou domena.
Ukradeni poslovni odnosi kao ulaz u sledeću metu
Posle krađe podataka, napadači su mesecima održavali pristup. Sinhronizovali su sandučiće e-pošte kroz OAuth sa spoljnim klijentima, ponovo se prijavljivali pomoću nerevokovanih passkeya i tražili dokumente o akreditivima, arhivama e-pošte i kadrovskim podacima. Google navodi da su takvi passkeyi opstajali i nakon resetovanja lozinki i sesija, zaobilazeći kontrole registracije uređaja.
Čak i po izbacivanju iz prve organizacije, Cold Relic je oponašao njene zaposlene u komunikaciji sa internim korisnicima i saradnicima iz istih profesionalnih krugova. Rizik takvog obrasca dodatno osvetljava pregled napada koji koriste poverenje i povezane digitalne usluge kroz pregled napada koji koriste poverenje i povezane digitalne usluge.
U drugoj organizaciji meta je bio korisnički nalog u Microsoft Entra ID-u, koji je služio kao federativni SSO provajder za Google Workspace. Napadač se preko aplikacije za bezbednu razmenu poruka predstavio kao zaposleni prve organizacije i poslao phishing veze pod izgovorom deljenja dokumenta o tehničkom problemu. Veze su bile namenjene krađi Entra ID akreditiva i tokena za autentifikaciju.
Nakon uspešne prijave, grupa je registrovala novi MFA uređaj u SSO rešenju i tako zadržala pristup nalogu tokom upada. Preuzela je fajlove dostupne kompromitovanom korisniku, a zatim promenila profilno ime naloga u aplikaciji za poruke, što Google povezuje sa mogućim daljim ciljanjem organizacija iz iste profesionalne mreže.
Praktičan zaključak za organizacije
Ovaj slučaj pokazuje da zaštita cloud identiteta ne završava resetovanjem lozinke. Poslovni timovi treba da proveravaju promene administratorskih privilegija, registraciju MFA uređaja, passkeye, rezervne kodove, OAuth sinhronizacije i masovni izvoz podataka. Posebnu pažnju zahtevaju poruke koje deluju poznato zato što koriste stvarne kontakte i kontekst kompromitovanog partnera.