


Шесть уязвимостей Danfoss оставляют холодильные контроллеры без защиты
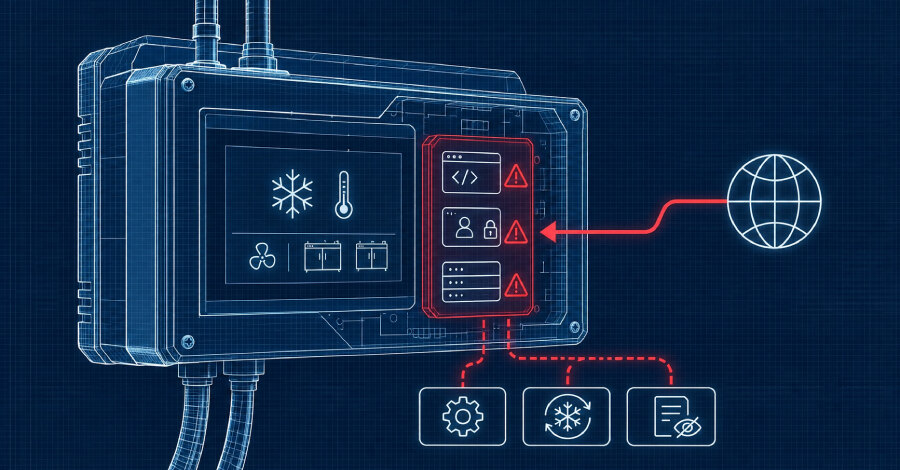
Исследователи Midnight Blue обнаружили шесть неисправленных уязвимостей в контроллерах Danfoss AK-SM800A, которые управляют холодильниками и морозильными камерами в магазинах. Ошибки могут позволить удалённо захватить контроллер без аутентификации; актуальная прошивка 5.4.0, по оценке исследователей, их не устраняет.
Центр кибербезопасности Бельгии, Национальный центр кибербезопасности Ирландии и немецкое Федеральное ведомство по информационной безопасности BSI призвали операторов убрать интерфейсы управления таких устройств из публичного интернета. Рекомендация относится и к системам с последней прошивкой, сменёнными паролями и включённым режимом Strict.
Что нашли исследователи
Midnight Blue изучила версию прошивки 5.3.2 и затем проверила свежую 5.4.0. По данным компании, уязвимы все версии вплоть до 5.4.0 включительно. Идентификаторы CVE для шести проблем пока не присвоены, а технические детали не раскрываются до завершения взаимодействия с Danfoss.
Пять ошибок расположены в обработчиках веб-запросов, не требующих входа в систему. Эти компоненты выполняются с правами root. Через одну из уязвимостей специалисты запускали код с такими правами на старой версии 3.3.0 и обнаружили те же ошибки в версии 5.3.2.
Режим Strict закрывает почти всю веб-поверхность для неавторизованных пользователей и требует защищённого соединения с токенами сессии. Но шестая ошибка затрагивает отдельный шлюз, который обеспечивает это ограничение. При эмуляции версии 5.3.2 со включённым Strict mode исследователи смогли вызвать сбой шлюза; они считают, что при дополнительной работе его можно использовать для выполнения кода.
Риски для холодильной инфраструктуры
Получив права root, атакующий может менять настройки устройства, запускать циклы оттайки и скрывать действия в журналах. Midnight Blue также указывает на отсутствие secure boot: внедрённый код потенциально способен пережить сброс к заводским параметрам и обновление прошивки. Контроллер можно и вывести из строя до замены оборудования.
В исходном сообщении не говорится об эксплуатации именно этих шести уязвимостей. Однако BSI напоминает о более ранних инцидентах с вмешательством в работу холодильных установок в нескольких странах. В октябре во Франции начались атаки на подобные системы, а затем сообщалось о второй волне инцидентов в Европе: нежелательные циклы оттайки привели к порче запасов.
Что следует сделать операторам
Главная мера — найти все AK-SM800A, чьи интерфейсы управления доступны из интернета, в том числе через модемы 4G и 5G, и убрать этот доступ. Для удаленного обслуживания агентства рекомендуют использовать защищённый VPN или внутреннюю сеть с контролируемым доступом. Фильтрация по IP-адресам сервисной компании может быть лишь временной мерой.
Операторам следует проверить заданные температуры, расписания оттайки, настройки тревог, учётные записи и параметры удалённого доступа на предмет несанкционированных изменений. При подозрении на компрометацию BSI советует сменить все учётные данные и убедиться, что подключённое оборудование работает штатно.
Отключая прямой доступ, важно заранее организовать защищённый канал для сервисного обслуживания и мониторинга, а также учесть условия контрактов и страхования. Danfoss в собственной инструкции также рекомендует не публиковать AK-SM800A в интернете для всех версий ПО, включая устройства с включённым Strict mode. Для бизнеса первоочередной задачей остаётся сокращение внешней доступности, а не ожидание исправления.