


Danfoss AK-SM800A: šest propusta bez dostupne zakrpe
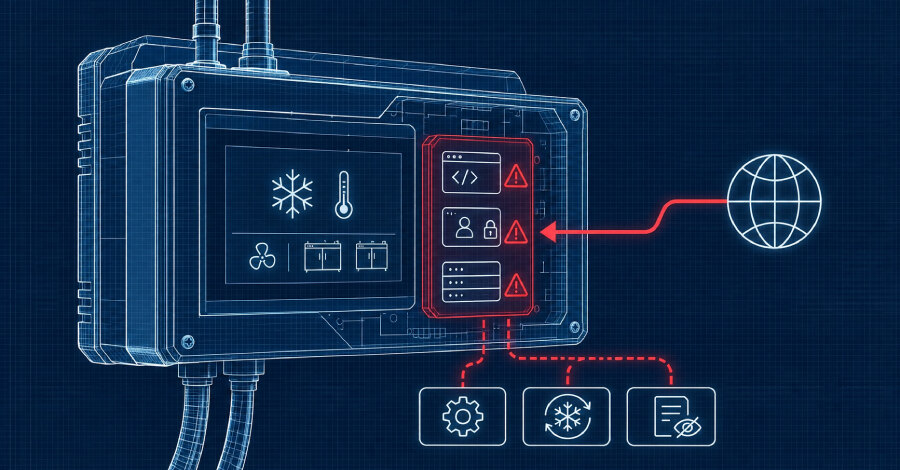
Kompanija Midnight Blue otkrila je šest nezakrpljenih ranjivosti u Danfoss AK-SM800A kontrolerima za rashladne sisteme, koje bi udaljenom napadaču mogle omogućiti preuzimanje uređaja bez prijave. Istraživači navode da je zahvaćen i najnoviji firmver 5.4.0, dok za propuste još nema CVE oznaka ni objavljenog datuma zakrpe.
AK-SM800A upravlja frižiderima i zamrzivačima u prodajnim objektima, a servisne kompanije ga mogu održavati na daljinu. Napadi na rashladne kontrolere u Francuskoj od 11. oktobra, a zatim i drugi talas širom Evrope, izazvali su neželjene cikluse odmrzavanja i uništavanje zaliha. Nemačka agencija BSI navodi da nema podatke da su novootkriveni propusti iskorišćeni u tim incidentima.
Zašto trenutne mere nisu dovoljne
Pet propusta nalazi se u obrađivačima web zahteva koji ne zahtevaju autentikaciju, u programu pokrenutom sa root privilegijama. Midnight Blue je preko jednog od njih izvršio kod sa root ovlašćenjima na starijem firmveru 3.3.0, a iste greške pronašao je i u verziji 5.3.2.
Strict mode zatvara gotovo celu web površinu napada za neprijavljene korisnike i zahteva šifrovane veze i tokene sesije. Međutim, šesti propust pogađa zaseban gateway koji sprovodi tu zaštitu. Pri emulaciji verzije 5.3.2 sa uključenim Strict mode-om, istraživači su izazvali rušenje gatewaya i ocenili da bi se uz dodatni rad ono moglo pretvoriti u izvršavanje koda.
Gateway nema osnovne mehanizme zaštite eksploatacije, poput stack canary zaštite. Ako napadač dobije root pristup, mogao bi menjati parametre kontrolera, pokretati odmrzavanje i skrivati aktivnosti iz dnevnika. Istraživači su takođe utvrdili da uređaji nemaju secure boot, pa bi zlonamerni kod potencijalno mogao opstati posle fabričkog resetovanja i ažuriranja firmvera.
Izlaganje internetu treba ukloniti odmah
Centar za sajber bezbednost Belgije, irske nadležne institucije i BSI preporučuju da operateri identifikuju svaki AK-SM800A čiji je upravljački interfejs dostupan sa interneta, uključujući veze preko 4G i 5G modema, i uklone takvu izloženost. Danfoss u vodiču za ažuriranje takođe navodi da kontroler ne treba da bude neposredno dostupan sa javnog interneta, ni kada je Strict mode uključen.
Udaljeni pristup treba ograničiti na zaštićeni VPN ili zaštićenu internu mrežu. Do trajnog rešenja, filtriranje pristupa na IP adrese servisne kompanije može biti samo kratkoročna mera. Operateri treba da provere temperaturne zadate vrednosti, rasporede odmrzavanja, alarme, korisničke naloge i podešavanja udaljenog pristupa radi neočekivanih promena.
Kod sumnje na kompromitaciju, BSI savetuje promenu svih akreditiva i proveru rada opreme povezane sa kontrolerom. Pre prekida telemetrije prema servisnoj kompaniji potrebno je proveriti ugovorne i osiguravajuće obaveze, a zatim obezbediti zaštićen kanal kako bi nadzor ostao dostupan. Praktični poslovni prioritet je zato segmentacija kontrolera, ukidanje javne dostupnosti i provera konfiguracije nezavisno od verzije firmvera.