


Атака на Danfoss вывела из строя холодильники сотен магазинов во Франции
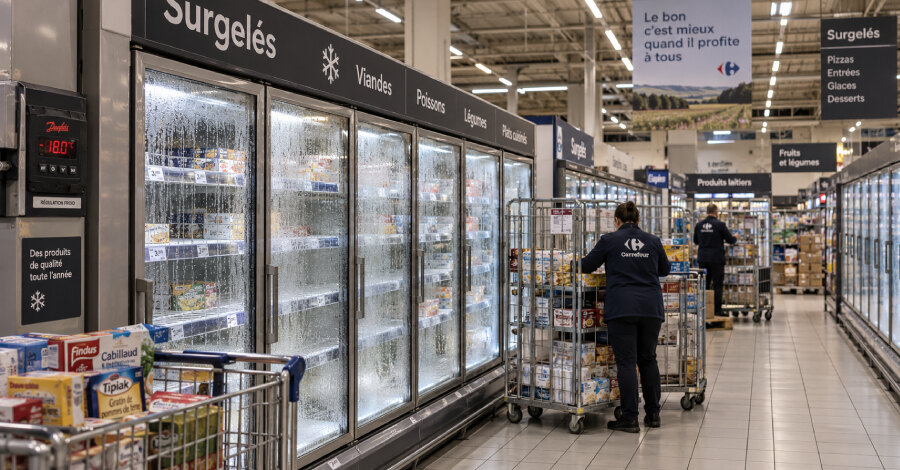
Злоумышленники в ночь на 11 октября получили удалённый контроль над холодильниками и морозильниками в сотнях французских супермаркетов, использующих контроллеры Danfoss. Les Mousquetaires сообщила, что оборудование переводили в режим разморозки и нагревали до 50 °C; сети Intermarché и Netto оценивали число затронутых магазинов как минимум в 300.
Французский CERT-FR подтвердил многочисленные компрометации двух серий контроллеров — AK-SM и AK-SC. Регулятор рекомендовал операторам отключить эти устройства от интернета либо строго фильтровать доступ к ним. CERT-FR входит в национальное агентство кибербезопасности Франции ANSSI.
Какие сети и устройства пострадали
О собственных инцидентах также сообщили Coopérative U, Carrefour, Monoprix и E.Leclerc. Coopérative U заявила о 80 затронутых магазинах из 2 тыс.: в большинстве из них холодовая цепь сохранилась, но часть точек не успела отреагировать и потеряла товары. Carrefour сообщил о 80 супермаркетах, Monoprix — примерно о 30, а E.Leclerc — о нескольких магазинах.
Не во всех случаях последствия были одинаковыми. Les Mousquetaires заявила, что затронутым магазинам пришлось списать всю продукцию, связанную с инцидентом. Глава группы Тьерри Котийяр, по сведениям Reuters, ожидал ущерб в десятки миллионов евро по Франции.
Danfoss сообщила, что большинство пострадавших систем относилось к устаревшим продуктам, для которых больше не выходят программные и защитные обновления. Компания назвала модели AK-SM 800, снятую с поддержки в мае 2021 года, и AK-SC 355, производство которой прекратилось в 2016 году.
Почему обновление не заменяет изоляцию
Среди затронутых систем были и актуальные контроллеры AK-SM 800A, но с устаревшей прошивкой. На 13 октября Danfoss указывала пакет 5.3.x как последнюю доступную версию. Для перехода с версии 3.x требуется сначала обновиться до 4.x, а после установки 5.3.x откат версии невозможен.
С версии 4.0 в AK-SM 800A по умолчанию включена настройка Strict Session Control, требующая HTTPS. Однако ни французские власти, ни Danfoss не связывали это обновление с конкретным инцидентом. Также не были названы использованная уязвимость, версия прошивки или способ первоначального доступа.
В 2025 году Danfoss устранила в AK-SM 800A три уязвимости: CVE-2025-41450 позволяла обойти аутентификацию в версиях до 4.2, а CVE-2025-41451 и CVE-2025-41452 были исправлены в версии 4.3.1. Исследователи Claroty описывали, что эти проблемы могут объединяться в цепочки атак, и находили тысячи доступных из интернета интерфейсов управления AK-SM 800A. Но связи этих CVE с французской атакой не установлено.
Действия для операторов OT-систем
CERT-FR считает публикацию интерфейса управления в интернете нарушением базовой практики безопасности. Если удалённое администрирование необходимо, временной мерой может стать доступ только с доверенных IP-адресов. Danfoss дополнительно рекомендует менять заводские пароли при установке и организовывать удалённый вход через единую управляемую точку доступа.
При возможной компрометации CERT-FR советует ограничить сетевой доступ сервисными подрядчиками, выполнить сброс к заводским настройкам, применить доступные исправления, сменить пароли и другие секреты, проверить учётные записи и полностью перенастроить контроллер. Владельцам AK-SM 800 и AK-SC 355 обновлений ждать неоткуда: Danfoss призывает заменить эти модели.
Прокуратура Парижа начала расследование для установления числа жертв и связи атаки с заявленным ущербом, включая испорченные продукты и оборудование, которое начало загораться. Для бизнеса этот случай показывает практический риск незащищённого удалённого доступа к OT: необходимо знать, какие контроллеры эксплуатируются, исключать прямой доступ из интернета и заранее заменять устройства без поддержки производителя.