


Napad na Danfoss kontrolere poremetio hlađenje u francuskim marketima
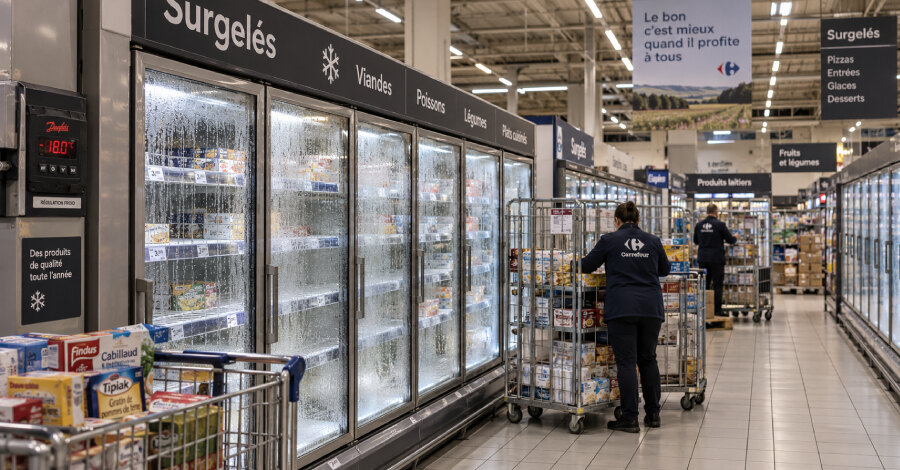
Napadači su u noći 11. oktobra preuzeli daljinsku kontrolu nad rashladnim uređajima u stotinama francuskih supermarketa preko Danfoss kontrolera. Les Mousquetaires, vlasnik lanaca Intermarché i Netto, saopštio je da su hladnjaci i zamrzivači prebačeni u režim odmrzavanja i zagrejani do 50°C; kompanija očekuje gubitke od više desetina miliona evra.
Francuski CERT-FR je 12. oktobra prijavio brojne kompromise dve serije uređaja za upravljanje rashladnim sistemima: AK-SM i AK-SC. Pogođeni su i Carrefour, Coopérative U, Monoprix i E.Leclerc, pri čemu broj prijavljenih prodavnica nije jednak stvarnom gubitku zaliha u svakoj poslovnici.
Zastareli kontroleri bez ažuriranja
Danfoss je naveo da je većina kompromitovanih jedinica pripadala starijim modelima AK-SM 800 i AK-SC 355. AK-SM 800 je proglašen proizvodom na kraju životnog ciklusa u maju 2021, dok je AK-SC 355 povučen još 2016. Za oba uređaja više nisu dostupne softverske ni bezbednosne zakrpe.
Incident je zahvatio i pojedine aktuelne AK-SM 800A kontrolere sa zastarelim firmverom. Danfoss je 13. oktobra kao najnoviji paket za taj model naveo verziju 5.3.x. Od verzije 4.0, opcija Strict Session Control je podrazumevano uključena i zahteva HTTPS, ali proizvođač nije naveo da li je paket 5.3.x objavljen kao odgovor na ovaj incident.
Za AK-SM 800A su tokom 2025. ispravljene tri ranjivosti: CVE-2025-41450, koja omogućava zaobilaženje autentikacije u verzijama pre 4.2, kao i CVE-2025-41451 i CVE-2025-41452, otklonjene u verziji 4.3.1. Francuske vlasti i Danfoss nisu povezali te propuste sa napadom u Francuskoj, niti su imenovali ranjivost, verziju firmvera ili put kojim su napadači ušli.
Preporuke za operatere rashladnih sistema
CERT-FR savetuje da se svaki AK-SM i AK-SC kontroler isključi sa interneta ili da se pristup strogo filtrira. Ako je udaljena administracija neophodna, prvi privremeni korak je ograničavanje pristupa na pouzdane IP adrese. Izlaganje upravljačkog interfejsa internetu suprotno je preporučenoj praksi.
Kod sumnje na kompromitovan uređaj, preporučeni redosled je ograničavanje mrežnog pristupa samo servisnim partnerima, vraćanje na fabrička podešavanja, primena dostupnih ispravki, promena lozinki i drugih tajni, provera postojećih naloga i potpuna rekonfiguracija. Vlasnici nepodržanih modela ne mogu računati na novu zakrpu i Danfoss ih usmerava na zamenu opreme.
Operativni rizik prevazilazi IT granice
Istragu vodi sajberkriminalistički odsek tužilaštva u Parizu uz kancelariju OFAC, kako bi utvrdio broj žrtava i vezu napada sa prijavljenom štetom, uključujući bačenu robu i opremu koja je počela da se pregreva. ANSSI je u kontaktu sa agencijama drugih evropskih zemalja, a prijavljeni su i mogući slučajevi van Francuske.
Za kompanije koje koriste povezanu operativnu tehnologiju ključan zaključak je da popis uređaja, životni ciklus firmvera i kontrola udaljenog pristupa moraju obuhvatiti i infrastrukturu van klasičnog IT okruženja. Nepodržan kontroler sa javno dostupnim upravljačkim interfejsom može bezbednosni događaj brzo pretvoriti u prekid poslovanja i direktan gubitak robe.