


Цепочки RCE затронули PostgreSQL, MySQL, Oracle и ClickHouse
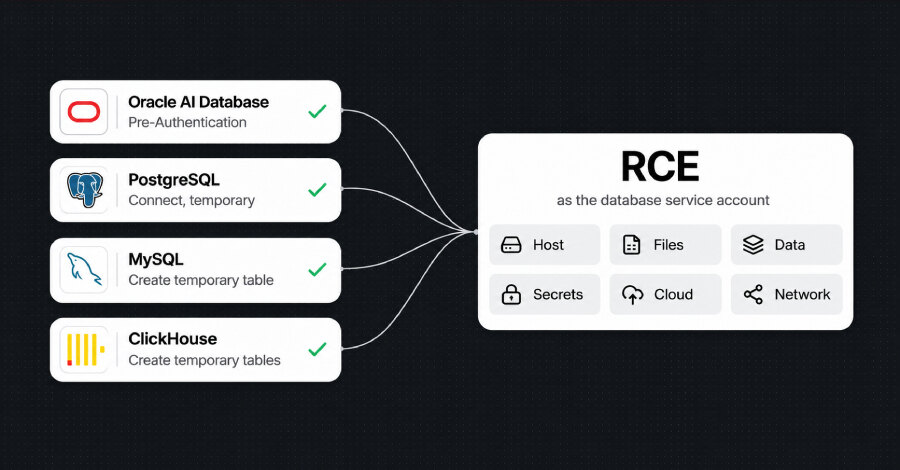
Исследователь Depthfirst Чжэн Юй опубликовал доказательства концепции удалённого выполнения кода в PostgreSQL, MySQL, Oracle Database и ClickHouse. Для PostgreSQL уязвимость CVE-2026-116331 исправлена в версиях 18.7, 17.12, 16.16, 15.20 и 14.25; для MySQL затронуты Server и Cluster 26.7.0–26.7.1. Отдельная цепочка против Oracle, по описанию исследователя, способна начаться через доступный веб-эндпоинт без учётной записи.
О реальном использовании этих цепочек в атаках сведений нет. Полные цепочки также не были независимо воспроизведены. Тем не менее работа показывает, что минимальные SQL-права не всегда защищают сервер СУБД от ошибок управления памятью в коде, который обрабатывает обычные запросы.
Как низкие права приводят к коду на сервере
Права SQL определяют доступ к таблицам и схемам, однако движок базы данных всё равно выполняет написанный на C и C++ код для разбора, планирования и исполнения запросов. Если в этом коде есть ошибка работы с памятью, пользователь может достичь её через разрешённые операции, не читая ни одной прикладной таблицы.
В PostgreSQL CVE-2026-116331 затрагивает учётные записи, способные создавать объекты базы данных. В техническом разборе роль с обычным входом создаёт нужные объекты в собственной временной схеме и использует ошибку смешения типов для получения контроля над серверным процессом. Код выполняется от имени пользователя операционной системы, под которым запущена СУБД.
Для MySQL CVE-2026-101786 находится в оптимизаторе запросов. Oracle в октябрьском бюллетене оценила уязвимость как требующую высоких привилегий. Однако исследователь сообщил об исполнении кода на образе 26.7.0 с учётной записью, которой разрешено только создание временных таблиц и запрещено чтение существующих таблиц.
Oracle и ClickHouse
В Oracle Database описана цепочка из ошибки Oracle Text CVE-2026-114819 и уязвимости GraphQL-интерфейса Oracle REST Data Services CVE-2026-91609. При обращении к опубликованному веб-эндпоинту она, как утверждает автор исследования, достигает кода движка до аутентификации. Oracle исправила CVE-2026-114819 с оценкой 9,9 в ноябрьском обновлении, а CVE-2026-91609 — в октябрьском.
Для ClickHouse исследователь указал на переполнение целого числа при обработке бинарного формата строк. По его данным, пользователь может достичь записи в память, установив параметр format_binary_max_string_size в ноль; оболочка была получена на версии 26.7.5.10. Идентификатор CVE для этой проблемы не назначен, подтверждённой исправленной версии также нет.
Что проверить администраторам
Операторам следует установить доступные обновления PostgreSQL, MySQL и компонентов Oracle, а пользователям ClickHouse — уточнить статус исправления у поставщика. Кроме чтения данных, стоит проверить разрешения учётных записей на создание объектов, право TEMPORARY в PostgreSQL и широкие права на временные таблицы в MySQL и ClickHouse.
Такая ревизия не закрывает цепочку Oracle, поскольку она начинается без учётной записи. Для бизнеса практический вывод состоит в том, что контроль привилегий СУБД должен учитывать не только таблицы и схемы, но и операции создания временных объектов, а внешние конечные точки Oracle REST Data Services требуют отдельной проверки обновлений и доступности из сети.