


RCE lanci pokazuju rizik privilegija nad bazama podataka
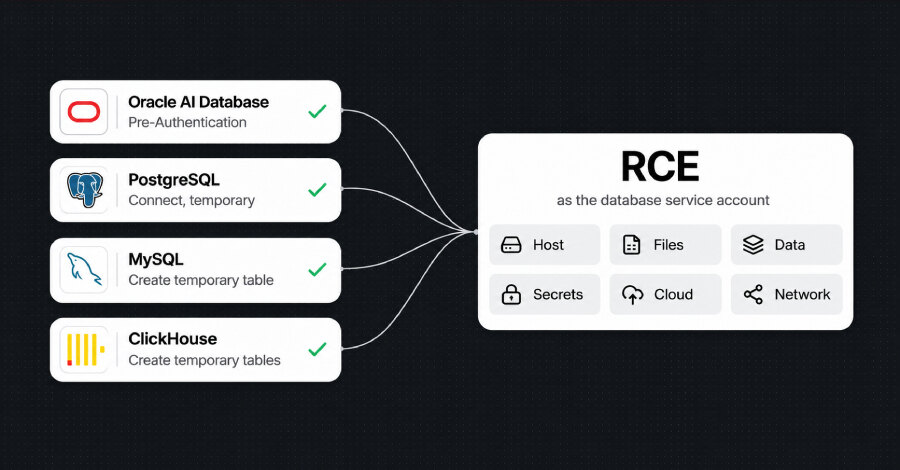
Istraživač Zheng Yu iz kompanije Depthfirst objavio je demonstracije izvršavanja koda na serveru baza podataka u PostgreSQL-u, MySQL-u, Oracle Database-u i ClickHouse-u. Četiri propusta nose oznake CVE-2026-116331, CVE-2026-101786, CVE-2026-114819 i CVE-2026-91609; za ClickHouse je testirana verzija 26.7.5.10, bez dodeljenog CVE-a i potvrđene ispravljene verzije.
Objavljeni materijali su dokaz koncepta, a ne potvrda aktivne zloupotrebe. Nema naznaka da je bilo koji od ovih lanaca korišćen u stvarnom napadu, dok kompletne lance nezavisni istraživači nisu reprodukovali.
SQL dozvole ne ograničavaju nužno put do koda servera
Glavna poenta istraživanja jeste razlika između pristupa podacima i mogućnosti da se pozove kod mehanizma baze. Nalog može biti sprečen da čita aplikacione tabele, ali SQL upiti koje ipak sme da izvršava prolaze kroz C i C++ kod za obradu, planiranje i izvršavanje upita.
U PostgreSQL-u, podrazumevana privilegija TEMPORARY, odnosno pravo na kreiranje objekata, može omogućiti dosezanje greške. Yu je prikazao scenario u kome obična prijavna uloga kreira potrebne objekte u sopstvenoj privremenoj šemi, bez pristupa aplikacionim podacima, a zatim koristi grešku zabune tipova za preuzimanje kontrole nad serverom.
Propust CVE-2026-116331 pogađa PostgreSQL verzije pre 18.7, 17.12, 16.16, 15.20 i 14.25. Ispravka je objavljena 12. novembra, a uspešna zloupotreba bi omogućila izvršavanje koda sa privilegijama korisnika operativnog sistema pod kojim radi baza.
MySQL, Oracle i ClickHouse imaju različite ulazne tačke
Za MySQL je naveden CVE-2026-101786 u optimizatoru upita, koji pogađa MySQL Server i Cluster od 26.7.0 do 26.7.1. Oracle ga u oktobarskom savetovanju ocenjuje kao propust koji zahteva visoke privilegije, ali je demonstracija na slici verzije 26.7.0 koristila nalog sa pravom kreiranja privremenih tabela, bez prava čitanja postojećih tabela. Zakrpa je dostupna od 20. oktobra.
Oracle Database se razlikuje jer istraživač opisuje lanac bez potrebe za nalogom. On povezuje propust u Oracle Text-u, CVE-2026-114819, sa propustom GraphQL interfejsa Oracle REST Data Services-a, CVE-2026-91609, preko izloženog veb krajnjeg mesta. Oracle je Oracle Text propust, ocenjen sa 9,9, ispravio 17. novembra, dok je propust u Oracle REST Data Services-u zakrpljen 20. oktobra.
Za ClickHouse je prijavljen upis izazvan prekoračenjem celog broja pri čitanju binarnog formata redova. Demonstracija na verziji 26.7.5.10 zahteva da korisnik postavi opciju format_binary_max_string_size na nulu. Kako nema dodeljenog CVE-a ni potvrđene verzije sa ispravkom, operateri treba da provere status zakrpe direktno sa dobavljačem.
Praktični prioriteti za administratore baza
Ažuriranje pogođenih proizvoda je prvi korak, ali pregled ovlašćenja mora obuhvatiti i radnje koje nalozi smeju da izvrše, ne samo podatke koje smeju da čitaju. Tamo gde nisu poslovno neophodni, privilegiju TEMPORARY i široka prava za kreiranje privremenih tabela treba ukloniti. Taj pristup ne rešava Oracle put koji, prema demonstraciji, počinje bez prijave, pa izložene Oracle REST Data Services krajnje tačke zahtevaju zasebnu proveru i redovno primenjivanje zakrpa.