


Поддельные приложения ChatGPT и Claude распространяют майнер через GitHub
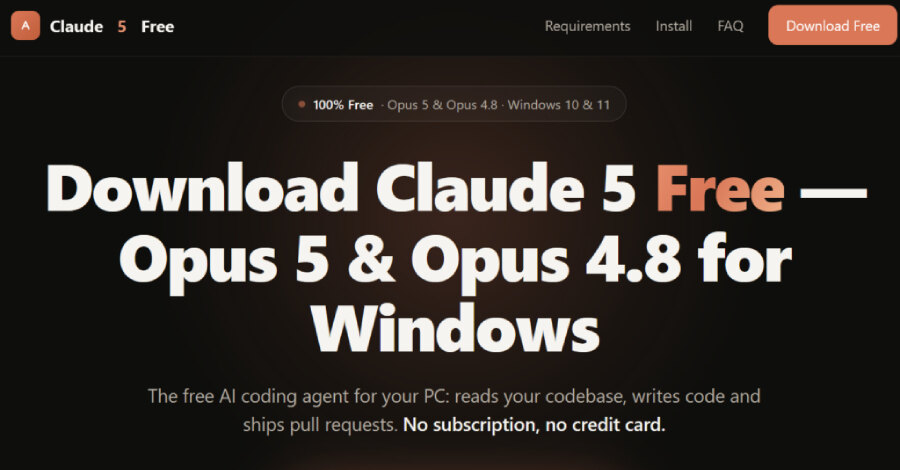
Исследователи Check Point Research выявили кампанию Yoba, в которой злоумышленники маскируют загрузчики и криптомайнер XMRig под настольные приложения OpenAI ChatGPT и Anthropic Claude. В поддельных GitHub-репозиториях публиковались проекты с названиями GPT-5.6 Sol, GPT-6 Astra и Claude Opus; ZIP-архивы содержали легитимный подписанный файл OpenAI Codex или Claude и вредоносную библиотеку DLL.
Подписанный файл запускает вредоносную цепочку
Основной приём кампании — DLL sideloading. Файл Setup.exe, подписанный легитимным разработчиком, загружает расположенную рядом DLL. Эта библиотека, названная исследователями YobaDropper, проверяет имя запускающего файла: она срабатывает только при запуске из Setup.exe, что затрудняет анализ отдельной DLL в песочнице.
YobaDropper также применяет дополнительные проверки. Среди них — 200 000 вызовов Sleep(5500), что в сумме составляет 12,73 дня, а также отказ от заражения систем с раскладками клавиатуры ряда стран, включая Россию, Белоруссию, Армению, Казахстан и Узбекистан. Отдельно исключается татарский язык. Украина в этот список не входит.
Затем загрузчик копирует системный wmpdmc.exe в каталог WMProcess внутри ProgramData и помещает рядом другую DLL, ampdui.dll. В неё извлекается и расшифровывается следующий компонент. Для закрепления в системе создаётся запланированная задача, запускающая легитимный исполняемый файл и тем самым снова активирующая вредоносную библиотеку.
Команды скрываются за обычными сервисами
Второй компонент, YobaLoader, работает только при запуске через wmpdmc.exe. Он получает изображение из Telegram-канала yoba_fanclub, использует последние 50 байт как основу для генерации доменного имени и обращается к Google DNS-over-HTTPS за TXT-записью с командой в Base64. Расшифрованный ответ указывает на файл следующего этапа на файлообменном сервисе.
Полученная нагрузка внедряется в процесс svchost.exe и запускает XMRig. Check Point отмечает, что использование DoH и распространённых файлохостингов усложняет отличие управляющего трафика от обычной пользовательской активности и может обходить часть пассивного DNS-мониторинга и шлюзовых проверок.
Почему это важно для компаний
Репозитории сопровождались страницами GitHub.io с описанием функций программ. Исследователи не увидели признаков искусственного наращивания популярности через ghost networks, но указали на вероятное SEO-отравление: ссылки могли выводиться выше в поиске Google. Первый репозиторий появился около июля 2026 года, а вредоносные релизы были загружены в конце августа.
Интерес к ИИ-сервисам создаёт удобную маскировку для вредоносных установщиков, а пересечение экосистем OpenAI и Claude показывает, что пересечение экосистем OpenAI и Claude уже становится заметной темой информационной безопасности. Для бизнеса практический вывод прост: установку ИИ-инструментов следует ограничить официальными каналами, а средства защиты — настроить на контроль DLL sideloading, создания задач планировщика и аномальных запусков подписанных файлов из пользовательских каталогов.