


Yoba zloupotrebljava potpisane AI aplikacije za kripto-rudarenje
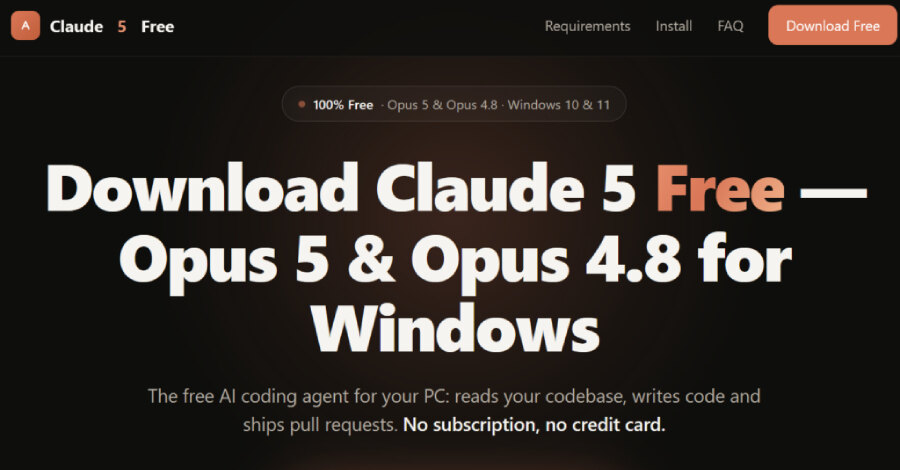
Kampanja Yoba distribuira kripto-rudar XMRig kroz lažne desktop aplikacije predstavljene kao OpenAI ChatGPT i Anthropic Claude, uključujući navodne proizvode GPT-5.6 Sol, GPT-6 Astra i Claude Opus. Check Point Research je utvrdio da ZIP arhive sadrže legitimni, potpisani izvršni fajl OpenAI Codex-a ili Claude-a pod nazivom Setup.exe, uz zlonamerni winmm.dll.
Napadači kreiraju GitHub repozitorijume i GitHub.io stranice koje opisuju izmišljene mogućnosti aplikacija. Indikatori ukazuju na SEO trovanje, odnosno pokušaj da se veze ka tim projektima bolje pozicioniraju u Google rezultatima pretrage.
Potpisani fajl kao ulaz u lanac napada
Zlonamerni DLL, nazvan YobaDropper, koristi DLL sideloading: legitimni potpisani program učitava biblioteku koja se nalazi uz njega. Takav raspored može otežati početno prepoznavanje sumnjivog paketa kada se proverava samo reputacija glavnog izvršnog fajla.
YobaDropper proverava da li je pokrenut pod imenom Setup.exe tako što računa hash naziva host procesa i poredi ga sa ugrađenom vrednošću 0xE6C2F326. Samostalno pokretanje DLL-a zato ne prolazi proveru. Uz to koristi 200.000 poziva Sleep(5500), što ukupno iznosi 12,73 dana, kao i provere rasporeda tastature koje preskaču više zemalja i tatarski jezik.
Nakon toga dropper kopira wmpdmc.exe iz sistemske fascikle system32, kreira direktorijum WMProcess u ProgramData i uz taj program smešta ampdui.dll. Dekriptovani teret postavlja se uz biblioteku, a zakazani zadatak pokreće legitimni program kako bi učitao zlonamerni sadržaj i obezbedio postojanost.
Telegram, DoH i završni teret
Drugi DLL, YobaLoader, zahteva pokretanje kroz wmpdmc.exe i proverava hash 0x552751E3. Zatim preuzima sliku sa Telegram kanala yoba_fanclub, koristi poslednjih 50 bajtova kao seme i generiše domen oblika adjective-noun-verb-digit.dedyn.io.
Za dobijanje komande koristi Google DNS-over-HTTPS API i DNS TXT zapis, iz kog dešifruje vezu ka narednom teretu na servisu Catbox. Preuzeti sadržaj se ubrizgava u svchost.exe, čime se pokreće XMRig rudar. Korišćenje DoH-a i uobičajenih servisa za hosting može otežati razlikovanje komandne komunikacije od redovnog korisničkog saobraćaja.
Šta proveriti u poslovnom okruženju
Prvi identifikovani GitHub repozitorijum nastao je oko jula 2026, dok su zlonamerna izdanja postavljena krajem avgusta. Rane verzije YobaLoader-a isključivale su samo Rusiju i sadržale opsežne provere protiv debagera i virtuelnih mašina, koje su iz novijih verzija uklonjene.
Rizik od paketa koji pozajmljuju ugled poznatih AI proizvoda sagledava se i kroz bezbednosne veze između OpenAI i Claude sistema koje pokazuje koliko su veze između AI platformi, alata i pristupnih podataka važna bezbednosna površina. U poslovanju je zato potrebno preuzimati softver isključivo sa zvaničnih kanala, proveriti kompletan sadržaj instalacionog paketa i nadzirati neuobičajena zakazana pokretanja, DLL učitavanja i mrežne zahteve ka javnim servisima.