


CISA предупредило об эксплуатации критической уязвимости FortiMail
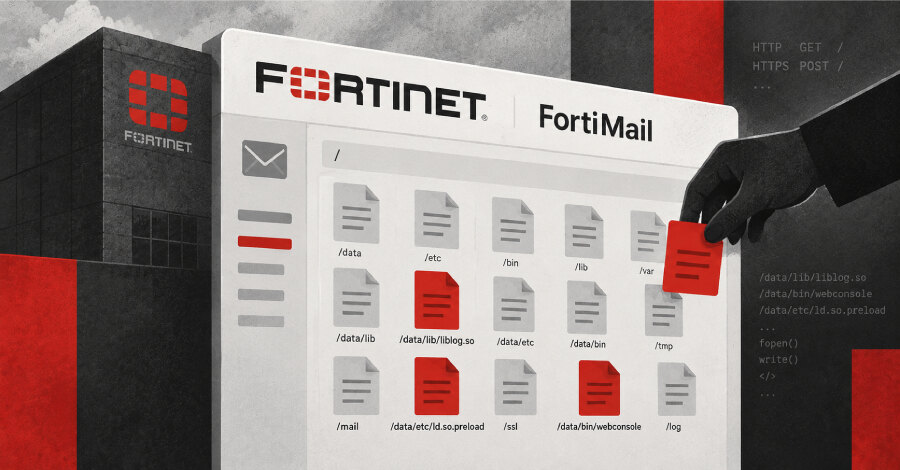
CISA внесло CVE-2026-104286 в каталог Known Exploited Vulnerabilities (KEV) после сообщений об активной эксплуатации критической уязвимости в Fortinet FortiMail. Ошибка получила оценку CVSS 9,8 и позволяет неаутентифицированному атакующему записывать произвольные файлы в базовую систему через специально сформированные HTTP- или HTTPS-запросы.
Fortinet подтвердило эксплуатацию уязвимости в реальных атаках. Компания связывает проблему с обходом ограничений каталогов, известным как path traversal, и некорректной нейтрализацией нулевого байта или нулевого символа.
Какие версии FortiMail затронуты
Проблема затрагивает FortiMail 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8, а также 7.2.0–7.2.9. Для ветки 8.0 Fortinet рекомендует перейти на 8.0.2 или более новую версию после её выпуска; для 7.6 — на 7.6.7 или выше, для 7.4 — на 7.4.9 или выше.
Пользователям ветки 7.2 рекомендован переход на ветку 7.4 или выше. Таким образом, администраторам недостаточно только определить номер сборки: для части затронутых выпусков исправленные версии на момент публикации рекомендации ещё ожидались.
Временные меры и признаки компрометации
До установки обновлений Fortinet предлагает отключить поддержку IBE через CLI-команду config system encryption ibe set status disable end. Также компания рекомендует убрать доступ к интерфейсу управления FortiMail из интернета или разрешить его только доверенным частным сетям.
Fortinet опубликовала индикаторы компрометации. Среди них IP-адреса 79.141.169[.]187 и 45.129.0[.]192, а также добавленные файлы /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice и /data/etc/ld.so.preload.
Отдельно следует проверить изменения в /bin/smit, /data/etc/httpd.conf и /data/migadmin.tar.gz. CISA рекомендовало федеральным гражданским ведомствам США применить патч или временные меры не позднее 4 октября 2026 года.
Что это означает для компаний
Организациям, использующим FortiMail, стоит без промедления сопоставить развернутые версии с перечнем затронутых, ограничить внешний доступ к панели администрирования и применить предложенную временную конфигурацию, если обновление ещё недоступно. После этого необходимо проверить системы по опубликованным IP-адресам и файловым индикаторам, поскольку Fortinet подтверждает активную эксплуатацию ошибки.