


FortiMail ranjivost CVE-2026-104286 aktivno se zloupotrebljava
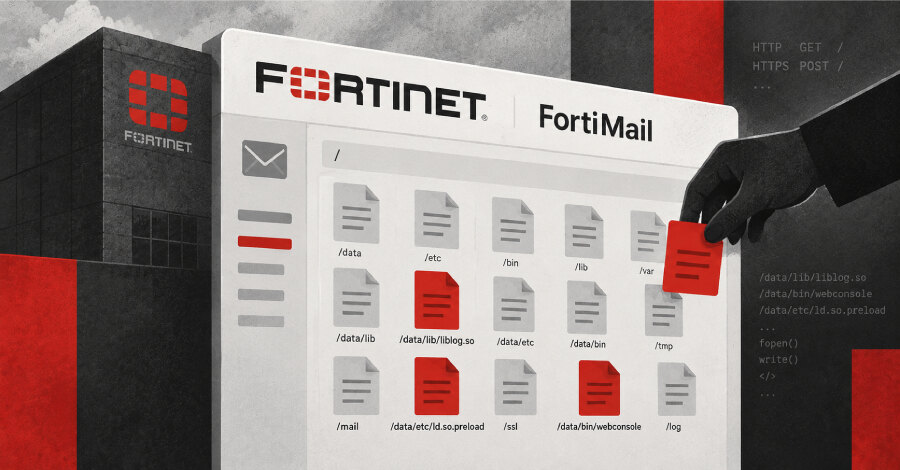
CISA je ranjivost CVE-2026-104286 u Fortinet FortiMail-u, sa CVSS ocenom 9,8, uvrstila u katalog poznatih zloupotrebljenih ranjivosti (KEV), nakon potvrđene aktivne eksploatacije. Propust napadaču bez autentifikacije omogućava upis proizvoljnih fajlova na osnovni sistem putem posebno oblikovanih HTTP ili HTTPS zahteva.
Koje su verzije pogođene
Fortinet navodi da su obuhvaćeni FortiMail 8.0.0 do 8.0.1, 7.6.0 do 7.6.6, 7.4.0 do 7.4.8 i 7.2.0 do 7.2.9. Za granu 8.0 predviđena je nadogradnja na 8.0.2 ili noviju verziju, za 7.6 na 7.6.7 ili noviju, a za 7.4 na 7.4.9 ili noviju verziju.
Organizacije koje koriste granu 7.2 treba da pređu na granu 7.4 ili noviju. Fortinet je potvrdio da je propust iskorišćen u stvarnim napadima, zbog čega provera instalirane verzije ne treba da čeka redovan ciklus održavanja.
Tehnički uzrok i privremene mere
Ranjivost se povezuje sa nedovoljnim ograničavanjem putanje na dozvoljeni direktorijum, odnosno prolaskom kroz putanje, kao i neadekvatnom neutralizacijom NULL bajta ili NULL znaka. Te slabosti napadaču mogu otvoriti put za kreiranje ili menjanje fajlova na uređaju bez prethodne prijave.
Dok ispravke nisu dostupne za pojedine verzije, Fortinet preporučuje isključivanje IBE podrške CLI komandama config system encryption ibe set status disable end. Druga preporuka je uklanjanje pristupa FortiMail upravljačkom interfejsu sa interneta, odnosno njegovo ograničavanje isključivo na pouzdane privatne mreže.
Indikatori za proveru okruženja
Fortinet je objavio IP adrese 79.141.169[.]187 i 45.129.0[.]192 kao indikatore kompromitacije. Među navedenim fajlovima su dodati /data/lib/liblog.so, /data/bin/webconsole, /data/bin/mailservice i /data/etc/ld.so.preload, dok su /bin/smit, /data/etc/httpd.conf i /data/migadmin.tar.gz označeni kao izmenjeni.
FCEB agencijama preporučeno je da zakrpu ili privremene mere primene do 4. oktobra 2026. Za poslovna okruženja praktičan prioritet je da se odmah utvrde verzija svakog FortiMail uređaja, dostupnost upravljanja sa interneta i prisustvo objavljenih indikatora, a zatim primeni dostupna nadogradnja ili propisana zaštitna mera.